Під час користування інтернетом пристрій обмінюється даними із сайтами та онлайн-сервісами. Частину інформації про з’єднання можуть бачити інтернет-провайдери, адміністратори мереж та інші учасники передавання даних. Для додаткового захисту з’єднання використовують VPN – технологію, яка створює зашифрований канал між пристроєм і віддаленим сервером.
VPN застосовують для підвищення конфіденційності, захисту трафіку в публічних мережах і віддаленого доступу до корпоративної інфраструктури. Розглянемо, як працює ця технологія, від яких загроз захищає та на що звернути увагу під час вибору сервісу.
Що таке VPN?
VPN (Virtual Private Network) – це віртуальна приватна мережа, яка забезпечує захищене з’єднання між пристроями через іншу мережу, зокрема інтернет. У випадку персонального VPN трафік проходить через віддалений сервер, а дані між ним і пристроєм шифруються.
На запитання «VPN що це таке?» можна відповісти просто: це технологія створення захищеного каналу зв’язку. Вона допомагає обмежити сторонній доступ до переданих даних і може змінювати IP-адресу, видиму для вебсайтів.
Запитання «що таке VPN мережа?» стосується самої технології, яку варто відрізняти від комерційних VPN-сервісів. Першу використовують і приватні користувачі, і компанії, тоді як другі зазвичай надають готову інфраструктуру для підключення.
Як працює VPN?
У звичайному режимі пристрій звертається до вебресурсів через мережу інтернет-провайдера. Після активації VPN створюється зашифрований тунель до VPN-сервера. Через нього передається трафік, визначений налаштуваннями підключення. У режимі повного тунелювання (full tunnel) через VPN спрямовується весь відповідний інтернет-трафік пристрою, а за роздільного тунелювання (split tunneling) – лише вибрані маршрути або застосунки.
VPN-сервер розшифровує трафік тунелю та пересилає запити до потрібних ресурсів. При цьому HTTPS-з’єднання із сайтом залишається зашифрованим на рівні застосунку. Відповіді проходять зворотний шлях. Вебсайти зазвичай бачать зовнішню IP-адресу VPN-сервера замість адреси користувача.
Шифрування захищає вміст VPN-тунелю від прочитання сторонніми учасниками мережі. Однак після виходу трафіку з VPN-сервера подальший захист залежить від протоколів застосунку, зокрема HTTPS. Саме тому VPN не замінює захищеного з’єднання із сайтом.
Для чого потрібен VPN?
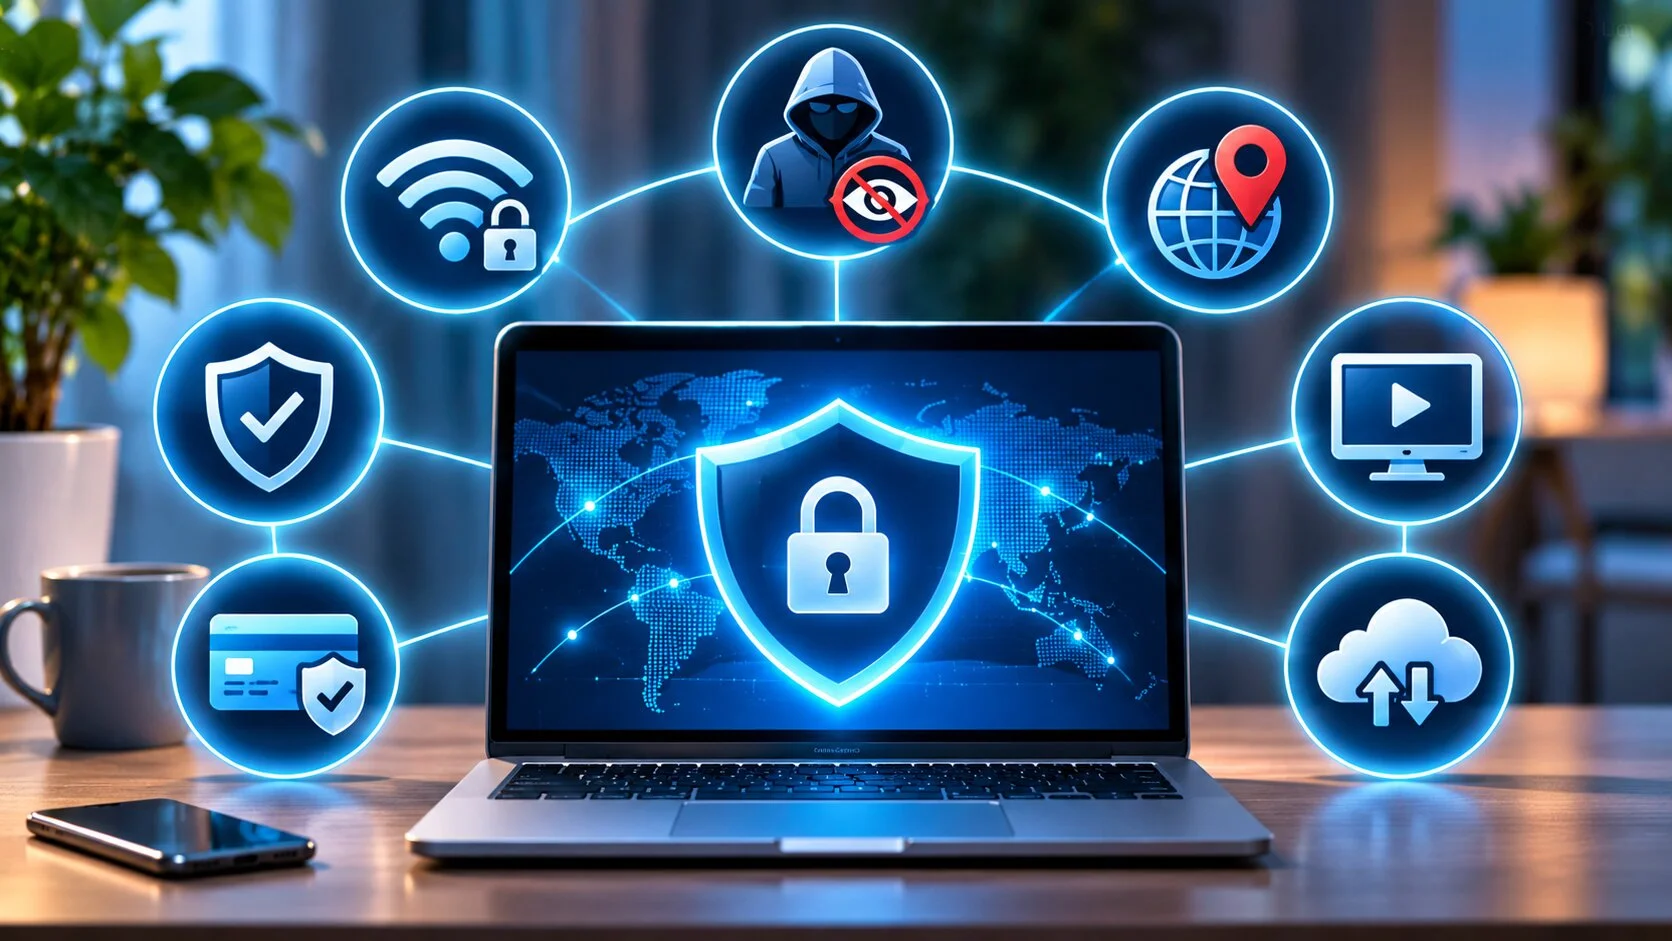
VPN використовують у ситуаціях, коли потрібно захистити передавання інформації, обмежити доступ до відомостей про мережеву активність або організувати підключення до приватних ресурсів.
Захист персональних даних у публічних Wi-Fi-мережах
У кафе, готелях та аеропортах користувачі часто підключаються до мереж із невідомим рівнем захисту. Зловмисники можуть створювати підроблені точки доступу або намагатися перехоплювати незашифрований трафік.
VPN додає шифрування між пристроєм і VPN-сервером, зменшуючи ризик прочитання даних у локальній мережі. Водночас він не захищає від підроблених сайтів, шкідливих файлів та викрадення паролів через фішинг.
Захист конфіденційності під час роботи в інтернеті
За належного налаштування VPN інтернет-провайдер бачить факт підключення до VPN-сервера, але не отримує звичайного доступу до вмісту тунелю та адрес відвідуваних через нього ресурсів.
Сайти натомість бачать IP-адресу VPN-сервера. Проте вони й далі можуть ідентифікувати користувача через авторизацію, cookie-файли, цифрові відбитки браузера та інші механізми відстеження.
Доступ до ресурсів з географічними обмеженнями
Підключення до сервера в іншій країні змінює видиму IP-адресу та може впливати на визначення місцеперебування користувача.
Це іноді дозволяє отримати доступ до ресурсів, доступність яких залежить від регіону. Водночас стримінгові платформи та інші сервіси можуть розпізнавати VPN, використовувати додаткові методи геолокації або обмежувати такі підключення відповідно до своїх правил.
Безпечне підключення до корпоративної мережі
Корпоративний VPN створює захищений канал між пристроєм співробітника та інфраструктурою організації. Через нього можна підключатися до внутрішніх серверів, баз даних і файлових сховищ без відкриття цих ресурсів для всього інтернету.
Адміністратор визначає права доступу, налаштовує автентифікацію та контролює підключення. Для захисту корпоративної інформації VPN доцільно поєднувати з багатофакторною автентифікацією, перевіркою безпеки пристроїв та міжмережевим екраном. Наприклад, Atman Firewall – окремий керований сервіс мережевого захисту, представлений на сайті Hostpark, серед функцій якого передбачено VPN.
Віддалена робота з внутрішніми ресурсами компанії
Під час роботи з дому або у відрядженні співробітник може через VPN користуватися внутрішньою CRM, документами, службовими застосунками та адміністративними інструментами.
Зазвичай IT-відділ надає конфігурацію підключення й визначає, які саме ресурси доступні працівникові. Це дозволяє організувати віддалену роботу без постійного перебування в офісі. Внутрішні застосунки можуть працювати на фізичних серверах або у віртуалізованому середовищі; принципи організації такого середовища розглянуто в матеріалі «Що таке приватна хмара?». Сам по собі VPN не означає, що він входить до послуги приватної хмари.
Що VPN приховує, а що не може захистити?
VPN підвищує конфіденційність мережевого з’єднання, але не робить користувача повністю анонімним. Його можливості залежать від конфігурації та того, які дані передаються через тунель.
| VPN може | VPN не гарантує |
| Приховувати публічну IP-адресу користувача від відвідуваних сайтів, коли їхній трафік проходить через VPN-сервер | Повну анонімність в інтернеті |
| Шифрувати трафік до VPN-сервера | Захист від усіх вірусів і фішингу |
| Обмежувати видимість трафіку для провайдера | Приховування даних, введених на сайтах |
| Захищати віддалене мережеве підключення | Безпеку зламаного пристрою |
Важливо також враховувати довіру до VPN-провайдера. Залежно від архітектури сервісу VPN-провайдер може отримувати метадані з’єднання та мати доступ до вмісту трафіку, який не захищений окремим шифруванням, наприклад HTTPS.
Які бувають типи VPN?
VPN-мережі можна організувати кількома способами. За призначенням VPN найчастіше поділяють на три типи.
Персональний VPN використовується приватними користувачами. Наприклад, під час подорожі людина підключається до сервера VPN-провайдера, щоб захистити трафік у готельній мережі.
VPN для віддаленого доступу (remote-access) дозволяє окремому співробітнику підключитися до корпоративної інфраструктури з дому або іншого місця.
Site-to-site VPN об’єднує дві чи більше мереж. Наприклад, компанія може створити захищене з’єднання між офісами в різних містах, щоб працівники користувалися спільними внутрішніми системами.
VPN-протоколи
VPN-протокол визначає, як встановлюється захищене з’єднання, відбувається автентифікація та передаються дані. Від його реалізації й налаштувань залежать безпека, продуктивність і сумісність із пристроями.
| Протокол | Особливості | Коли використовувати |
| WireGuard | Сучасна криптографія, компактна реалізація, висока продуктивність | Для швидких персональних і корпоративних з’єднань |
| OpenVPN | Гнучкі налаштування, широка підтримка, перевірена технологія | Для різних платформ і складних мережевих конфігурацій |
| IKEv2/IPsec | Стабільна робота, підтримка відновлення з’єднання після зміни мережі | Для мобільних і корпоративних пристроїв |
| L2TP/IPsec | Старіша технологія, сумісна з частиною наявного обладнання | Переважно для підтримки застарілої інфраструктури |
WireGuard і OpenVPN залишаються практичними варіантами для сучасних VPN-рішень. IKEv2/IPsec також широко застосовується, особливо в корпоративному середовищі. L2TP/IPsec доцільно використовувати переважно там, де цього потребує сумісність.
PPTP вважається застарілим через відомі криптографічні слабкості. Для захисту конфіденційних даних його використовувати не рекомендується.
Технічні особливості сучасного протоколу WireGuard описані в офіційній документації WireGuard.
Основні переваги використання VPN
Практична користь VPN залежить від мети підключення. Основні переваги технології такі:
- Шифрування трафіку. Допомагає захистити інформацію під час передавання між пристроєм і VPN-сервером.
- Додатковий захист публічного Wi-Fi. Зменшує ризики перехоплення даних у мережах, яким користувач не довіряє.
- Приховування IP-адреси. Обмежує можливість сайтів визначати реальну адресу підключення.
- Безпечний віддалений доступ. Дозволяє працювати з корпоративними ресурсами через контрольований канал.
- Вибір географічного розташування сервера. Дає змогу використовувати IP-адреси інших регіонів.
Ці переваги реалізуються лише за правильної конфігурації VPN та належного захисту самого пристрою.
Які недоліки має VPN?
VPN створює додаткову ланку передавання інформації, тому може впливати на швидкість і затримку з’єднання. Особливо це помітно під час підключення до віддалених або перевантажених серверів.
Безкоштовні тарифи нерідко мають обмеження трафіку, швидкості або кількості доступних локацій. Окремі вебсайти блокують IP-адреси VPN-провайдерів чи вимагають додаткової перевірки.
Інший важливий аспект – довіра до оператора VPN. Частина інформації, яку раніше міг бачити інтернет-провайдер, стає потенційно доступною оператору VPN-сервера. Тому репутація сервісу та його політика конфіденційності мають принципове значення.
Як вибрати надійний VPN-сервіс?
Під час вибору VPN варто оцінювати не лише швидкість і вартість, а насамперед прозорість роботи провайдера. Обіцянки повної анонімності або абсолютного захисту не повинні бути визначальним аргументом.
Зверніть увагу на репутацію компанії, країну її реєстрації, політику зберігання даних і наявність незалежних аудитів. Заяви про відсутність журналів активності (no-logs) варто перевіряти за конкретними умовами: які відомості збираються, навіщо та як довго зберігаються.
Також оцініть підтримувані протоколи, стабільність серверів, сумісність із пристроями й історію інцидентів безпеки. Для корпоративних рішень додатково важливі керування доступом, журналювання подій безпеки та можливості адміністрування.
Безкоштовний чи платний VPN: що краще?
Безкоштовний VPN може підійти для нерегулярного використання, особливо коли його пропонує провайдер із прозорою бізнес-моделлю. Однак безкоштовність сама по собі не свідчить ні про безпеку, ні про небезпечність сервісу.
Платні рішення частіше пропонують ширший вибір серверів, вищі ліміти трафіку, додаткові функції та технічну підтримку. Проте оплата також не гарантує добросовісного поводження з даними.
Перед встановленням будь-якого VPN з’ясуйте, як фінансується послуга, які відомості збирає постачальник і чи передає він їх третім сторонам. Подібні рекомендації щодо перевірки репутації та безпеки VPN надає Держспецзв’язку України.
На які функції безпеки звернути увагу?
Навіть якісний VPN потребує додаткових механізмів, які зменшують ризик розкриття інформації через збої або неправильні налаштування.
Перед вибором сервісу перевірте наявність таких функцій:
- Kill switch. За належної реалізації блокує визначений трафік у разі втрати VPN-з’єднання, щоб зменшити ризик його передавання поза тунелем.
- Захист від витоків DNS та IP. Допомагає уникнути розкриття DNS-запитів і реальної адреси через IPv4, IPv6 або інші механізми.
- Сучасне шифрування. Використовує надійні криптографічні алгоритми для захисту трафіку.
- Багатофакторна автентифікація. Посилює захист облікового запису VPN від несанкціонованого входу.
- Автоматичне підключення. Дозволяє активувати VPN під час приєднання до незахищених мереж.
Не всі провайдери підтримують ці функції. Їхню доступність і поведінку варто перевірити в документації та налаштуваннях конкретного застосунку. VPN також не замінює спеціалізований захист публічних сервісів від перевантаження запитами: окремо про цю загрозу розповідаємо в матеріалі «DDoS-атака: що це і як захистити свій сайт від зловмисників».
Як підключити VPN на комп’ютері та телефоні?
Для підключення можна скористатися офіційним застосунком VPN-провайдера або налаштувати з’єднання вручну. Перший спосіб зазвичай простіший, оскільки застосунок автоматично встановлює необхідні параметри.
Для ручного налаштування потрібні адреса VPN-сервера, тип протоколу, облікові дані та, за потреби, сертифікати чи конфігураційний файл.
Налаштування VPN на Windows і macOS
На Windows відкрийте «Параметри» – «Мережа й Інтернет» – «VPN», додайте підключення підтримуваного типу та введіть дані провайдера. Для WireGuard або OpenVPN використовуйте відповідний клієнт. Після збереження виберіть створений профіль і встановіть з’єднання.
На macOS перейдіть у «Системні параметри» – «Мережа», виберіть додавання конфігурації VPN підтримуваного типу та вкажіть отримані параметри. Для WireGuard або OpenVPN зазвичай потрібен окремий застосунок. Офіційна інструкція Apple описує доступні способи ручного налаштування.
Після підключення перевірте його статус і порівняйте зовнішню IP-адресу до та після активації VPN. Для корпоративних мереж також перевірте доступність дозволених внутрішніх ресурсів.
Налаштування VPN на Android та iPhone
На смартфоні найпростіше встановити офіційний застосунок із Google Play, App Store або сайту перевіреного провайдера.
Після авторизації виберіть сервер і підтвердьте системний запит на створення VPN-з’єднання. Коли підключення активується, перевірте його статус у застосунку.
Ручне налаштування також можливе для підтримуваних протоколів. Назви пунктів меню й доступні параметри залежать від версії Android або iOS та конкретного VPN-рішення.
Поширені проблеми під час використання VPN
Проблеми з VPN не завжди свідчать про несправність сервісу. Причиною можуть бути мережеві обмеження, налаштування пристрою або тимчасова недоступність сервера.
Коли VPN не підключається, спочатку перевірте звичайний доступ до інтернету, правильність облікових даних і оновлення застосунку. Спробуйте інший сервер або підтримуваний протокол.
За низької швидкості виберіть географічно ближчий сервер із меншим навантаженням. Коли окремий сайт відмовляє в доступі, перевірте, чи не пов’язано це з блокуванням VPN-адрес.
Помилки автентифікації потребують перевірки пароля, сертифікатів або строку дії облікових даних. Для корпоративного VPN варто звернутися до системного адміністратора, а для персонального – до підтримки провайдера.
Висновок
VPN – це корисний інструмент для захисту передавання даних, підвищення конфіденційності та організації безпечного віддаленого доступу. Він допомагає захищати мережеві з’єднання, проте не замінює антивірус, оновлення програм і правила кібергігієни.
Обираючи VPN, варто оцінити репутацію провайдера, підтримувані протоколи й політику обробки даних. Для бізнесу особливо важливо правильно налаштувати доступ до серверів і внутрішніх систем, щоб захистити корпоративну інформацію без зайвих обмежень для співробітників. VPN варто розглядати як один з елементів корпоративної мережевої архітектури. Для компаній, які планують розміщення серверів або хмарних систем, Hostpark допомагає підбирати й проєктувати інфраструктурні рішення на базі Atman.
FAQ
Чи законно користуватися VPN в Україні?
Так. В Україні немає загальної заборони на використання VPN приватними користувачами. Водночас застосування VPN не звільняє від відповідальності за незаконні дії, а в організаціях можуть діяти окремі правила інформаційної безпеки.
Чи потрібно постійно тримати VPN увімкненим?
Це залежить від мети використання. Постійне підключення може бути доречним для додаткової конфіденційності, тоді як корпоративний VPN нерідко активують лише для доступу до робочих ресурсів.
Чи впливає VPN на швидкість інтернету?
Так, VPN може зменшувати швидкість і збільшувати затримку через шифрування та додатковий маршрут трафіку. Наскільки відчутним буде вплив, залежить від сервера, протоколу та якості інтернет-з’єднання.
Чим VPN відрізняється від проксі-сервера?
Проксі-сервер пересилає запити від імені користувача, часто лише для окремого застосунку або браузера. VPN зазвичай створює зашифрований тунель для визначеного мережевого трафіку пристрою. Звичайний проксі не обов’язково шифрує передані дані.