Під час звичайного підключення до інтернету браузер або застосунок встановлює з’єднання із сервером, на якому розміщений потрібний ресурс. Проте іноді між ними потрібен посередник, який передаватиме запити, змінюватиме видиму IP-адресу або контролюватиме доступ до сайтів. Саме для цього використовують проксі-сервери.
Проксі застосовують не лише для перегляду вебсторінок з іншої IP-адреси. У корпоративних мережах вони допомагають керувати трафіком, у веброзробці – тестувати роботу сервісів із різних регіонів, а в серверній інфраструктурі – розподіляти навантаження між кількома серверами. Водночас проксі часто порівнюють із VPN, хоча ці технології мають різні принципи роботи та можливості захисту даних.
Розглянемо, як працює проксі-сервер, які його типи існують, наскільки безпечно ним користуватися та в яких ситуаціях доцільніше обрати VPN.
Що таке проксі-сервер?
Проксі-сервер (Proxy Server) – це проміжний сервер, який приймає запити від користувача, передає їх до цільового ресурсу та повертає отриману відповідь. Замість прямого з’єднання між пристроєм і вебсайтом обмін даними відбувається через додатковий вузол мережі.
Назва походить від англійського слова proxy, що означає «посередник» або «представник». У технічній документації можна зустріти написання proxy сервер.
Щоб зрозуміти, що таке проксі, варто розглянути роль IP-адреси. Під час прямого підключення вебсервер зазвичай бачить публічну IP-адресу, з якої надходить запит. Коли користувач працює через прямий проксі, сайт зазвичай отримує запит з IP-адреси посередника. Це дає змогу змінити адресу, видиму цільовому ресурсу, хоча не гарантує повної анонімності.
Наприклад, користувач перебуває в Україні, але підключається через проксі, розташований у Німеччині. Для вебсайту джерелом з’єднання може відображатися німецька IP-адреса. Водночас сам проксі-сервер може знати справжню адресу користувача, а вебсайт – визначати його за обліковим записом, файлами cookie та іншими ознаками.
Докладніше про роль мережевих адрес можна дізнатися в матеріалі Hostpark «IP-адреса: що це таке, IPv4 vs IPv6 і як вони пов’язані з доменами».
Важливо розуміти, що поняття «проксі-сервер» охоплює різні технології. Одні призначені для передавання запитів від користувачів, інші працюють перед вебсерверами, забезпечуючи балансування навантаження, кешування та контроль доступу. Тому можливості конкретного проксі залежать від його архітектури й налаштувань.
Як працює проксі-сервер?
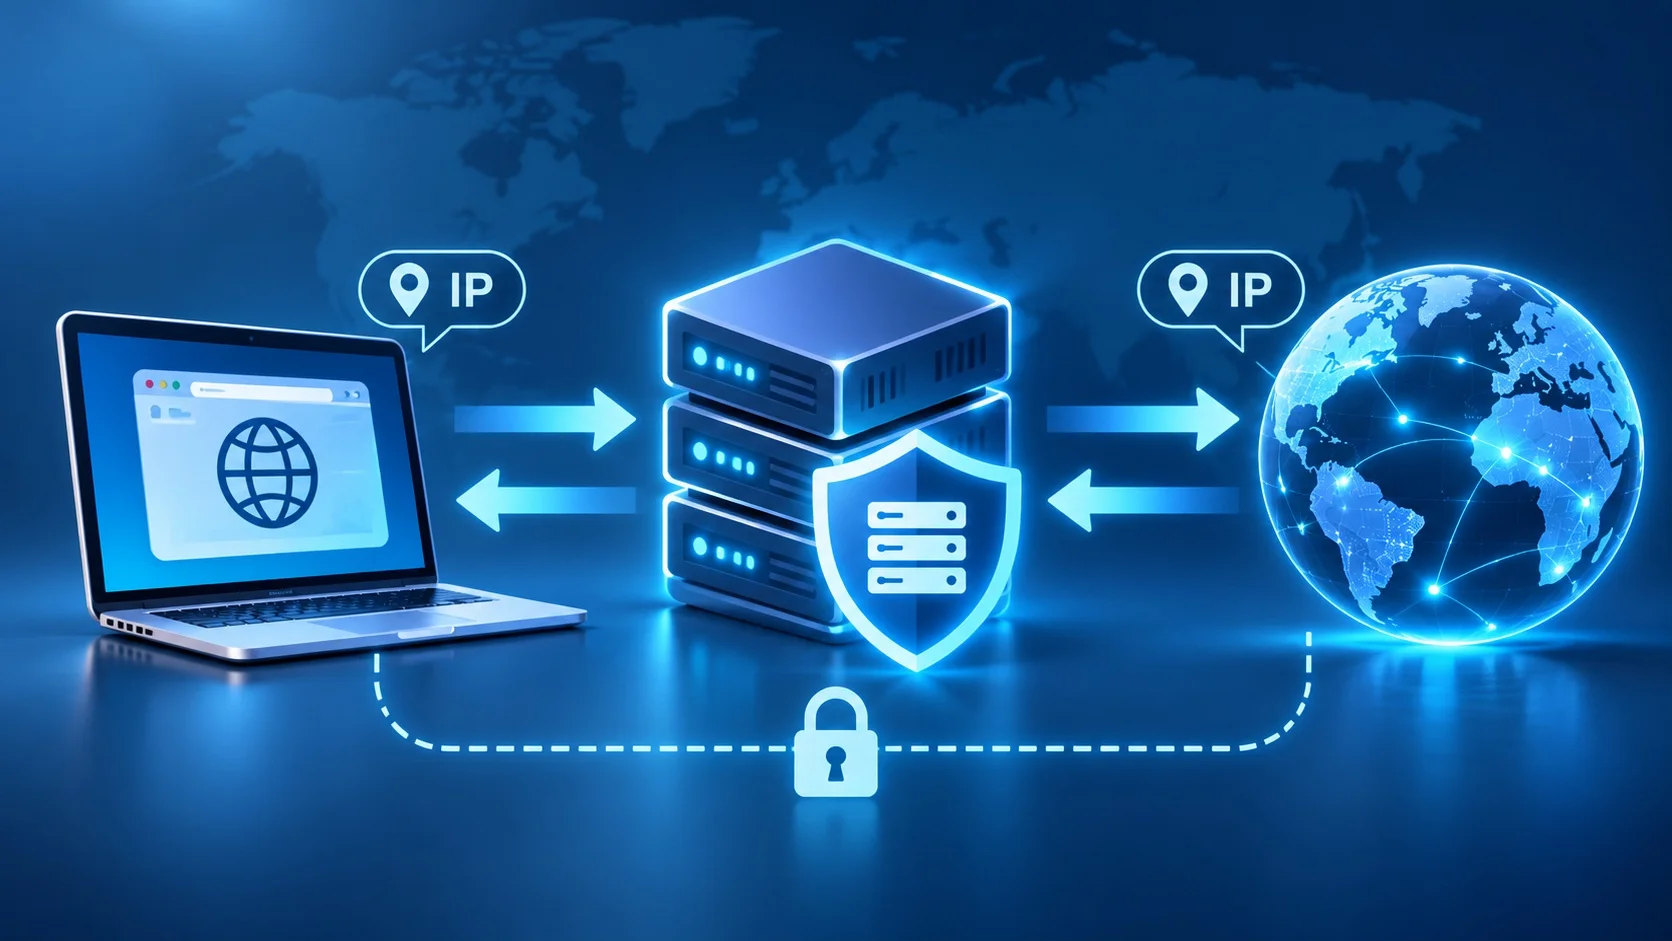
Принцип роботи проксі базується на перенаправленні мережевих запитів через проміжний сервер. Замість безпосереднього звернення до потрібного вебресурсу клієнт спочатку встановлює з’єднання з проксі, який обробляє запит відповідно до своєї конфігурації.
Процес складається з кількох послідовних етапів:
- Надсилання запиту. Користувач вводить адресу сайту в браузері. Браузер, налаштований на роботу через проксі, звертається до проміжного сервера.
- Обробка запиту. Проксі перевіряє параметри з’єднання, правила доступу та, за потреби, автентифікацію користувача. Залежно від конфігурації він може відхилити запит або використати кешовану відповідь.
- Звернення до вебсайту. Проксі встановлює з’єднання з цільовим ресурсом. Вебсервер зазвичай бачить IP-адресу проксі, а не початкового клієнта.
- Отримання відповіді. Цільовий сервер надсилає запитані дані проксі. Той передає їх користувачу, іноді застосовуючи додаткові правила фільтрації чи кешування.
- Відображення результату. Браузер отримує відповідь і завантажує сторінку. Для користувача процес майже не відрізняється від звичайного перегляду сайту.
Наведена схема описує типовий сценарій роботи прямого проксі. У випадку HTTPS-з’єднань сервер-посередник може створювати тунель для зашифрованого трафіку, не отримуючи доступу до вмісту повідомлень. Спосіб передавання даних залежить від протоколу та налаштувань безпеки.
За визначенням MDN Web Docs, проксі можуть виконувати роль шлюзів між клієнтами та інтернетом або працювати перед серверами для керування доступом, кешування й розподілу навантаження.
Які бувають типи проксі-серверів?
Проксі-сервери класифікують за протоколом передавання даних, способом обробки запитів і розташуванням у мережевій інфраструктурі. Ці характеристики визначають, із якими застосунками працюватиме посередник, які типи трафіку підтримуватиме та які можливості адміністрування надаватиме.
Важливо не плутати протокол із типом IP-адреси: наприклад, резидентний проксі може підтримувати HTTP або SOCKS5, а зворотний проксі – обслуговувати HTTPS-з’єднання.
HTTP-проксі
HTTP-проксі призначений насамперед для обробки вебзапитів за протоколом HTTP. Він може приймати звернення браузера, передавати їх цільовому серверу, перевіряти заголовки, застосовувати правила фільтрації та кешувати відповіді.
Такий тип проксі використовують у корпоративних мережах, системах контролю доступу, тестуванні вебресурсів та інших сценаріях, пов’язаних із HTTP-трафіком. Його перевага – можливість керувати запитами на прикладному рівні, зокрема обмежувати доступ до певних ресурсів.
Основне обмеження пов’язане з безпекою незашифрованого HTTP. Коли дані передаються відкритим текстом, проміжний сервер потенційно може прочитати або змінити їхній вміст. Крім того, HTTP-проксі сам собою не забезпечує шифрування всього інтернет-трафіку користувача.
Водночас HTTP-проксі з підтримкою методу CONNECT може передавати й HTTPS-з’єднання. Тому не слід вважати, що HTTP-проксі працює виключно з незахищеними сайтами.
HTTPS-проксі
Термін «HTTPS-проксі» може означати дві різні конфігурації: проксі, до якого клієнт підключається через захищене TLS-з’єднання, або HTTP-проксі, який підтримує передавання HTTPS-трафіку до цільового сайту. Ці можливості важливо розрізняти.
Коли браузер звертається до HTTPS-сайту через звичайний HTTP-проксі, він часто використовує метод CONNECT. Проксі створює тунель до цільового сервера, після чого браузер встановлює TLS-з’єднання з вебсайтом усередині цього тунелю.
У такій конфігурації проксі передає зашифровані дані, але зазвичай не може прочитати їхній вміст. Водночас сам факт підключення до певного домену чи сервера може залишатися доступним посереднику.
Механізм CONNECT описаний в офіційній документації HTTP від MDN.
Окремо існують корпоративні проксі з функцією TLS-інспекції. Вони можуть розшифровувати та перевіряти трафік за умови спеціально налаштованої довіреної інфраструктури сертифікатів. Це інший сценарій, який має власні вимоги до безпеки та конфіденційності.
SOCKS4 та SOCKS5
SOCKS – це протокол для передавання мережевого трафіку через посередника. На відміну від HTTP-проксі, він не обмежений обробкою вебзапитів і може використовуватися різними мережевими застосунками.
SOCKS4 – старіша версія протоколу, орієнтована на TCP-з’єднання. Вона має обмежені можливості автентифікації та підтримки адресації. Розширення SOCKS4a додатково дозволяє передавати доменні імена для визначення адреси на стороні проксі.
SOCKS5 пропонує ширші функціональні можливості. Він підтримує TCP, передавання UDP через механізм UDP ASSOCIATE, IPv6, доменні імена та узгодження методів автентифікації.
Завдяки цьому SOCKS5 застосовують для роботи програм, яким потрібні різні типи мережевих з’єднань. Проте фактична підтримка UDP та інших можливостей залежить від реалізації сервера і клієнта.
Технічні характеристики SOCKS5 визначені у специфікації RFC 1928, опублікованій IETF.
Важливий нюанс: SOCKS5 не шифрує передані дані автоматично. Автентифікація підтверджує право користувача на підключення, але не обов’язково захищає вміст з’єднання. Для конфіденційності потрібне окреме шифрування або відповідний захищений протокол.
Прозорий проксі-сервер (Transparent Proxy)
Прозорий проксі – це посередник, через який мережевий трафік може спрямовуватися без ручного налаштування проксі в браузері чи на пристрої користувача.
Таку архітектуру іноді використовують інтернет-провайдери, компанії, навчальні заклади та оператори мережевої інфраструктури. Наприклад, організація може спрямовувати вебзапити через систему фільтрації, щоб обмежувати доступ до небажаних ресурсів відповідно до внутрішніх правил.
Особливість прозорого проксі полягає у способі включення до мережевого маршруту, а не в гарантованій анонімності. Він може зберігати або передавати інформацію про початкову IP-адресу клієнта.
Крім того, звичайне перенаправлення HTTPS-трафіку не дає змоги довільно читати його вміст. Для такої перевірки потрібна додаткова конфігурація, зокрема TLS-інспекція.
Прямий та зворотний проксі-сервер (Forward Proxy та Reverse Proxy)
За розташуванням у мережі розрізняють прямий і зворотний проксі. Вони використовують схожий принцип посередництва, проте працюють в інтересах різних сторін.
Прямий проксі (Forward Proxy) працює на боці клієнта. Він приймає запити користувачів і передає їх зовнішнім ресурсам. Його застосовують для зміни видимої IP-адреси, контролю доступу до інтернету та організації корпоративного вихідного трафіку.
Зворотний проксі (Reverse Proxy) розміщується перед одним або кількома вебсерверами. Користувач підключається до нього як до точки входу у вебсервіс, а проксі визначає, якому внутрішньому серверу передати запит.
Зворотний проксі може виконувати балансування навантаження, кешування, TLS-термінацію, маршрутизацію запитів і застосування правил безпеки. Це поширений компонент інфраструктури вебсайтів, API та корпоративних сервісів.
Прикладом програмного забезпечення, яке часто використовують як зворотний проксі, є Nginx. Його роль у серверній архітектурі та відмінності від Apache розглянуто в статті Hostpark «Веб-сервери Apache vs Nginx: що вибрати для свого сайту».
Головна відмінність проста: прямий проксі представляє клієнта перед зовнішніми ресурсами, а зворотний проксі – серверну інфраструктуру перед її користувачами.
Які бувають проксі за типом IP-адреси?
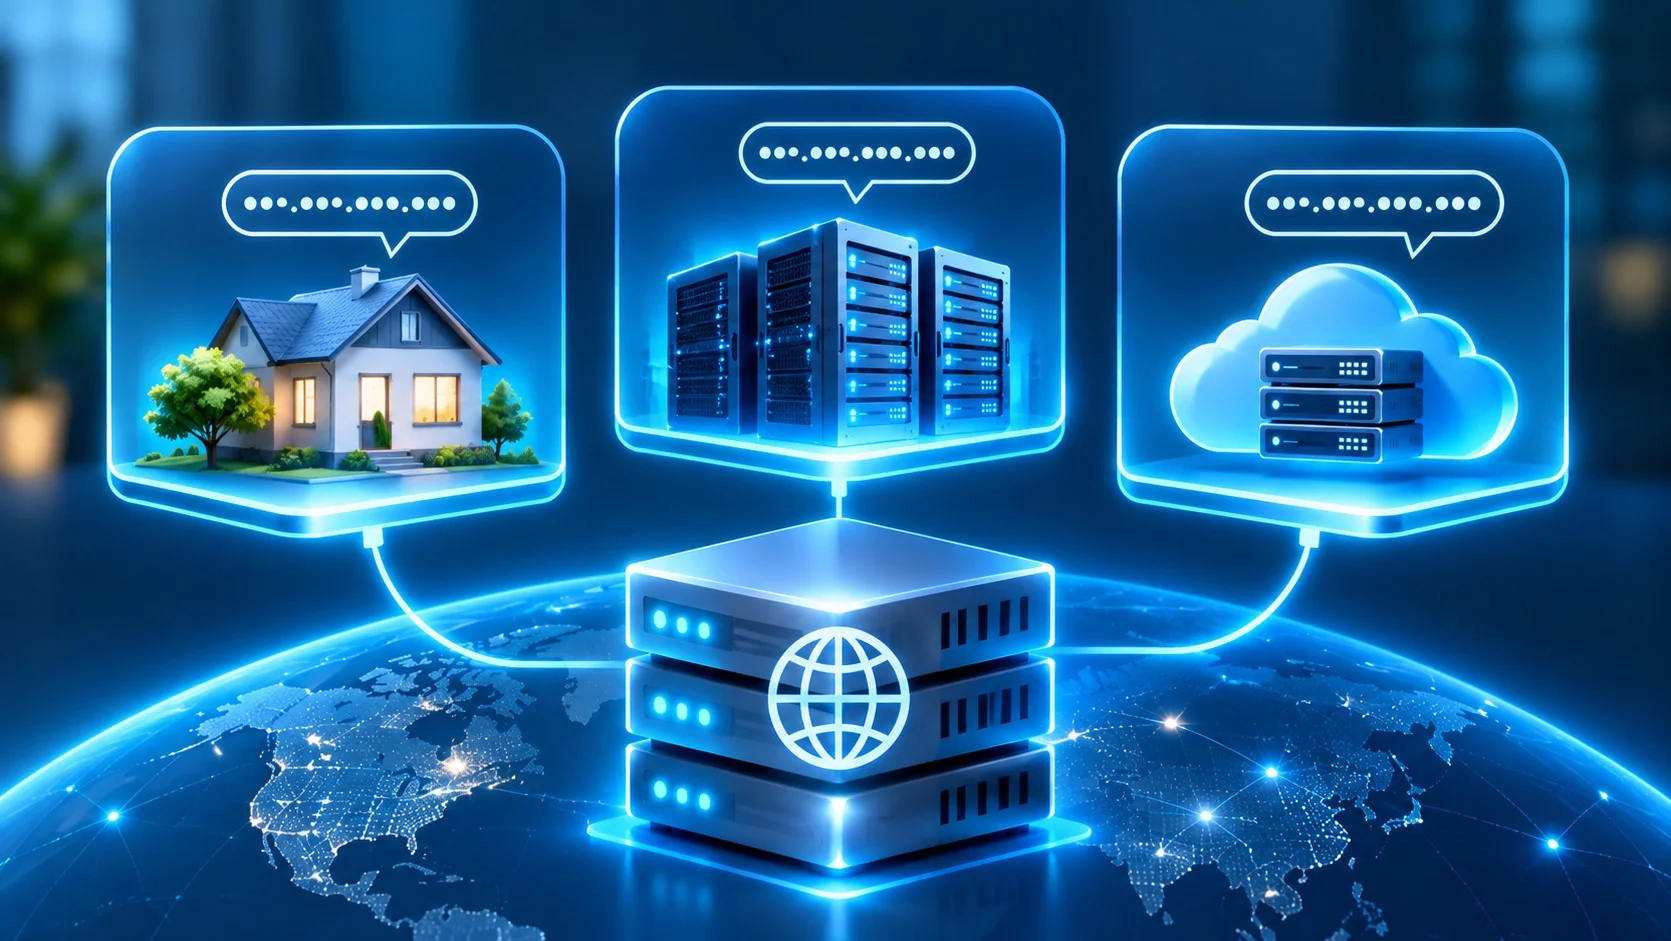
Окрім протоколу, проксі класифікують за походженням IP-адреси, яку він використовує для з’єднання із цільовим ресурсом. За цим критерієм розрізняють резидентні, датацентрові та мобільні проксі.
Від типу IP-адреси можуть залежати її репутація, доступність певних ресурсів, вартість послуги та особливості роботи із системами захисту вебсайтів. Однак сам тип адреси не гарантує високої швидкості, стабільності чи відсутності блокувань.
Резидентні проксі (Residential Proxy)
Резидентні проксі використовують IP-адреси, пов’язані з домашніми інтернет-підключеннями. Зазвичай такі адреси виділяють провайдери широкосмугового доступу до інтернету.
Для вебсайту запит із резидентної IP-адреси може виглядати як звичайне звернення користувача домашнього інтернету. Тому такі проксі застосовують для перевірки локалізованих версій сайтів, тестування реклами, дослідження результатів пошуку та збору загальнодоступних даних.
Резидентні адреси можуть бути статичними або змінюватися. Деякі сервіси пропонують ротацію IP, тобто використання різних адрес за визначеними правилами або під час нових сесій.
Водночас резидентний проксі не гарантує доступу до будь-якого сайту. Вебресурси можуть аналізувати не лише IP-адресу, а й частоту запитів, поведінку клієнта та інші технічні характеристики.
Окрему увагу варто приділяти походженню IP-адрес. Надійний провайдер має прозоро пояснювати, як формується його мережа та на яких умовах використовуються підключення кінцевих користувачів.
Датацентрові проксі (Datacenter Proxy)
Датацентрові проксі працюють на базі серверів, розміщених у центрах обробки даних або іншій професійній серверній інфраструктурі. Їхні IP-адреси зазвичай належать хостинг-провайдерам, операторам датацентрів або організаціям, що керують відповідними адресними діапазонами.
Серед переваг датацентрових проксі – можливість використовувати серверні ресурси, стабільні мережеві підключення та керовану інфраструктуру. За належної конфігурації вони можуть забезпечувати високу пропускну здатність і передбачуваний час відповіді.
Такі рішення використовують для автоматизованого тестування, обробки запитів до дозволених ресурсів, моніторингу сервісів і роботи з корпоративними застосунками.
Зазвичай датацентрові IP-адреси легше класифікувати як серверні. Деякі вебсайти застосовують до них окремі правила доступу або додаткові перевірки. Водночас це не означає, що всі датацентрові проксі автоматично блокуються.
Для компаній, яким потрібен контроль над мережевими сервісами, одним із варіантів може бути розгортання власного проксі на орендованому віртуальному або фізичному сервері. У цьому випадку адміністратор самостійно визначає правила доступу, конфігурацію, оновлення та політику зберігання журналів.
Мобільні проксі (Mobile Proxy)
Мобільний проксі використовує IP-адресу, через яку пристрій або спеціалізований шлюз підключається до мережі мобільного оператора. Такі рішення можуть працювати через 4G, 5G та інші підтримувані технології мобільного зв’язку.
Особливість мобільних мереж полягає в тому, що публічна IP-адреса нерідко використовується кількома абонентами через технологію CGNAT. Через це одна адреса може асоціюватися з різними користувачами, а її зміна залежить від архітектури мережі оператора.
Мобільні проксі використовують для тестування мобільних версій сайтів, перевірки регіонального відображення контенту, рекламних кампаній та роботи сервісів із різними мережевими середовищами.
Проте зміна IP-адреси не завжди відбувається автоматично або за однаковим інтервалом. Можливості ротації залежать від оператора, обладнання та провайдера проксі.
Також мобільний проксі не відтворює всі характеристики реального смартфона. IP-адреса мобільного оператора сама собою не змінює тип браузера, операційну систему, роздільну здатність екрана чи інші параметри пристрою.
Публічні та приватні проксі
За способом надання доступу проксі можуть бути публічними або приватними.
Публічні проксі доступні невизначеному або широкому колу користувачів. Частина таких серверів не потребує автентифікації. Їх можна знайти у відкритих переліках, але працездатність, походження та правила обробки даних часто залишаються невідомими.
Спільне використання одного сервера може спричиняти нестабільну швидкість, перевантаження та блокування IP-адрес через дії інших користувачів. Найбільший ризик виникає тоді, коли оператор сервера невідомий і неможливо перевірити його політику безпеки.
Приватні проксі мають обмежений доступ. Ними може користуватися одна особа, команда або визначена група клієнтів. Доступ зазвичай контролюють через облікові дані, дозволені IP-адреси чи інші механізми автентифікації.
Приватний проксі не обов’язково означає виділену IP-адресу або окремий фізичний сервер. Умови використання ресурсів потрібно уточнювати у провайдера.
Для корпоративних завдань рішення з контрольованим доступом зазвичай доцільніші, оскільки дають змогу визначати відповідальних користувачів, обмежувати підключення та впроваджувати політики безпеки.
Для чого використовують проксі-сервер?
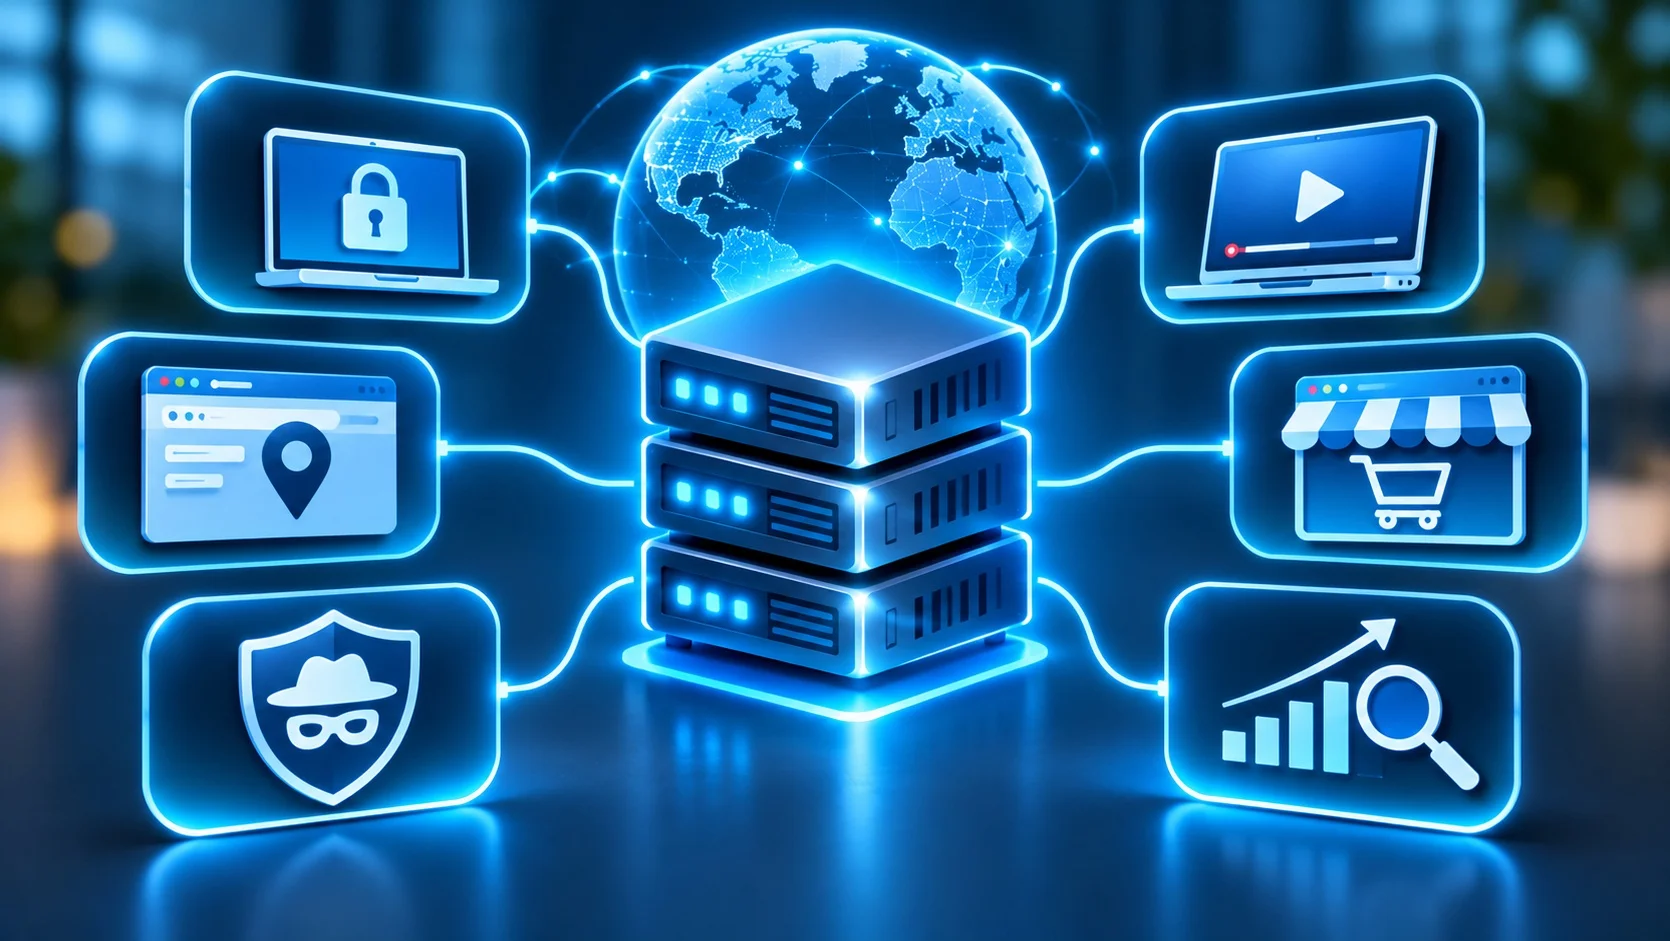
Проксі-сервери застосовують для різних завдань: від зміни видимої IP-адреси до побудови складної серверної інфраструктури. Конкретні можливості залежать від типу проксі, мережевої архітектури та встановлених правил.
Приховування IP-адреси та зміна геолокації
Один із поширених сценаріїв використання прямого проксі – заміна IP-адреси, яку бачить цільовий вебсайт.
Наприклад, підключення через сервер у Польщі може призвести до того, що сайт визначатиме джерело запиту як польську IP-адресу. Це корисно для тестування локалізованого контенту, перевірки регіональних налаштувань та аналізу роботи вебсервісів.
Проте геолокація IP-адреси не завжди точно відповідає фізичному розташуванню сервера. Вона залежить від баз даних геолокації, які можуть містити неточну або застарілу інформацію.
Крім того, проксі не приховує автоматично геолокацію, яку браузер передає за дозволом користувача, або місцеперебування, визначене через обліковий запис. Тому зміна видимої IP-адреси та повноцінний захист приватності – різні завдання.
Обхід географічних обмежень
Деякі вебресурси обмежують доступ до контенту залежно від країни або регіону користувача. Прямий проксі з IP-адресою іншої держави іноді дозволяє отримати доступ до такого ресурсу.
Однак результат залежить від механізмів перевірки, які використовує сайт. Сервіс може враховувати країну облікового запису, платіжні дані, геолокацію пристрою та репутацію IP-адреси.
Важливо враховувати умови користування конкретним ресурсом і чинні правові обмеження. Проксі не гарантує доступу до заблокованого контенту та не скасовує правил платформи.
Вебскрапінг та збір даних
Вебскрапінг – це автоматизоване отримання інформації з вебсторінок за допомогою програм або спеціалізованих інструментів. Його використовують для дослідження ринку, перевірки асортименту, аналізу цін і моніторингу відкритих даних.
Проксі допомагають організувати мережеві підключення таких систем. Наприклад, сервіс аналізу цін може перевіряти, як відображаються загальнодоступні товари для користувачів із різних регіонів.
Для роботи з кількома адресами іноді застосовують ротацію IP. Проте сама ротація не робить автоматизовані запити дозволеними та не усуває обмежень вебресурсу.
Під час збирання інформації потрібно враховувати правила сайту, доступні API, вимоги до обробки персональних даних і допустиму інтенсивність запитів. Надмірне навантаження може порушувати роботу цільового сервісу навіть тоді, коли інформація є загальнодоступною.
Кешування та прискорення доступу до сайтів
Проксі з підтримкою кешування може тимчасово зберігати копії відповідей і повторно використовувати їх для наступних запитів.
Наприклад, коли багато користувачів корпоративної мережі звертаються до одного статичного ресурсу, належно налаштований кешувальний проксі може повертати вже отримані дані без повторного звернення до вихідного сервера.
Це здатне скорочувати обсяг переданого трафіку та час очікування відповіді. Найкращий ефект спостерігається для ресурсів, які часто запитують і які дозволено кешувати.
Водночас далеко не весь контент придатний для кешування. Персоналізовані сторінки, дані авторизованих користувачів і динамічна інформація потребують окремих правил. Неправильна конфігурація може спричинити відображення застарілих даних або витік інформації між користувачами.
Кешування на проксі – лише один із рівнів оптимізації. Інші механізми, зокрема Redis, Memcached та OPCache, докладно розглянуто в статті Hostpark «Кешування на рівні серверу: Redis, Memcached, OPCache».
Фільтрація інтернет-трафіку та контроль доступу
У корпоративних мережах проксі можуть бути частиною системи централізованого керування доступом до інтернету.
Адміністратор визначає, які ресурси дозволені для різних груп користувачів, коли потрібна автентифікація та які події необхідно реєструвати. Наприклад, компанія може обмежити доступ до певних вебсервісів із робочої мережі або контролювати використання інтернет-ресурсів на корпоративних пристроях.
Залежно від конфігурації проксі може аналізувати адреси запитів, доменні імена, заголовки та інші доступні метадані. Для детального аналізу зашифрованого HTTPS-трафіку потрібні додаткові механізми.
Водночас проксі не замінює міжмережевий екран. Для комплексного мережевого захисту компанії можуть поєднувати проксі з керованим сервісом Atman Firewall, сегментацією мережі, контролем доступу та системами виявлення загроз.
Балансування навантаження та захист вебсерверів
Зворотний проксі часто використовують як єдину точку входу до вебзастосунку, що працює на кількох серверах.
Коли користувач надсилає запит, проксі обирає сервер для його обробки відповідно до налаштованого алгоритму. Розподіл може враховувати кількість активних підключень, стан серверів або інші показники.
Це допомагає ефективніше використовувати ресурси інфраструктури та зменшувати ризик перевантаження окремих вузлів. За наявності належної конфігурації перевірок працездатності проксі може припиняти передавання запитів на недоступний сервер.
Зворотний проксі також застосовують для обмеження частоти запитів, централізованої обробки TLS-з’єднань і фільтрації небажаного трафіку.
Проте його наявність сама собою не забезпечує захисту від масштабних DDoS-атак. Для протидії таким загрозам потрібна відповідна мережева інфраструктура та спеціалізовані засоби. Про основні механізми атак і способи захисту можна дізнатися в матеріалі «DDoS-атака: що це і як захистити свій сайт від зловмисників».
Основні переваги використання проксі
Переваги проксі-сервера визначаються його призначенням. Для звичайного користувача важливою може бути зміна видимої IP-адреси, для адміністратора – контроль мережевих з’єднань, а для власника вебсервісу – ефективний розподіл навантаження.
Серед основних переваг технології варто виділити такі:
- Зміна видимої IP-адреси. Прямий проксі дозволяє передавати запити через іншу адресу, що корисно для регіонального тестування та окремих завдань роботи з вебресурсами.
- Гнучкість налаштування. Проксі можна використовувати для конкретного браузера, застосунку, групи користувачів або серверної інфраструктури без обов’язкової зміни маршрутизації всього пристрою.
- Керування доступом. Корпоративні проксі допомагають застосовувати політики використання мережі, контролювати підключення та реєструвати події.
- Оптимізація трафіку. Кешування дозволяє повторно використовувати придатні для цього відповіді, зменшуючи кількість звернень до вихідних серверів.
- Масштабування вебсервісів. Зворотні проксі можуть розподіляти запити між серверами та забезпечувати централізовану маршрутизацію.
- Інтеграція із системами захисту. Проксі можуть працювати разом із міжмережевими екранами, засобами автентифікації та системами моніторингу.
Головна перевага проксі – можливість впливати на передавання трафіку саме там, де це потрібно. Правильно налаштований посередник дозволяє розв’язувати конкретні мережеві завдання без перебудови всієї інфраструктури.
Недоліки та обмеження проксі-серверів
Попри широкі можливості, проксі не варто розглядати як універсальний інструмент захисту або прискорення інтернету.
Насамперед проксі створює додаткову точку проходження трафіку. Дані передаються через посередника, тому загальний час відповіді може збільшуватися. Особливо це помітно, коли сервер перевантажений, розташований далеко від користувача або має обмежену пропускну здатність.
Інша проблема – надійність. Безкоштовні публічні проксі можуть часто змінювати адресу, припиняти роботу або не відповідати на запити. Через відсутність прозорої інформації про оператора складно оцінити, як обробляються дані користувачів.
Також існує ризик блокування IP-адрес. Вебсайти можуть обмежувати підключення з відомих проксі-мереж, застосовувати додаткові перевірки або відмовляти в доступі через підозрілу активність.
Окреме обмеження стосується конфіденційності. Прямий проксі може приховувати початкову IP-адресу від вебсайту, але не обов’язково шифрує трафік між користувачем і посередником. Крім того, сайт може ідентифікувати відвідувача за іншими ознаками.
Нарешті, проксі не завжди охоплює всі мережеві з’єднання пристрою. Частина застосунків може ігнорувати системні параметри, використовувати пряме підключення або окремий механізм передавання даних. Тому після налаштування потрібно перевіряти, який саме трафік проходить через посередника.
Чи безпечно користуватися проксі?
Безпека проксі залежить від провайдера, протоколу, налаштувань з’єднання та характеру даних, які передаються через сервер.
Проксі сам собою не є небезпечною технологією. У корпоративних мережах правильно налаштовані проксі можуть посилювати контроль доступу й допомагати захищати інфраструктуру. Проблеми виникають, коли користувач передає трафік через ненадійного посередника або помилково вважає, що будь-який проксі гарантує шифрування.
Особливо обережно слід ставитися до відкритих безкоштовних серверів. Їхній оператор потенційно може спостерігати за доступними метаданими, реєструвати підключення та, у випадку незашифрованого трафіку, отримувати доступ до вмісту запитів.
Під час роботи з HTTPS-сайтами TLS зазвичай захищає вміст з’єднання між браузером і вебсервером навіть за наявності проміжного проксі. Проте захист залежить від коректної перевірки сертифікатів і відсутності небажаної TLS-інспекції.
Не менш важливо перевіряти спосіб автентифікації. Наприклад, передавання логіна й пароля у звичайній схемі автентифікації SOCKS5 не забезпечує автоматичного шифрування цих даних. Це прямо зазначено у специфікації RFC 1929.
Для безпечного використання проксі варто обирати провайдерів із прозорими умовами роботи, використовувати захищені протоколи, обмежувати доступ до сервера та регулярно оновлювати програмне забезпечення.
На корпоративних проксі також доцільно налаштовувати журналювання подій відповідно до реальних потреб безпеки, не збираючи зайвих персональних даних.
Важливо не вимикати перевірку TLS-сертифікатів заради підключення до невідомого проксі. Помилки перевірки сертифіката можуть свідчити про неправильну конфігурацію або небезпечне втручання у з’єднання.
Чим відрізняється проксі-сервер від VPN?
Проксі та VPN мають спільну рису: обидві технології можуть передавати трафік через проміжний сервер і змінювати IP-адресу, яку бачить цільовий ресурс. Проте їхні можливості суттєво відрізняються.
VPN (Virtual Private Network) – це віртуальна приватна мережа, яка створює захищене логічне з’єднання між пристроєм або мережею користувача та віддаленою точкою VPN. У типовій конфігурації віддаленого доступу VPN використовує криптографічний захист трафіку всередині тунелю.
Прямий проксі, навпаки, найчастіше працює на рівні конкретного застосунку або протоколу. Він може передавати HTTP-запити, SOCKS-з’єднання чи інший визначений трафік, але не обов’язково створює зашифрований тунель.
Основні відмінності наведено в таблиці.
| Критерій | Проксі-сервер | VPN |
| Принцип роботи | Передає запити через посередника | Створює логічний тунель між кінцевими точками |
| Охоплення трафіку | Зазвичай окремі програми або протоколи | Може охоплювати весь трафік пристрою або визначені маршрути |
| Зміна видимої IP-адреси | Так, для з’єднань через прямий проксі | Так, для трафіку, що виходить через VPN-сервер |
| Шифрування | Не гарантоване, залежить від конфігурації | Зазвичай передбачене захищеним VPN-протоколом |
| Захист від спостереження в локальній мережі | Залежить від способу підключення | Захищає вміст трафіку всередині зашифрованого тунелю |
| Налаштування | Часто на рівні браузера або застосунку | Зазвичай через VPN-клієнт або системну конфігурацію |
| Основне призначення | Посередництво, маршрутизація, контроль доступу, кешування | Захищене підключення до віддаленої мережі або VPN-шлюзу |
| Типові сценарії | Тестування, вебскрапінг, корпоративна фільтрація | Віддалена робота, захищений доступ до корпоративних ресурсів |
Головна технічна відмінність полягає не лише в зміні IP-адреси, а в тому, як організовано передавання даних.
Коли користувач підключається до звичайного HTTP-проксі, між пристроєм і посередником не обов’язково існує захищений канал. Навіть за використання HTTPS до кінцевого вебсайту окремі метадані з’єднання залишаються доступними проксі.
VPN із належно налаштованим шифруванням захищає трафік, який проходить через тунель між пристроєм та VPN-шлюзом. Це особливо корисно під час роботи в недовірених мережах, наприклад у публічному Wi-Fi. Водночас з’єднання, що не маршрутизуються через VPN, залишаються поза захистом цього тунелю.
Водночас VPN не забезпечує абсолютної анонімності. Оператор VPN може мати доступ до інформації про підключення, а вебсайти продовжують використовувати cookie, авторизацію та інші способи ідентифікації користувача.
Крім того, VPN не обов’язково спрямовує через тунель абсолютно весь трафік. У корпоративних конфігураціях часто застосовують split tunneling – роздільну маршрутизацію, за якої частина з’єднань проходить через VPN, а інші використовують звичайний інтернет-канал.
Що вибрати – проксі чи VPN? Для зміни IP-адреси конкретного застосунку, регіонального тестування або керування окремими запитами часто достатньо проксі. Для захищеного віддаленого доступу до корпоративної мережі чи шифрування трафіку між пристроєм і VPN-шлюзом доцільніше використовувати VPN.
Ці технології також можуть працювати разом. Наприклад, компанія використовує VPN для захищеного підключення співробітників до внутрішньої мережі, а корпоративний проксі – для контролю їхніх вебзапитів.
Як налаштувати проксі-сервер?
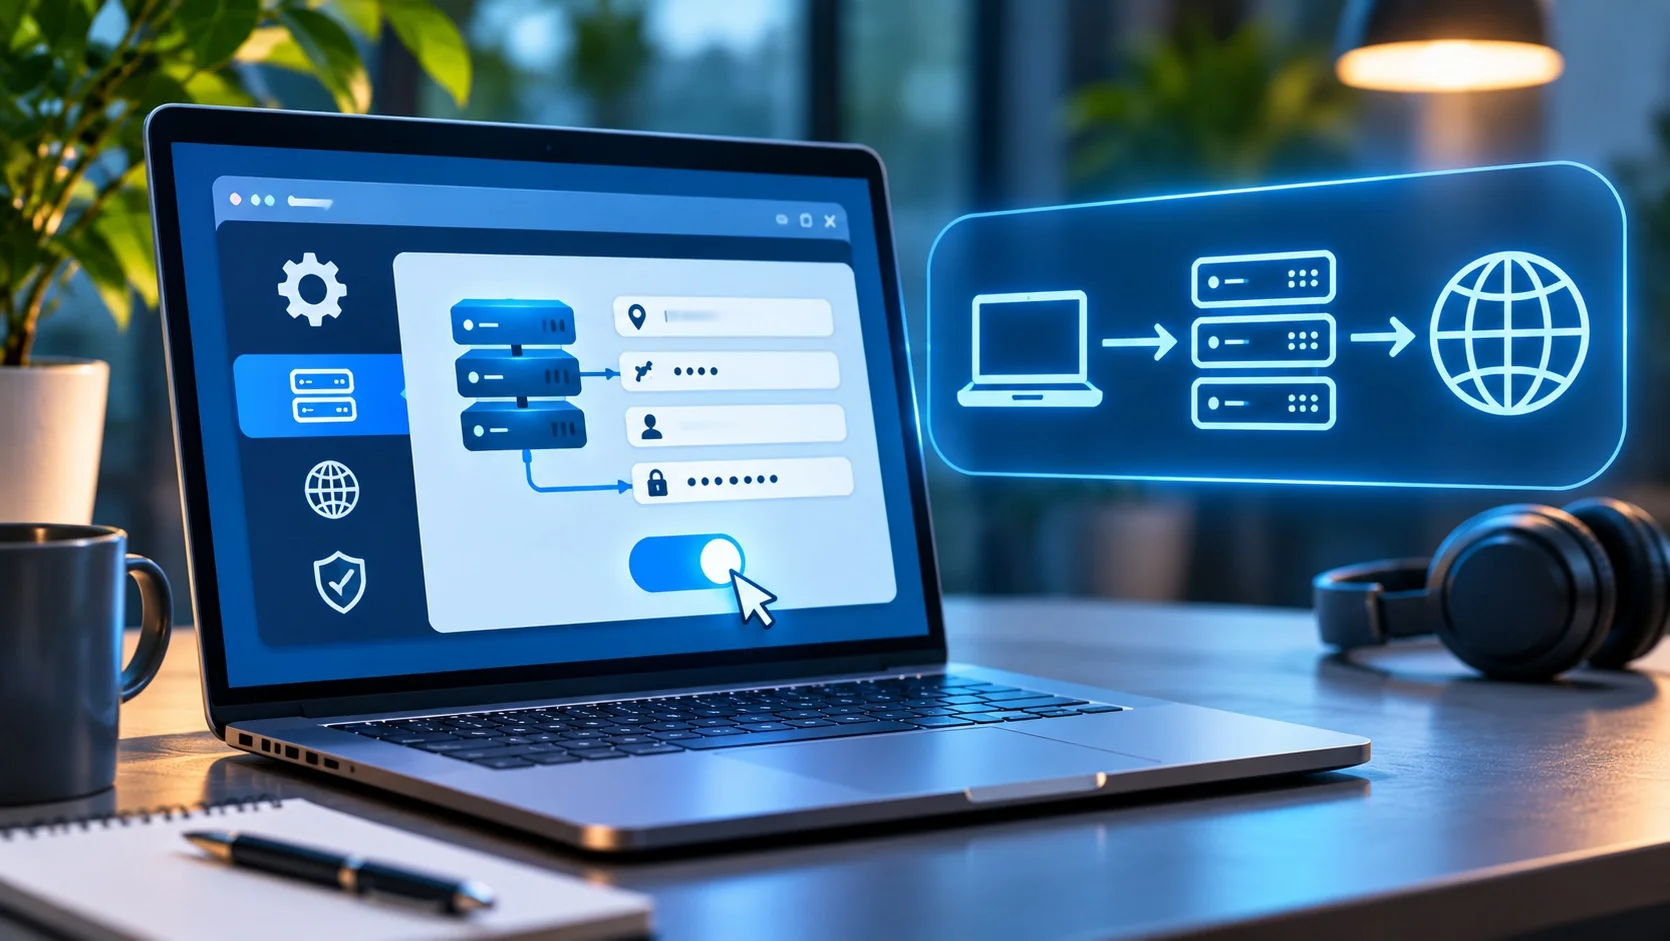
Налаштування проксі залежить від операційної системи, браузера, підтримуваного протоколу та способу автентифікації. У більшості випадків користувачеві не потрібно самостійно встановлювати серверне програмне забезпечення, оскільки параметри підключення надає провайдер або системний адміністратор.
Перш ніж розпочати налаштування, потрібно отримати адресу проксі-сервера, номер порту, тип протоколу та, за потреби, логін і пароль. Для корпоративного підключення також може використовуватися адреса сценарію автоматичної конфігурації PAC.
Наприклад, адреса 192.0.2.10 і порт 8080 можуть ілюструвати формат налаштування HTTP-проксі. Це умовні дані, а не адреса реального сервісу.
Після внесення параметрів необхідно перевірити доступ до вебресурсів і переконатися, що потрібна програма справді використовує проксі.
Як налаштувати проксі в браузері?
У Google Chrome на Windows і macOS стандартна конфігурація проксі переважно пов’язана із системними мережевими налаштуваннями. Тому для зміни адреси проксі потрібно відкрити налаштування операційної системи, а не шукати окрему універсальну форму в браузері.
У Chrome можна перейти до налаштувань і скористатися пошуком за словом «проксі», щоб знайти пункт відкриття системних параметрів. Подальші дії залежать від операційної системи.
Firefox має власні параметри проксі-з’єднання. Щоб налаштувати його, відкрийте «Налаштування», знайдіть параметри з’єднання або проксі та перейдіть до конфігурації мережі.
Там можна вибрати використання системних параметрів, ручне налаштування проксі або автоматичну конфігурацію. Для ручного підключення потрібно ввести адресу сервера та порт, а також вибрати відповідний тип проксі.
Mozilla описує ці можливості в офіційній інструкції Connection settings in Firefox. Розташування відповідних пунктів може змінюватися залежно від версії браузера.
Після збереження параметрів відкрийте сервіс перевірки публічної IP-адреси та порівняйте результат із адресою, яку бачите без проксі. Для перевірки достатньо надійного сервісу, який відображає IP-адресу поточного з’єднання.
Варто пам’ятати, що зміна адреси у браузері не доводить, що весь трафік комп’ютера проходить через проксі. Інші застосунки можуть використовувати власні мережеві параметри.
Як налаштувати проксі у Windows?
У Windows 10 та Windows 11 основні налаштування проксі доступні через системний розділ параметрів мережі. Назви окремих пунктів можуть дещо відрізнятися залежно від версії системи та мови інтерфейсу.
Відкрийте «Параметри», перейдіть до «Мережа й Інтернет» та виберіть «Проксі-сервер» або «Проксі».
Для ручного налаштування знайдіть відповідний перемикач, увімкніть використання проксі-сервера та введіть його адресу й порт. Збережіть зміни, після чого перевірте підключення через браузер.
За потреби можна налаштувати винятки для локальних адрес або окремих ресурсів, які повинні відкриватися без посередника.
Для автоматичного налаштування організація може надати сценарій PAC. У такому випадку замість ручного введення сервера використовують адресу конфігураційного файла.
У корпоративних середовищах потрібно враховувати, що різні компоненти Windows можуть використовувати різні механізми проксі. Зокрема, налаштування WinHTTP для системних служб не завжди збігаються з параметрами браузера. Це пояснюється у документації Microsoft щодо проксі-з’єднань.
Коли проксі потребує автентифікації, сумісний застосунок може запропонувати ввести облікові дані під час першого підключення. Підтримка авторизації та конкретних протоколів залежить від програми.
Як налаштувати проксі на Android та iPhone?
На смартфонах найпоширеніший спосіб ручного налаштування HTTP-проксі пов’язаний із параметрами конкретної мережі Wi-Fi.
На Android потрібно відкрити налаштування Wi-Fi, вибрати підключену мережу та перейти до її розширених параметрів. Там зазвичай доступний пункт «Проксі», у якому можна вибрати ручний режим і ввести адресу сервера та порт.
Точний порядок дій залежить від виробника пристрою та версії Android. На окремих смартфонах мережеві параметри відкриваються через редагування збереженої Wi-Fi-мережі.
На iPhone потрібно перейти до «Параметри» – «Wi-Fi», натиснути кнопку інформації біля потрібної мережі та знайти пункт «Налаштувати проксі». Далі можна вибрати ручне налаштування або автоматичну конфігурацію, якщо вона передбачена.
Apple підтверджує наявність цих можливостей у своїй документації з налаштування Wi-Fi на iPhone.
Важливо враховувати, що такі параметри зазвичай стосуються конкретної Wi-Fi-мережі. Вони не гарантують перенаправлення мобільного інтернету або всіх з’єднань застосунків через проксі.
Для SOCKS5, проксі з особливими механізмами авторизації або складніших мережевих сценаріїв можуть знадобитися спеціалізовані застосунки, що підтримують відповідний протокол.
Після налаштування на будь-якому пристрої потрібно перевірити доступ до сайтів, видиму IP-адресу та поведінку потрібних програм. У разі помилки підключення насамперед варто перевірити адресу, порт, протокол і дані автентифікації.
Як вибрати проксі-сервер?
Вибір проксі варто починати з визначення завдання, а не з порівняння тарифів. Для роботи браузера, автоматизованого тестування, збору даних і корпоративного контролю доступу можуть знадобитися різні конфігурації.
Насамперед потрібно визначити тип протоколу. Для звичайних вебзапитів може бути достатньо HTTP-проксі з підтримкою CONNECT. Для застосунків, які потребують роботи з іншими видами трафіку, варто розглянути SOCKS5 та перевірити сумісність програм.
Наступний критерій – походження IP-адреси. Датацентрові проксі можуть підходити для керованих технічних завдань, тоді як резидентні або мобільні адреси використовують у сценаріях, де важливо тестувати підключення через певні мережі.
Географічне розташування сервера також має значення. Чим складніший мережевий маршрут між клієнтом, проксі та цільовим ресурсом, тим вищими можуть бути затримки. Однак фізична близькість не завжди гарантує найкращий результат – важливі також якість каналів і завантаженість вузлів.
Для бізнесу особливу увагу варто приділяти стабільності сервісу, пропускній здатності, можливості масштабування, технічній підтримці та прозорим умовам обробки даних.
Не менш важливими є засоби безпеки. Надійний проксі повинен мати контроль доступу, підтримувати необхідні способи автентифікації та дозволяти обмежувати використання сервера сторонніми особами.
Під час вибору комерційного провайдера варто з’ясувати, чи передбачені обмеження за обсягом трафіку, кількістю підключень, доступними регіонами або частотою зміни IP-адрес. Окремо слід перевірити правила використання сервісу та політику зберігання журналів.
У корпоративній інфраструктурі іноді вигідніше не використовувати сторонній публічний проксі, а розгорнути власний сервіс на контрольованому сервері. Такий підхід забезпечує ширші можливості конфігурації, проте потребує адміністрування, оновлень, моніторингу та відповідальності за безпеку.
Для відповідних завдань можна розглянути оренду VDS-сервера Hostpark, на якому адміністратор може самостійно встановити та налаштувати проксі-програмне забезпечення. VDS – це інфраструктура для розгортання власного рішення, а не готова послуга проксі-сервера.
Остаточне рішення слід ухвалювати після перевірки сумісності, стабільності підключень і вимог до захисту даних. Найдорожчий проксі не обов’язково буде найкращим для конкретного сценарію.
Висновок
Проксі-сервер – це інструмент посередницького передавання мережевого трафіку, який допомагає змінювати видиму IP-адресу, керувати доступом до вебресурсів, організовувати кешування та підтримувати роботу серверної інфраструктури.
Можливості проксі залежать від його типу. HTTP та SOCKS5 використовують для різних сценаріїв клієнтських підключень, резидентні й мобільні адреси – для роботи з певними мережевими середовищами, а зворотні проксі – для маршрутизації запитів, балансування навантаження та захисту вебсервісів.
Проксі та VPN вирішують різні завдання: перший забезпечує посередництво для визначених з’єднань, другий у типовій конфігурації створює зашифрований тунель для маршрутизованого через нього трафіку.
Для особистого використання важливо правильно вибрати провайдера та протокол. Для корпоративних завдань потрібно додатково враховувати контроль доступу, безпеку, продуктивність і можливості масштабування.
Для самостійного розгортання корпоративного проксі можна вибрати відповідну конфігурацію VDS Hostpark з урахуванням очікуваного навантаження, вимог до мережі та безпеки. Налаштування і подальше адміністрування проксі-програмного забезпечення необхідно організувати окремо.
FAQ
Чи можна користуватися проксі безкоштовно?
Так, існують безкоштовні публічні проксі, проте їхня стабільність, безпека та походження часто невідомі. Для передавання облікових даних і корпоративної роботи краще використовувати рішення з контрольованим доступом та прозорими умовами обслуговування.
Чи приховує проксі мою реальну IP-адресу?
Звичайний прямий проксі може приховувати початкову IP-адресу від цільового сайту. Однак сам посередник зазвичай знає адресу клієнта, а окремі конфігурації можуть передавати інформацію про нього в HTTP-заголовках.
Чи можна використовувати проксі та VPN одночасно?
Так. Наприклад, VPN може забезпечувати захищений доступ до корпоративної мережі, а проксі – фільтрацію вебзапитів усередині неї. Порядок маршрутизації та сумісність залежать від конфігурації обох технологій.
Чи прискорює проксі інтернет?
Не обов’язково. Кешувальний проксі може прискорювати доступ до повторно запитуваних ресурсів, але додатковий сервер на маршруті також може збільшувати затримку. Результат залежить від розташування, навантаження та налаштувань.
Чи можна використовувати проксі для онлайн-ігор?
Деякі ігри та мережеві застосунки можуть працювати через сумісні SOCKS-проксі, але це залежить від підтримуваних протоколів і конфігурації. Звичайний HTTP-проксі не призначений для передавання всіх типів ігрового трафіку.
Чому сайт не відкривається через проксі?
Причиною може бути недоступність сервера, неправильний порт, помилка автентифікації, несумісний протокол або обмеження доступу з боку сайту. Варто перевірити параметри підключення й порівняти результат із прямим з’єднанням.
Чи може проксі-сервер бачити мої паролі?
Ненадійний проксі потенційно може отримувати доступ до даних, які передаються незашифрованим каналом. У випадку коректного наскрізного HTTPS-з’єднання вміст захищений TLS, якщо посередник не виконує довірену для клієнта TLS-інспекцію.