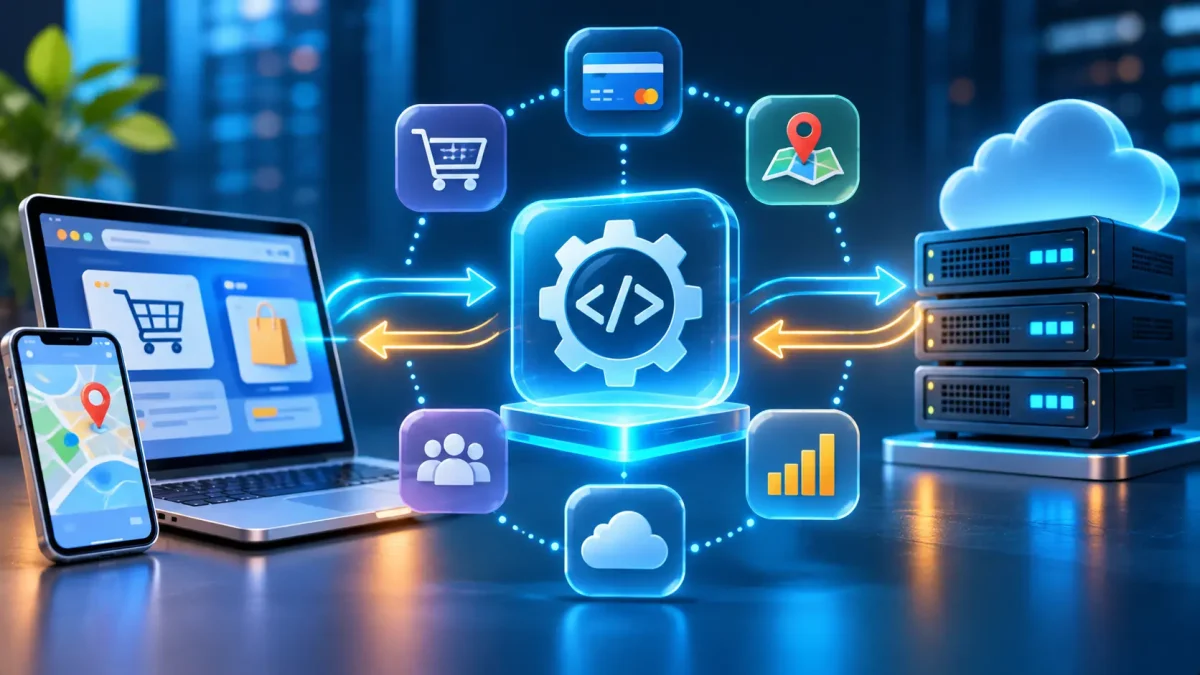
Коли ви оплачуєте замовлення на сайті, бачите карту в застосунку або входите в сервіс через обліковий запис Google, різні програми обмінюються даними. Часто для цього вони використовують API – програмний інтерфейс, який визначає, як одна система може звернутися до іншої та отримати потрібну відповідь.
API працюють у вебсайтах, мобільних застосунках, хмарних платформах і внутрішніх системах компаній. У цій статті розберемо, що таке API, як працюють запити й відповіді, чим відрізняються основні типи інтерфейсів та як безпечно спробувати власний перший запит.
Що таке API?
API – це скорочення від англійського Application Programming Interface, тобто «інтерфейс програмування застосунків». Простими словами, це набір правил, за якими одна програма може звертатися до функцій або даних іншої програми. Інтерфейс визначає, які запити можна надсилати, у якому форматі передавати дані та якої відповіді очікувати.
Уявіть ресторан. Відвідувач не заходить на кухню самостійно й не шукає там продукти. Він обирає страву з меню та передає замовлення офіціанту. Офіціант передає його кухні, а потім приносить готову страву або повідомляє, що замовлення виконати не можна. У цій аналогії відвідувач – програма-клієнт, меню та правила замовлення – API, кухня – сервер, а готова страва або повідомлення про помилку – відповідь.
Такий приклад показує, що API не обов’язково відкриває внутрішній устрій системи. Програма-клієнт не повинна знати, як саме сервер зберігає інформацію чи виконує операцію. Їй достатньо розуміти, які дії доступні та які дані потрібно передати. Власник сервісу контролює, які функції й інформація доступні через інтерфейс.
Отже, API – це узгоджений спосіб взаємодії між програмами. Запит «api що це» зазвичай виникає, коли потрібно зрозуміти, як сайт отримує курс валют, як CRM передає замовлення до системи обліку або як мобільний застосунок завантажує профіль користувача. У кожному випадку API дає програмам спільні правила обміну.
Слово API також може стосуватися інтерфейсів операційної системи, бібліотеки програмного коду або вебсервісу. У цій статті йдеться переважно про веб-API – інтерфейси, з якими програми взаємодіють через мережу. Загальне пояснення API та приклади можна знайти в навчальному матеріалі MDN про веб-API.
Як працює API?
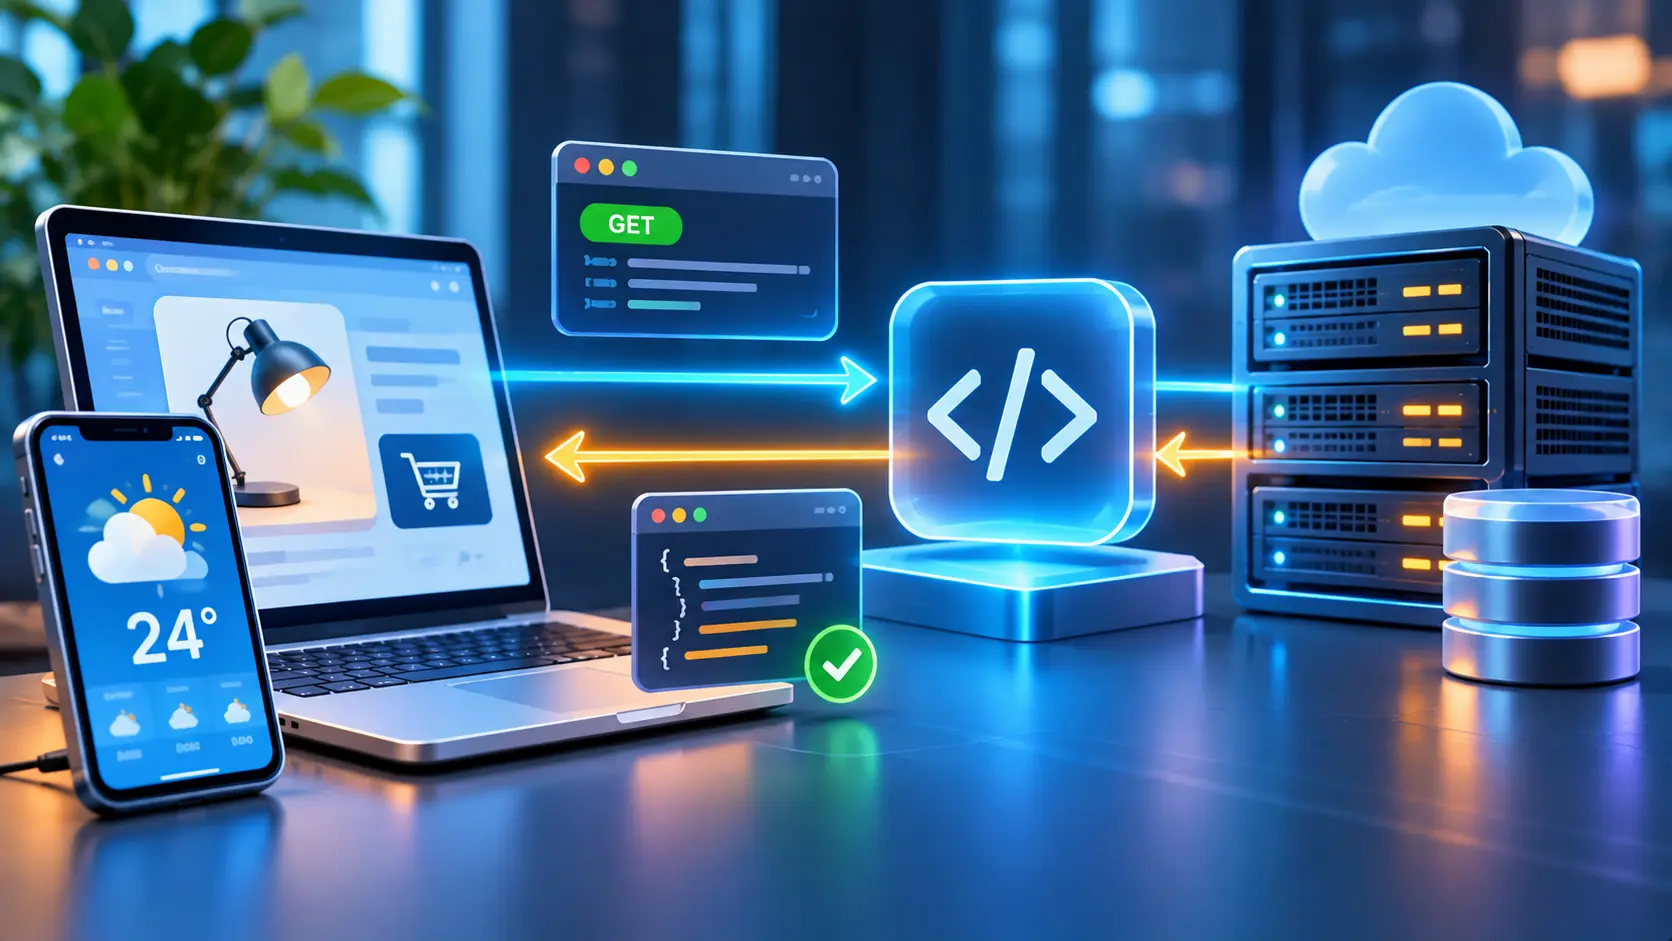
У типовій взаємодії одна програма надсилає запит до іншої через мережу. Сервер отримує його, перевіряє, чи зрозумілий він і чи має клієнт право виконати потрібну дію, після чого обробляє запит. Результатом стає відповідь: потрібні дані, повідомлення про успішну операцію або опис помилки.
Наприклад, сайт магазину може запитати в сервісу доставки перелік відділень для обраного міста. Сайт передає місто та, можливо, інші параметри. Сервіс перевіряє запит і повертає список доступних адрес. Сайт показує цей список покупцеві. API узгоджує формат і правила обміну, а обидва сервіси можуть бути створені різними компаніями та працювати на різних технологіях.
Багато веб-API працюють через HTTP або HTTPS. У цьому разі запит містить адресу ресурсу, HTTP-метод, заголовки та, за потреби, тіло з даними. Відповідь зазвичай має код стану, заголовки й тіло. Дані часто передають у форматі JSON, але API може використовувати й інші формати, наприклад XML. Основні принципи обміну HTTP-запитами описані в матеріалі MDN про HTTP.
Принцип взаємодії між клієнтом і сервером
Клієнт – це програма або компонент, який ініціює запит. Ним може бути браузер, мобільний застосунок, сервер інтернет-магазину чи автоматизований скрипт. Сервер – система, яка отримує звернення, обробляє його відповідно до правил API та повертає результат. У конкретному сценарії сервер одного сервісу може водночас бути клієнтом іншого.
Наприклад, користувач натискає кнопку «Показати погоду» в мобільному застосунку. Застосунок надсилає до погодного сервісу запит із координатами або назвою міста. Сервіс перевіряє параметри, отримує дані для цього запиту та повертає відповідь. Застосунок читає її і відображає температуру, опади чи прогноз. Користувач бачить результат, а технічний обмін відбувається у фоновому режимі.
Кроки взаємодії можуть відрізнятися залежно від конкретного API, однак у загальному випадку процес виглядає так:
- Клієнт формує запит: обирає адресу ресурсу, метод і передає необхідні параметри.
- Запит передається мережею на сервер API.
- Сервер перевіряє формат запиту та доступ клієнта до потрібної операції.
- Сервер виконує дію або отримує дані з іншої системи.
- Сервер надсилає відповідь, а клієнт перевіряє її статус і використовує результат.
Не кожен запит завершується успішно. Клієнт може надіслати неправильний параметр, використати недійсний токен або звернутися до тимчасово недоступного сервісу. Тому програма має враховувати не лише бажаний результат, а й можливі помилки: показувати зрозуміле повідомлення, пропонувати повторити дію пізніше або не надсилати запит повторно без потреби.
Як виглядає API-запит і відповідь сервера?
Розгляньмо умовний API-каталог, який повертає інформацію про товар із номером 42. Запит може мати такий вигляд:
GET https://api.example.com/products/42
Accept: application/json
Тут GET – метод, що повідомляє про намір отримати ресурс; https://api.example.com – адреса сервісу; /products/42 – шлях до товару з ідентифікатором 42; заголовок Accept вказує, що клієнт очікує відповідь у форматі JSON. Адреса example.com наведена лише для прикладу: це не справжній сервіс для перевірки запиту.
Успішна відповідь може містити код стану та JSON-об’єкт:
HTTP/1.1 200 OK
Content-Type: application/json

{
 "id": 42,
 "name": "Настільна лампа",
 "price": 850,
 "available": true
}
Код 200 OK повідомляє, що запит успішно оброблено. Заголовок Content-Type вказує формат тіла відповіді. У JSON наведено назву товару, ціну та ознаку доступності. Клієнт може прочитати ці значення та показати покупцеві картку товару.
Це лише навчальний приклад. Реальні API можуть вимагати токен авторизації, додаткові параметри або спеціальні заголовки, а назви полів і формат відповіді визначає документація сервісу. Також відповідь може містити помилку замість даних – наприклад, код 404 Not Found, коли ресурс не знайдено, або 401 Unauthorized, коли клієнт не пройшов автентифікацію.
Яку роль відіграють HTTP-методи GET, POST, PUT і DELETE?
HTTP-метод описує, яку дію клієнт просить виконати з ресурсом. API може реалізовувати ці методи по-різному, тож остаточні правила завжди варто перевіряти в документації конкретного сервісу. У загальному випадку використовують такі методи:
| Метод | Типове призначення | Приклад |
| GET | Отримати ресурс або список даних | Завантажити дані про товар чи замовлення |
| POST | Передати дані для обробки; часто – створити ресурс | Надіслати форму замовлення або створити профіль |
| PUT | Замінити ресурс переданим представленням або створити його, якщо це передбачає API | Оновити повний набір даних профілю |
| DELETE | Попросити сервер видалити ресурс | Видалити збережену адресу з профілю |
Різниця між POST і PUT не зводиться лише до формулювань «створити» та «оновити». За семантикою HTTP PUT передає представлення ресурсу за відомою адресою і є ідемпотентним: повторення такого самого запиту має приводити до того самого бажаного стану ресурсу. POST передає дані для обробки за правилами конкретного ресурсу; повтор може створити ще одне замовлення чи інший побічний ефект, якщо сервіс не передбачив захист від дублювання. Детальніше призначення методів визначає стандарт HTTP Semantics, RFC 9110.
Для часткового оновлення API часто пропонують метод PATCH. Він не входить до переліку чотирьох основних методів у цій статті, але важливий у практичній роботі: наприклад, ним можна змінити лише номер телефону в профілі, не передаючи решту його полів.
Де використовується API?
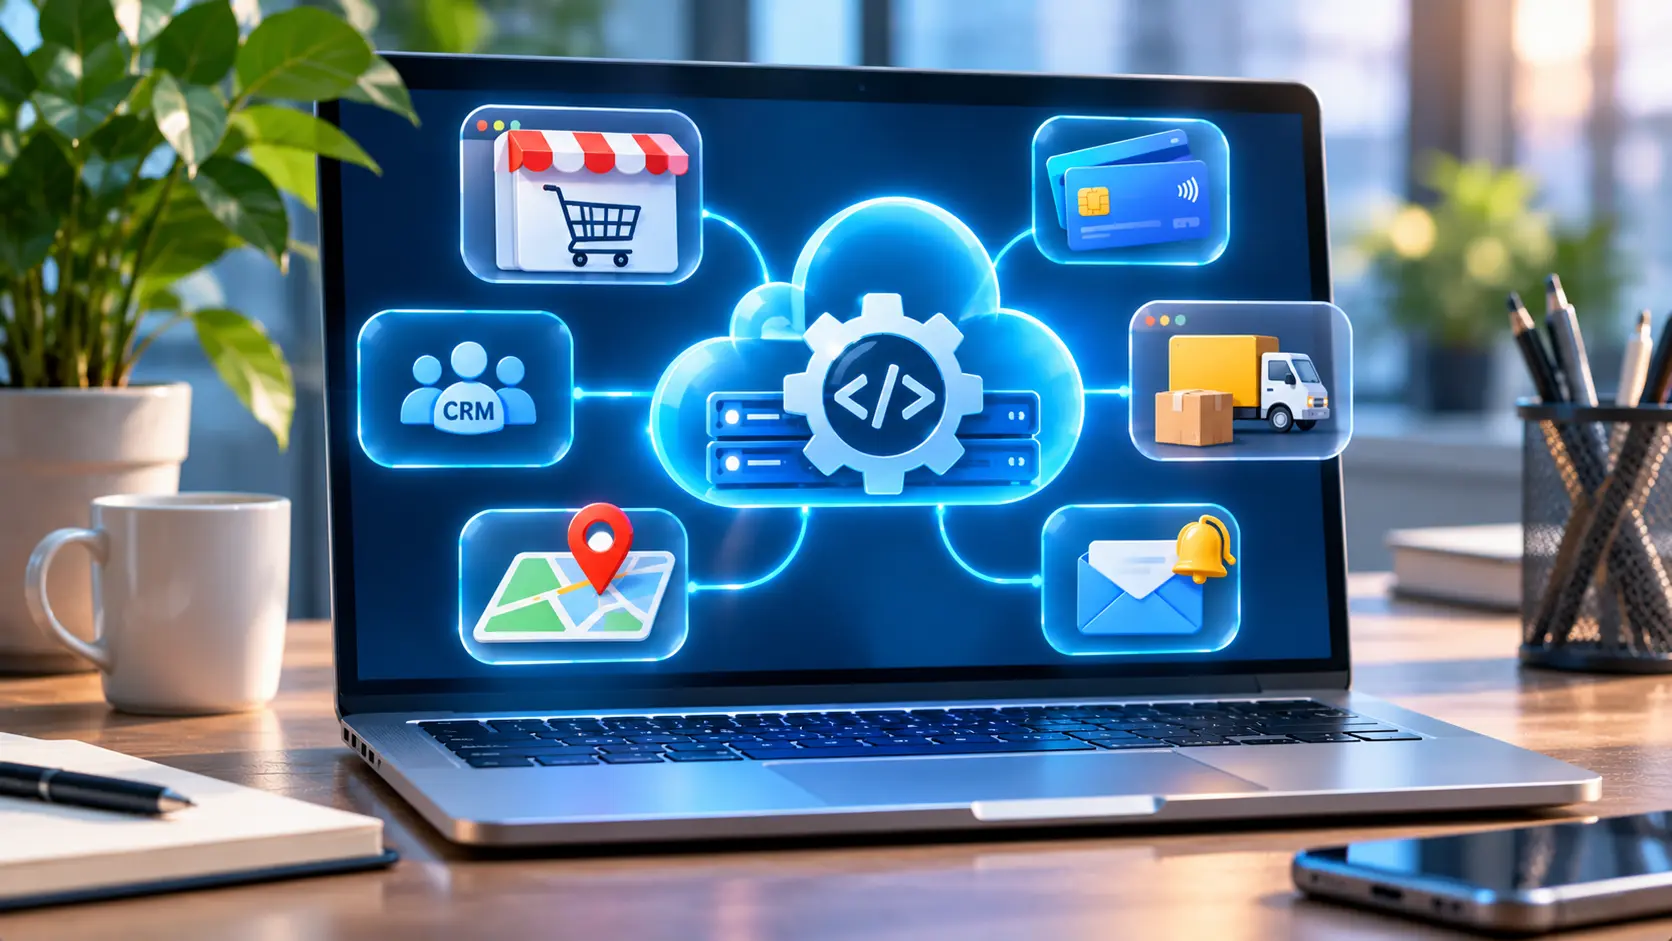
API використовують щоразу, коли програмам потрібно обмінюватися даними або делегувати одна одній певну функцію. Користувач може не бачити цього процесу: інтерфейс приховує технічні деталі та показує результат у вигляді карти, кнопки оплати, повідомлення чи списку товарів. Для бізнесу API також можуть зв’язувати внутрішні системи, автоматизувати передавання даних і зменшувати потребу дублювати їх вручну.
API для сайтів та інтернет-магазинів
Інтернет-магазин може взаємодіяти через API з платіжним провайдером, службою доставки, CRM-системою, сервісом електронних листів чи обліковою платформою. Після оформлення замовлення сайт передає платіжній системі суму й ідентифікатор платежу. Сервіс оплати обробляє операцію та повертає статус, а сайт відображає покупцеві результат. Самі платіжні дані та правила їх обробки залежать від інтеграції й вимог провайдера.
Інша поширена інтеграція – доставка. Сайт передає службі доставки адресу, параметри посилки та дані замовлення, а у відповідь отримує номер накладної чи перелік доступних відділень. Коли статус посилки змінюється, служба може передати оновлення магазину. Покупець бачить цю інформацію в особистому кабінеті або отримує сповіщення.
Інтеграція з CRM може автоматично передати дані про клієнта та його покупку до системи обліку взаємодії з клієнтами. Менеджер отримує інформацію в робочому інструменті, а співробітникам не потрібно повторно вносити ті самі дані. Водночас компанія має визначити, які саме дані дозволено передавати, хто має доступ до них і як обробляються збої інтеграції.
API у мобільних застосунках
Застосунок на телефоні часто використовує API для входу в обліковий запис, завантаження профілю, історії замовлень, новин чи повідомлень. Коли користувач змінює налаштування, застосунок може надіслати оновлені значення на сервер. Сервер зберігає зміни та повертає підтвердження або повідомляє, чому операцію не вдалося виконати.
Через API застосунок також може отримувати дані картографічного сервісу, показувати доступні способи оплати або синхронізувати інформацію між пристроями. Дозвіл на сповіщення чи доступ до геолокації сам по собі не є API стороннього сервісу: це також може бути взаємодією із системним API операційної системи телефона.
Розробники мають зважати на нестабільний зв’язок, затримки та помилки. Наприклад, застосунок може зберегти форму локально й запропонувати повторне надсилання після відновлення з’єднання. Однак автоматично повторювати запит на оплату або створення замовлення без перевірки його результату небезпечно: сервер міг виконати операцію, а відповідь просто не дійшла до телефона.
API для інтеграції сторонніх сервісів
API дають змогу пов’язати продукти, які розроблялися окремо. Сервіс аналітики може отримувати події з вебсайту, CRM – дані з рекламної платформи, а корпоративний портал – відображати відомості з системи управління персоналом. Інтеграція може бути односторонньою або двосторонньою: це залежить від того, які запити та події підтримують системи.
Наприклад, компанія може синхронізувати контактні дані клієнта між CRM і платформою email-розсилок. Коли користувач оновлює адресу електронної пошти, зміна передається до іншої системи. Але автоматизація не означає, що дані завжди синхронізуються миттєво або без помилок: на це впливають правила доступу, ліміти, доступність сервісів і логіка обробки конфліктів.
Деякі платформи підтримують вебхуки – механізм, за якого сервіс сам надсилає повідомлення на вказану адресу після певної події. Наприклад, платіжна система може повідомити магазин, що статус платежу змінився. Вебхук не є повною заміною API: часто один сервіс повідомляє про подію через вебхук, а інший надсилає окремий API-запит, щоб отримати деталі.
Які бувають види API?
API класифікують за різними ознаками. За доступом розрізняють інтерфейси, доступні широкому колу розробників, внутрішні інтерфейси для використання в межах організації та партнерські API. За стилем чи протоколом взаємодії говорять про REST, SOAP, GraphQL, RPC та інші підходи. Це не завжди взаємовиключні категорії: API може бути партнерським за доступом і водночас використовувати REST як стиль взаємодії.
Публічні, приватні та партнерські API
Публічний API призначений для використання зовнішніми розробниками. Він може бути відкритим для всіх або вимагати реєстрації, ключа доступу, погодження умов чи оплати. Слово «публічний» не означає, що будь-хто має необмежений доступ до всіх даних: власник API може встановити квоти, перелік дозволених операцій і вимоги до авторизації.
Приватний API використовують усередині компанії – наприклад, щоб пов’язати сайт із внутрішньою системою складу або обліку. Його доступ зазвичай обмежують мережею, обліковими даними чи правилами корпоративної інфраструктури. Внутрішній статус не скасовує потреби в захисті: помилка в налаштуваннях або скомпрометований доступ можуть створити ризик для даних.
Партнерський API надає доступ визначеним компаніям або партнерам. Для нього можуть передбачити договір, окремий процес підключення, обмежений набір функцій чи спеціальну підтримку. Такий формат використовують, коли потрібно обмінюватися даними між організаціями, не відкриваючи інтерфейс для всіх охочих.
REST API, SOAP, GraphQL та RPC
REST, SOAP, GraphQL і RPC описують різні підходи до організації взаємодії. REST – архітектурний стиль, який часто використовують із HTTP: ресурси мають адреси, а запити оперують ними через стандартні методи. REST не є окремим мережевим протоколом. Такий підхід часто обирають для вебсервісів із ресурсами на кшталт користувачів, товарів або замовлень.
SOAP – протокол обміну повідомленнями зі структурою на основі XML. Він визначає формати повідомлень і правила їх обробки, а також може працювати з різними транспортними протоколами. SOAP зустрічається в корпоративних системах, де важливі формальні контракти й сумісність із наявною інфраструктурою. Опис SOAP 1.2 опубліковано в специфікації W3C.
GraphQL – мова запитів до API та середовище їх виконання на сервері. Клієнт формулює, які поля й пов’язані дані йому потрібні, а сервер повертає результат відповідно до визначеної схеми. Це може бути корисно, коли різним екранам потрібні різні набори даних. Водночас серверу потрібно контролювати складність запитів і доступ до полів. Основи описані в офіційному навчальному розділі GraphQL.
RPC – підхід, за якого клієнт звертається до віддаленої операції так, ніби викликає функцію або процедуру. Назва походить від Remote Procedure Call – «віддалений виклик процедури». RPC-підходи можуть використовувати різні протоколи й формати, зокрема gRPC у сервісах, де важливі узгоджені контракти та ефективний обмін між компонентами.
Універсально найкращого підходу немає. Вибір залежить від задачі, вимог до швидкості й безпеки, формату наявних систем, компетенцій команди та потреб клієнтських застосунків. Для інтеграції варто не лише порівняти технології, а й перевірити документацію, стабільність API, політику підтримки та умови доступу.
Які переваги та недоліки використання API?
API дає системам передбачуваний спосіб взаємодії, але сам факт наявності інтерфейсу не гарантує надійної інтеграції. Важливі якість документації, контроль доступу, обробка помилок і підтримка версій. Перед підключенням стороннього сервісу потрібно розуміти не тільки його можливості, а й обмеження.
Основні переваги API:
- Автоматизація. Дані можна передавати між системами без ручного копіювання, а типові операції виконувати за визначеними правилами.
- Повторне використання функцій. Сервіс може надати оплату, пошук адрес чи аналітику, не змушуючи кожну компанію створювати цю функцію самостійно.
- Гнучкість розробки. Клієнтська частина сайту, сервер і зовнішні сервіси можуть змінюватися окремо, доки зберігаються сумісні правила обміну.
- Масштабування інтеграцій. За належного проєктування нові канали чи системи можна підключати через визначений інтерфейс, а не перебудовувати весь продукт.
Водночас API створює залежності й вимагає технічного супроводу. Якщо сторонній сервіс недоступний, інтегрована функція може працювати з перебоями. Ліміти запитів обмежують інтенсивність звернень; зміни у версіях можуть вимагати оновлення коду; різні системи можуть по-різному трактувати поля й помилки. Інтеграція також розширює поверхню атаки, тому до неї потрібно застосовувати правила автентифікації, авторизації та контролю даних.
Щоб знизити ці ризики, команда має відстежувати доступність залежних сервісів, перевіряти їхні повідомлення про зміни, зберігати журнал операцій і передбачати обробку тайм-аутів та повторних запитів. Для важливих бізнес-процесів корисно визначити, що саме побачить користувач під час збою та як система відновить операцію без створення дублювань.
Як почати працювати з API?
Початок роботи залежить від того, чи ви хочете інтегрувати сервіс у власний продукт, чи лише зрозуміти, як API відповідає на запити. У першому випадку потрібно вивчити документацію та правила доступу постачальника. Для навчання можна взяти API з відкритими прикладами й надіслати тестовий запит через спеціальний інструмент, не підключаючи його до робочих даних.
Перед інтеграцією визначте конкретну задачу: які дані потрібно отримати або передати, у який момент і яка система буде їх використовувати. Потім перевірте, чи існує API для цієї функції, які умови доступу діють і чи відповідає інтерфейс вимогам вашого продукту. Тестуйте інтеграцію окремо від робочого середовища, особливо коли запити можуть створювати замовлення, змінювати дані користувачів або списувати кошти.
Де отримати API-ключ і документацію?
Документацію шукайте на офіційному сайті сервісу в розділах на кшталт Developers, API, Documentation або Integrations. У ній мають бути описані адреси запитів, доступні методи, параметри, формат відповіді, авторизація, обмеження та приклади. Перед початком також перевірте, чи існує тестове середовище, правила використання даних і процедура переходу на нову версію API.
API-ключ – це рядок символів, за яким сервіс може ідентифікувати застосунок або обмежувати його доступ. Проте API-ключ не завжди підтверджує особу користувача і не замінює інші механізми автентифікації. В одних сервісах ключ потрібен для квотування, в інших – як частина схеми доступу. Вимоги різняться, тому дивіться документацію конкретного постачальника. Google окремо пояснює різницю між API-ключем та обліковими даними користувача.
Зазвичай ключ створюють у кабінеті розробника після реєстрації застосунку або проєкту. Сервіс може запропонувати обмежити його доступ до певних API, доменів чи IP-адрес. Не публікуйте секретні ключі в репозиторії з відкритим доступом, на вебсторінці чи у відкритому повідомленні. Якщо ключ випадково потрапив у публічний доступ, відкличте його та створіть новий. Для робочого проєкту зберігайте секрети в належному сховищі, а не в коді, доступному браузеру.
Як відправити API-запит і перевірити відповідь?
Для першого знайомства з API можна скористатися Postman – інструментом, у якому запит можна налаштувати й надіслати через графічний інтерфейс. Спершу оберіть запит із документації, вкажіть його метод та адресу, додайте обов’язкові заголовки й параметри. Якщо сервіс вимагає токен або API-ключ, використовуйте тестові облікові дані й передавайте їх лише способом, який рекомендує постачальник.
Після надсилання перевірте код стану, заголовки й тіло відповіді. Коди групи 2xx зазвичай позначають успішне виконання; 4xx – проблему із запитом або доступом; 5xx – помилку на боці сервера. Самого коду недостатньо для діагностики: прочитайте тіло відповіді та документацію сервісу. У Postman відповідь відображається разом із кодом стану, заголовками й тілом – це описано в документації Postman.
Якщо отримали помилку, перевірте адресу, метод, обов’язкові параметри, формат даних і права доступу. Після цього звірте значення зі зразком у документації. Не повторюйте безконтрольно запити, які створюють або змінюють ресурси: повтор може спричинити дублювання операції. Якщо сервер повертає код 429 Too Many Requests, сервіс обмежив частоту звернень; причини та варіанти діагностики описані в матеріалі Hostpark про помилку 429 Too Many Requests.
Наскільки безпечне використання API?
Рівень безпеки залежить від того, як спроєктовані API та клієнтська інтеграція. Серед ризиків – викрадення облікових даних, доступ до чужих записів через недостатню перевірку прав, витік персональної інформації, неправильна конфігурація й надмірне споживання ресурсів. У звіті OWASP серед ризиків безпеки API окремо розглядаються проблеми автентифікації, контролю доступу та необмеженого споживання ресурсів.
Базові заходи захисту мають відповідати конкретному API та рівню чутливості даних:
- Використовуйте HTTPS. HTTPS захищає передавання даних між клієнтом і сервером за допомогою TLS, але не гарантує безпеку самої системи та не замінює контроль доступу.
- Надавайте мінімально потрібні права. Обмежуйте доступ до функцій і даних відповідно до задачі застосунку або користувача.
- Зберігайте секрети належним чином. Не вбудовуйте приватні ключі в публічний код і не передавайте їх у URL, де вони можуть потрапити до журналів чи історії браузера.
- Застосовуйте ліміти та моніторинг. Квоти допомагають контролювати навантаження, а журналювання – виявляти незвичні звернення та помилки.
- Оновлюйте або відкликайте ключі за потреби. Якщо секрет втрачено чи його могли скопіювати сторонні, його потрібно відкликати й налаштувати доступ заново.
HTTPS захищає канал передавання, але не виправляє помилки авторизації: сервер усе одно має перевіряти, чи може конкретний клієнт переглядати або змінювати запитаний ресурс. Так само API-ключ, доступний у браузері, не слід вважати секретним лише тому, що він має складний вигляд. Для захисту API важливі обмеження доступу на сервері та правильна обробка облікових даних. Рекомендації щодо ключів і загроз наведені в OWASP REST Security Cheat Sheet та OWASP API Security Top 10.
Висновок
API – це набір правил, за якими програми надсилають одна одній запити й отримують відповіді. Завдяки API сайт може взаємодіяти з платіжною системою, застосунок – завантажувати дані з сервера, а бізнес-платформи – передавати інформацію між собою. Запити містять адресу, метод і необхідні дані, а відповідь може повідомляти про успіх, повертати результат або пояснювати помилку.
API спрощують інтеграцію та автоматизацію, але потребують уважного ставлення до сумісності, доступу й безпеки. Перед підключенням сервісу варто прочитати його документацію, перевірити умови використання й обмеження, протестувати запити та передбачити обробку збоїв. Тоді API стане зрозумілою частиною архітектури продукту, а не непередбачуваною залежністю.
FAQ
Чи можна користуватися API без знання програмування?
Так, для ознайомлення з API можна використовувати Postman або інший інструмент для тестування запитів. Для постійної інтеграції API у сайт чи застосунок зазвичай потрібне програмування або готовий модуль, який підтримує потрібний сервіс.
Чи є API безкоштовними?
Умови визначає постачальник. API може бути безкоштовним, мати обмежену безкоштовну квоту, вимагати підписки або оплачуватися за кількістю запитів чи використаних ресурсів. Перед підключенням перевірте тариф і правила виставлення рахунків.
Чи кожне API потребує API-ключа?
Ні. Деякі інтерфейси доступні без ключа, інші використовують ключі, токени, OAuth або кілька рівнів авторизації. Спосіб доступу залежить від сервісу й того, які дані чи операції він надає.
Що робити, якщо API перестало відповідати?
Перевірте код стану, мережеве з’єднання, документацію та сторінку стану сервісу, якщо постачальник її має. Переконайтеся, що ключ не відкликаний, запит не перевищує ліміт, а формат і версія API залишаються актуальними. Не повторюйте автоматично операції, які можуть створити дублікати чи списати кошти.
Чи API та інтеграція – це одне й те саме?
Ні. API – це інтерфейс і правила доступу, а інтеграція – реалізований зв’язок між системами. Щоб інтеграція працювала, програма має надсилати запити відповідно до документації API, обробляти відповіді й враховувати помилки та обмеження.