При обычном подключении к интернету браузер или приложение устанавливает соединение с сервером, на котором размещён нужный ресурс. Однако иногда между ними необходим посредник, который будет передавать запросы, изменять видимый IP-адрес или контролировать доступ к сайтам. Именно для этого используют прокси-серверы.
Прокси применяют не только для просмотра веб-страниц с другого IP-адреса. В корпоративных сетях они помогают управлять трафиком, в веб-разработке – тестировать работу сервисов из разных регионов, а в серверной инфраструктуре – распределять нагрузку между несколькими серверами. При этом прокси часто сравнивают с VPN, хотя у этих технологий разные принципы работы и возможности защиты данных.
Рассмотрим, как работает прокси-сервер, какие его типы существуют, насколько безопасно им пользоваться и в каких ситуациях целесообразнее выбрать VPN.
Что такое прокси-сервер?
Прокси-сервер (Proxy Server) – это промежуточный сервер, который принимает запросы пользователя, передаёт их целевому ресурсу и возвращает полученный ответ. Вместо прямого соединения между устройством и веб-сайтом обмен данными происходит через дополнительный узел сети.
Название происходит от английского слова proxy, которое означает «посредник» или «представитель». В технической документации можно встретить написание proxy сервер.
Чтобы понять, что такое прокси, стоит рассмотреть роль IP-адреса. При прямом подключении веб-сервер обычно видит публичный IP-адрес, с которого поступает запрос. Когда пользователь работает через прямой прокси, сайт обычно получает запрос с IP-адреса посредника. Это позволяет изменить адрес, видимый целевому ресурсу, хотя и не гарантирует полной анонимности.
Например, пользователь находится в Украине, но подключается через прокси, расположенный в Германии. Для веб-сайта источником соединения может отображаться немецкий IP-адрес. При этом сам прокси-сервер может знать настоящий адрес пользователя, а веб-сайт – определять его по учётной записи, файлам cookie и другим признакам.
Подробнее о роли сетевых адресов можно узнать в материале Hostpark «IP-адрес: что это такое, IPv4 vs IPv6 и как они связаны с доменами».
Важно понимать, что понятие «прокси-сервер» охватывает разные технологии. Одни предназначены для передачи запросов пользователей, другие работают перед веб-серверами, обеспечивая балансировку нагрузки, кеширование и контроль доступа. Поэтому возможности конкретного прокси зависят от его архитектуры и настроек.
Как работает прокси-сервер?
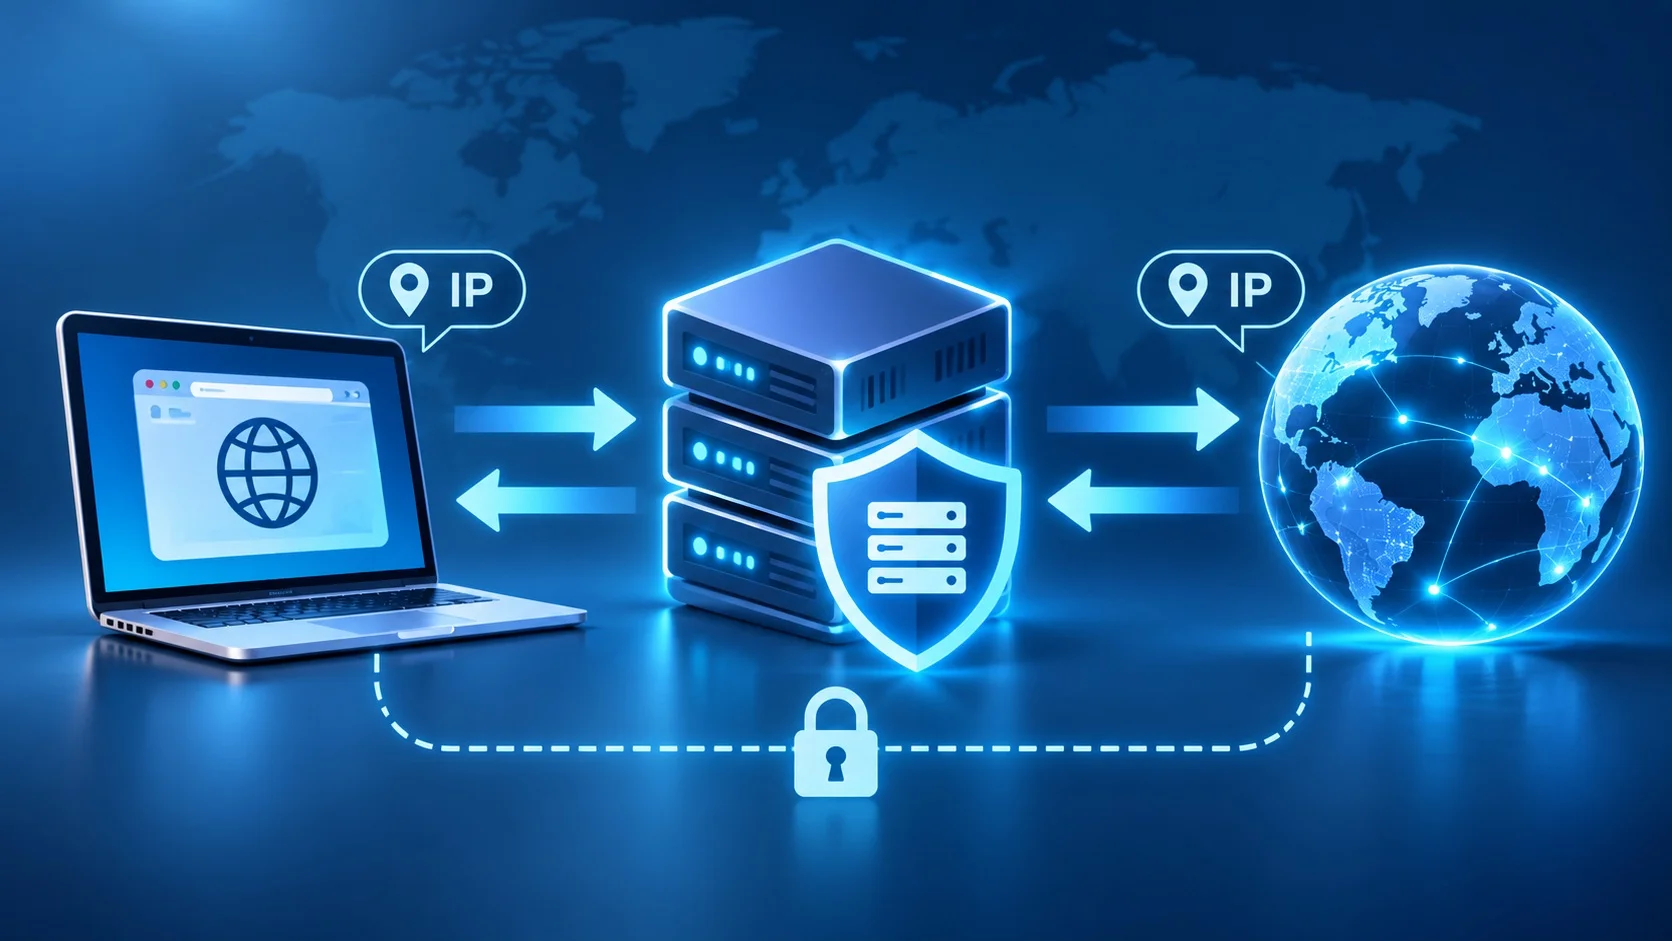
Принцип работы прокси основан на перенаправлении сетевых запросов через промежуточный сервер. Вместо непосредственного обращения к нужному веб-ресурсу клиент сначала устанавливает соединение с прокси, который обрабатывает запрос в соответствии со своей конфигурацией.
Процесс состоит из нескольких последовательных этапов:
- Отправка запроса. Пользователь вводит адрес сайта в браузере. Браузер, настроенный на работу через прокси, обращается к промежуточному серверу.
- Обработка запроса. Прокси проверяет параметры соединения, правила доступа и, при необходимости, аутентификацию пользователя. В зависимости от конфигурации он может отклонить запрос или использовать кешированный ответ.
- Обращение к веб-сайту. Прокси устанавливает соединение с целевым ресурсом. Веб-сервер обычно видит IP-адрес прокси, а не исходного клиента.
- Получение ответа. Целевой сервер отправляет запрошенные данные прокси. Тот передаёт их пользователю, иногда применяя дополнительные правила фильтрации или кеширования.
- Отображение результата. Браузер получает ответ и загружает страницу. Для пользователя процесс почти не отличается от обычного просмотра сайта.
Приведённая схема описывает типичный сценарий работы прямого прокси. В случае HTTPS-соединений сервер-посредник может создавать туннель для зашифрованного трафика, не получая доступа к содержимому сообщений. Способ передачи данных зависит от протокола и настроек безопасности.
Согласно MDN Web Docs, прокси могут выполнять роль шлюзов между клиентами и интернетом либо работать перед серверами для управления доступом, кеширования и распределения нагрузки.
Какие бывают типы прокси-серверов?
Прокси-серверы классифицируют по протоколу передачи данных, способу обработки запросов и расположению в сетевой инфраструктуре. Эти характеристики определяют, с какими приложениями будет работать посредник, какие виды трафика он будет поддерживать и какие возможности администрирования предоставлять.
Важно не путать протокол с типом IP-адреса: например, резидентный прокси может поддерживать HTTP или SOCKS5, а обратный прокси – обслуживать HTTPS-соединения.
HTTP-прокси
HTTP-прокси предназначен прежде всего для обработки веб-запросов по протоколу HTTP. Он может принимать обращения браузера, передавать их целевому серверу, проверять заголовки, применять правила фильтрации и кешировать ответы.
Такой тип прокси используют в корпоративных сетях, системах контроля доступа, при тестировании веб-ресурсов и в других сценариях, связанных с HTTP-трафиком. Его преимущество – возможность управлять запросами на прикладном уровне, в частности ограничивать доступ к определённым ресурсам.
Основное ограничение связано с безопасностью незашифрованного HTTP. Когда данные передаются открытым текстом, промежуточный сервер потенциально может прочитать или изменить их содержимое. Кроме того, HTTP-прокси сам по себе не обеспечивает шифрование всего интернет-трафика пользователя.
В то же время HTTP-прокси с поддержкой метода CONNECT может передавать и HTTPS-соединения. Поэтому не следует считать, что HTTP-прокси работает исключительно с незащищёнными сайтами.
HTTPS-прокси
Термин «HTTPS-прокси» может означать две разные конфигурации: прокси, к которому клиент подключается через защищённое TLS-соединение, или HTTP-прокси, поддерживающий передачу HTTPS-трафика к целевому сайту. Эти возможности важно различать.
Когда браузер обращается к HTTPS-сайту через обычный HTTP-прокси, он часто использует метод CONNECT. Прокси создаёт туннель к целевому серверу, после чего браузер устанавливает TLS-соединение с веб-сайтом внутри этого туннеля.
В такой конфигурации прокси передаёт зашифрованные данные, но обычно не может прочитать их содержимое. При этом сам факт подключения к определённому домену или серверу может оставаться доступным посреднику.
Механизм CONNECT описан в официальной документации HTTP от MDN.
Отдельно существуют корпоративные прокси с функцией TLS-инспекции. Они могут расшифровывать и проверять трафик при условии специально настроенной доверенной инфраструктуры сертификатов. Это другой сценарий, у которого есть собственные требования к безопасности и конфиденциальности.
SOCKS4 и SOCKS5
SOCKS – это протокол для передачи сетевого трафика через посредника. В отличие от HTTP-прокси, он не ограничен обработкой веб-запросов и может использоваться различными сетевыми приложениями.
SOCKS4 – более старая версия протокола, ориентированная на TCP-соединения. Она имеет ограниченные возможности аутентификации и поддержки адресации. Расширение SOCKS4a дополнительно позволяет передавать доменные имена для определения адреса на стороне прокси.
SOCKS5 предлагает более широкие функциональные возможности. Он поддерживает TCP, передачу UDP через механизм UDP ASSOCIATE, IPv6, доменные имена и согласование методов аутентификации.
Благодаря этому SOCKS5 применяют для работы программ, которым нужны разные типы сетевых соединений. Однако фактическая поддержка UDP и других возможностей зависит от реализации сервера и клиента.
Технические характеристики SOCKS5 определены в спецификации RFC 1928, опубликованной IETF.
Важный нюанс: SOCKS5 не шифрует передаваемые данные автоматически. Аутентификация подтверждает право пользователя на подключение, но не обязательно защищает содержимое соединения. Для конфиденциальности необходимо отдельное шифрование или соответствующий защищённый протокол.
Прозрачный прокси-сервер (Transparent Proxy)
Прозрачный прокси – это посредник, через который сетевой трафик может направляться без ручной настройки прокси в браузере или на устройстве пользователя.
Такую архитектуру иногда используют интернет-провайдеры, компании, учебные заведения и операторы сетевой инфраструктуры. Например, организация может направлять веб-запросы через систему фильтрации, чтобы ограничивать доступ к нежелательным ресурсам в соответствии с внутренними правилами.
Особенность прозрачного прокси заключается в способе включения в сетевой маршрут, а не в гарантированной анонимности. Он может сохранять или передавать информацию об исходном IP-адресе клиента.
Кроме того, обычное перенаправление HTTPS-трафика не позволяет произвольно читать его содержимое. Для такой проверки требуется дополнительная конфигурация, в частности TLS-инспекция.
Прямой и обратный прокси-сервер (Forward Proxy и Reverse Proxy)
По расположению в сети различают прямой и обратный прокси. Они используют схожий принцип посредничества, однако работают в интересах разных сторон.
Прямой прокси (Forward Proxy) работает на стороне клиента. Он принимает запросы пользователей и передаёт их внешним ресурсам. Его применяют для изменения видимого IP-адреса, контроля доступа к интернету и организации корпоративного исходящего трафика.
Обратный прокси (Reverse Proxy) размещается перед одним или несколькими веб-серверами. Пользователь подключается к нему как к точке входа в веб-сервис, а прокси определяет, какому внутреннему серверу передать запрос.
Обратный прокси может выполнять балансировку нагрузки, кеширование, TLS-терминацию, маршрутизацию запросов и применение правил безопасности. Это распространённый компонент инфраструктуры веб-сайтов, API и корпоративных сервисов.
Примером программного обеспечения, которое часто используют в качестве обратного прокси, является Nginx. Его роль в серверной архитектуре и отличия от Apache рассмотрены в статье Hostpark «Веб-серверы Apache и Nginx: что выбрать для своего сайта».
Главное отличие простое: прямой прокси представляет клиента перед внешними ресурсами, а обратный прокси – серверную инфраструктуру перед её пользователями.
Какие бывают прокси по типу IP-адреса?
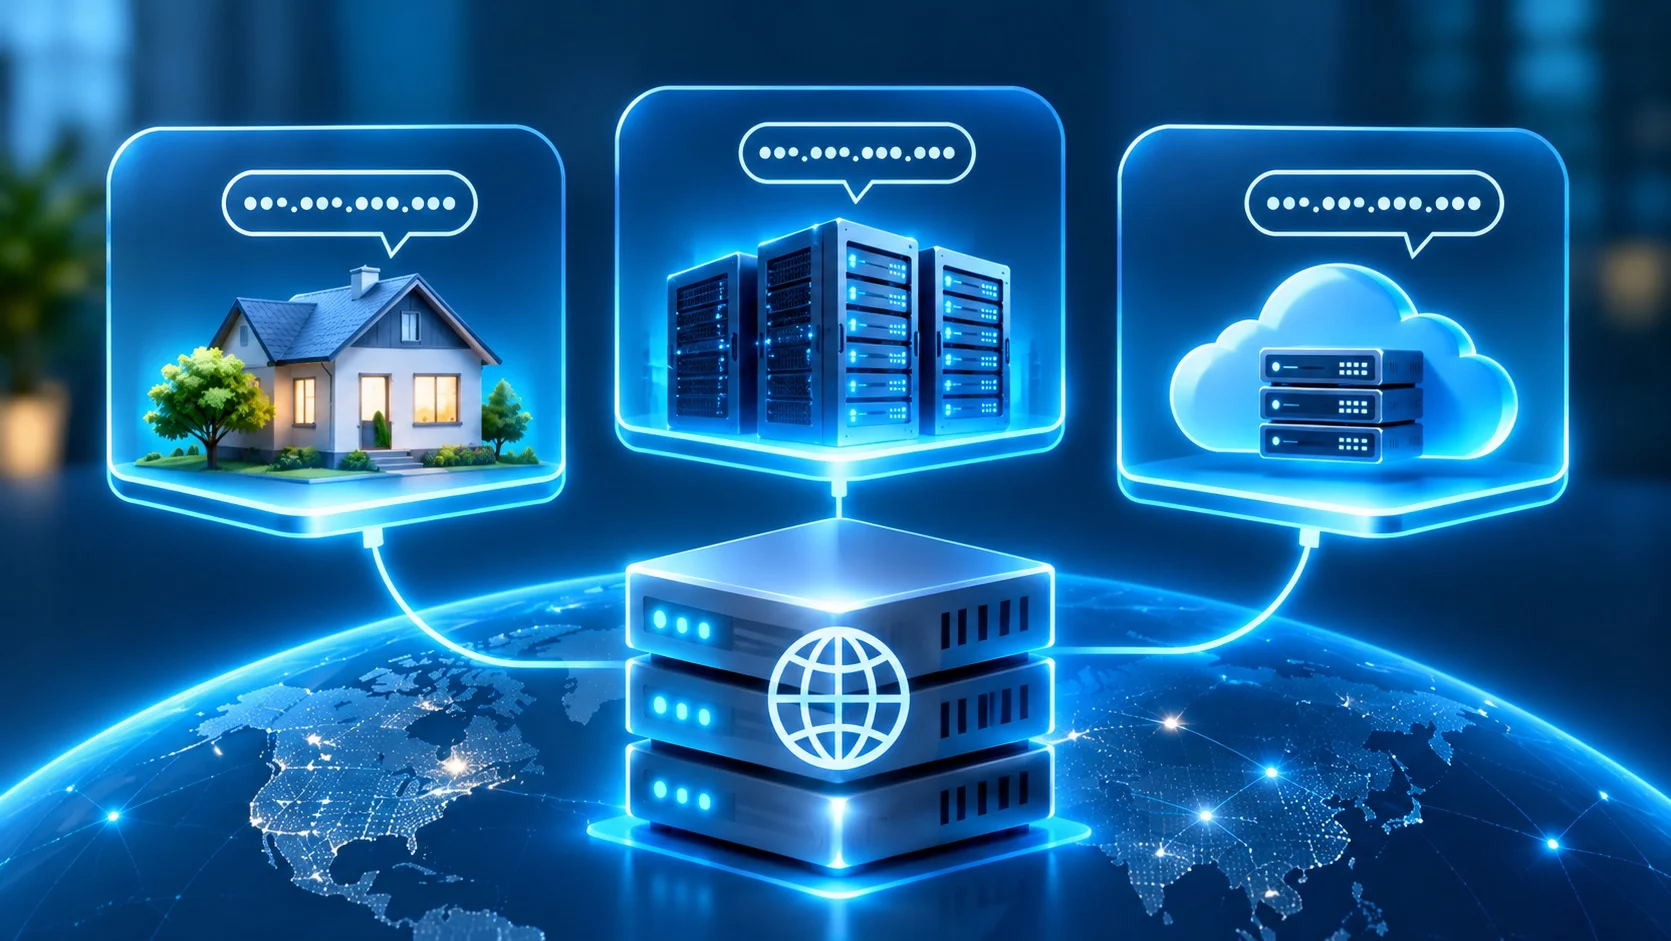
Помимо протокола, прокси классифицируют по происхождению IP-адреса, который он использует для соединения с целевым ресурсом. По этому критерию различают резидентные, дата-центровые и мобильные прокси.
От типа IP-адреса могут зависеть его репутация, доступность определённых ресурсов, стоимость услуги и особенности работы с системами защиты веб-сайтов. Однако сам тип адреса не гарантирует высокой скорости, стабильности или отсутствия блокировок.
Резидентные прокси (Residential Proxy)
Резидентные прокси используют IP-адреса, связанные с домашними интернет-подключениями. Обычно такие адреса выделяют провайдеры широкополосного доступа к интернету.
Для веб-сайта запрос с резидентного IP-адреса может выглядеть как обычное обращение пользователя домашнего интернета. Поэтому такие прокси применяют для проверки локализованных версий сайтов, тестирования рекламы, исследования результатов поиска и сбора общедоступных данных.
Резидентные адреса могут быть статическими или изменяться. Некоторые сервисы предлагают ротацию IP, то есть использование разных адресов по определённым правилам или во время новых сеансов.
При этом резидентный прокси не гарантирует доступа к любому сайту. Веб-ресурсы могут анализировать не только IP-адрес, но и частоту запросов, поведение клиента и другие технические характеристики.
Отдельное внимание стоит уделять происхождению IP-адресов. Надёжный провайдер должен прозрачно объяснять, как формируется его сеть и на каких условиях используются подключения конечных пользователей.
Дата-центровые прокси (Datacenter Proxy)
Дата-центровые прокси работают на базе серверов, размещённых в центрах обработки данных или другой профессиональной серверной инфраструктуре. Их IP-адреса обычно принадлежат хостинг-провайдерам, операторам дата-центров или организациям, управляющим соответствующими адресными диапазонами.
Среди преимуществ дата-центровых прокси – возможность использовать серверные ресурсы, стабильные сетевые подключения и управляемую инфраструктуру. При надлежащей конфигурации они могут обеспечивать высокую пропускную способность и предсказуемое время ответа.
Такие решения используют для автоматизированного тестирования, обработки запросов к разрешённым ресурсам, мониторинга сервисов и работы с корпоративными приложениями.
Обычно дата-центровые IP-адреса легче классифицировать как серверные. Некоторые веб-сайты применяют к ним отдельные правила доступа или дополнительные проверки. При этом это не означает, что все дата-центровые прокси автоматически блокируются.
Для компаний, которым нужен контроль над сетевыми сервисами, одним из вариантов может быть развёртывание собственного прокси на арендованном виртуальном или физическом сервере. В этом случае администратор самостоятельно определяет правила доступа, конфигурацию, обновления и политику хранения журналов.
Мобильные прокси (Mobile Proxy)
Мобильный прокси использует IP-адрес, через который устройство или специализированный шлюз подключается к сети мобильного оператора. Такие решения могут работать через 4G, 5G и другие поддерживаемые технологии мобильной связи.
Особенность мобильных сетей заключается в том, что публичный IP-адрес нередко используется несколькими абонентами через технологию CGNAT. Из-за этого один адрес может ассоциироваться с разными пользователями, а его изменение зависит от архитектуры сети оператора.
Мобильные прокси используют для тестирования мобильных версий сайтов, проверки регионального отображения контента, рекламных кампаний и работы сервисов в различных сетевых средах.
Однако изменение IP-адреса не всегда происходит автоматически или через одинаковые интервалы. Возможности ротации зависят от оператора, оборудования и провайдера прокси.
Также мобильный прокси не воспроизводит все характеристики реального смартфона. IP-адрес мобильного оператора сам по себе не меняет тип браузера, операционную систему, разрешение экрана или другие параметры устройства.
Публичные и приватные прокси
По способу предоставления доступа прокси могут быть публичными или приватными.
Публичные прокси доступны неопределённому или широкому кругу пользователей. Часть таких серверов не требует аутентификации. Их можно найти в открытых списках, но работоспособность, происхождение и правила обработки данных часто остаются неизвестными.
Совместное использование одного сервера может приводить к нестабильной скорости, перегрузке и блокировкам IP-адресов из-за действий других пользователей. Наибольший риск возникает тогда, когда оператор сервера неизвестен и невозможно проверить его политику безопасности.
Приватные прокси имеют ограниченный доступ. Ими может пользоваться один человек, команда или определённая группа клиентов. Доступ обычно контролируют с помощью учётных данных, разрешённых IP-адресов или других механизмов аутентификации.
Приватный прокси не обязательно означает выделенный IP-адрес или отдельный физический сервер. Условия использования ресурсов необходимо уточнять у провайдера.
Для корпоративных задач решения с контролируемым доступом обычно целесообразнее, поскольку позволяют определять ответственных пользователей, ограничивать подключения и внедрять политики безопасности.
Для чего используют прокси-сервер?
Прокси-серверы применяют для различных задач: от изменения видимого IP-адреса до построения сложной серверной инфраструктуры. Конкретные возможности зависят от типа прокси, сетевой архитектуры и установленных правил.
Скрытие IP-адреса и изменение геолокации
Один из распространённых сценариев использования прямого прокси – замена IP-адреса, который видит целевой веб-сайт.
Например, подключение через сервер в Польше может привести к тому, что сайт будет определять источник запроса как польский IP-адрес. Это полезно для тестирования локализованного контента, проверки региональных настроек и анализа работы веб-сервисов.
Однако геолокация IP-адреса не всегда точно соответствует физическому расположению сервера. Она зависит от баз данных геолокации, которые могут содержать неточную или устаревшую информацию.
Кроме того, прокси не скрывает автоматически геолокацию, которую браузер передаёт с разрешения пользователя, или местоположение, определяемое через учётную запись. Поэтому изменение видимого IP-адреса и полноценная защита приватности – разные задачи.
Обход географических ограничений
Некоторые веб-ресурсы ограничивают доступ к контенту в зависимости от страны или региона пользователя. Прямой прокси с IP-адресом другого государства иногда позволяет получить доступ к такому ресурсу.
Однако результат зависит от механизмов проверки, которые использует сайт. Сервис может учитывать страну учётной записи, платёжные данные, геолокацию устройства и репутацию IP-адреса.
Важно учитывать условия использования конкретного ресурса и действующие правовые ограничения. Прокси не гарантирует доступ к заблокированному контенту и не отменяет правил платформы.
Веб-скрапинг и сбор данных
Веб-скрапинг – это автоматизированное получение информации с веб-страниц с помощью программ или специализированных инструментов. Его используют для исследования рынка, проверки ассортимента, анализа цен и мониторинга открытых данных.
Прокси помогают организовывать сетевые подключения таких систем. Например, сервис анализа цен может проверять, как отображаются общедоступные товары для пользователей из разных регионов.
Для работы с несколькими адресами иногда применяют ротацию IP. Однако сама ротация не делает автоматизированные запросы разрешёнными и не устраняет ограничения веб-ресурса.
При сборе информации необходимо учитывать правила сайта, доступные API, требования к обработке персональных данных и допустимую интенсивность запросов. Чрезмерная нагрузка может нарушать работу целевого сервиса, даже когда информация является общедоступной.
Кеширование и ускорение доступа к сайтам
Прокси с поддержкой кеширования может временно сохранять копии ответов и повторно использовать их для последующих запросов.
Например, когда многие пользователи корпоративной сети обращаются к одному статическому ресурсу, правильно настроенный кеширующий прокси может возвращать уже полученные данные без повторного обращения к исходному серверу.
Это способно сокращать объём передаваемого трафика и время ожидания ответа. Наилучший эффект наблюдается для ресурсов, которые часто запрашиваются и которые разрешено кешировать.
При этом далеко не весь контент подходит для кеширования. Персонализированные страницы, данные авторизованных пользователей и динамическая информация требуют отдельных правил. Неправильная конфигурация может привести к отображению устаревших данных или утечке информации между пользователями.
Кеширование на прокси – лишь один из уровней оптимизации. Другие механизмы, в частности Redis, Memcached и OPCache, подробно рассмотрены в статье Hostpark «Кеширование на уровне сервера: Redis, Memcached, OPCache».
Фильтрация интернет-трафика и контроль доступа
В корпоративных сетях прокси могут быть частью системы централизованного управления доступом к интернету.
Администратор определяет, какие ресурсы разрешены для разных групп пользователей, когда необходима аутентификация и какие события нужно регистрировать. Например, компания может ограничить доступ к определённым веб-сервисам из рабочей сети или контролировать использование интернет-ресурсов на корпоративных устройствах.
В зависимости от конфигурации прокси может анализировать адреса запросов, доменные имена, заголовки и другие доступные метаданные. Для подробного анализа зашифрованного HTTPS-трафика требуются дополнительные механизмы.
При этом прокси не заменяет межсетевой экран. Для комплексной сетевой защиты компании могут сочетать прокси суправляемым сервисом Atman Firewall, сегментацией сети, контролем доступа и системами обнаружения угроз.
Балансировка нагрузки и защита веб-серверов
Обратный прокси часто используют как единую точку входа в веб-приложение, работающее на нескольких серверах.
Когда пользователь отправляет запрос, прокси выбирает сервер для его обработки в соответствии с настроенным алгоритмом. Распределение может учитывать количество активных подключений, состояние серверов или другие показатели.
Это помогает эффективнее использовать ресурсы инфраструктуры и снижать риск перегрузки отдельных узлов. При наличии правильно настроенных проверок работоспособности прокси может прекращать передачу запросов на недоступный сервер.
Обратный прокси также применяют для ограничения частоты запросов, централизованной обработки TLS-соединений и фильтрации нежелательного трафика.
Однако его наличие само по себе не обеспечивает защиту от масштабных DDoS-атак. Для противодействия таким угрозам необходима соответствующая сетевая инфраструктура и специализированные средства. Об основных механизмах атак и способах защиты можно узнать в материале «DDoS-атака: что это и как защитить свой сайт от злоумышленников».
Основные преимущества использования прокси
Преимущества прокси-сервера определяются его назначением. Для обычного пользователя важным может быть изменение видимого IP-адреса, для администратора – контроль сетевых соединений, а для владельца веб-сервиса – эффективное распределение нагрузки.
Среди основных преимуществ технологии стоит выделить следующие:
- Изменение видимого IP-адреса. Прямой прокси позволяет передавать запросы через другой адрес, что полезно для регионального тестирования и отдельных задач работы с веб-ресурсами.
- Гибкость настройки. Прокси можно использовать для конкретного браузера, приложения, группы пользователей или серверной инфраструктуры без обязательного изменения маршрутизации всего устройства.
- Управление доступом. Корпоративные прокси помогают применять политики использования сети, контролировать подключения и регистрировать события.
- Оптимизация трафика. Кеширование позволяет повторно использовать подходящие для этого ответы, уменьшая количество обращений к исходным серверам.
- Масштабирование веб-сервисов. Обратные прокси могут распределять запросы между серверами и обеспечивать централизованную маршрутизацию.
- Интеграция с системами защиты. Прокси могут работать вместе с межсетевыми экранами, средствами аутентификации и системами мониторинга.
Главное преимущество прокси – возможность влиять на передачу трафика именно там, где это необходимо. Правильно настроенный посредник позволяет решать конкретные сетевые задачи без перестройки всей инфраструктуры.
Недостатки и ограничения прокси-серверов
Несмотря на широкие возможности, прокси не стоит рассматривать как универсальный инструмент защиты или ускорения интернета.
Прежде всего прокси создаёт дополнительную точку прохождения трафика. Данные передаются через посредника, поэтому общее время ответа может увеличиваться. Особенно это заметно, когда сервер перегружен, расположен далеко от пользователя или имеет ограниченную пропускную способность.
Другая проблема – надёжность. Бесплатные публичные прокси могут часто менять адрес, прекращать работу или не отвечать на запросы. Из-за отсутствия прозрачной информации об операторе сложно оценить, как обрабатываются данные пользователей.
Также существует риск блокировки IP-адресов. Веб-сайты могут ограничивать подключения из известных прокси-сетей, применять дополнительные проверки или отказывать в доступе из-за подозрительной активности.
Отдельное ограничение касается конфиденциальности. Прямой прокси может скрывать исходный IP-адрес от веб-сайта, но не обязательно шифрует трафик между пользователем и посредником. Кроме того, сайт может идентифицировать посетителя по другим признакам.
Наконец, прокси не всегда охватывает все сетевые соединения устройства. Часть приложений может игнорировать системные параметры, использовать прямое подключение или отдельный механизм передачи данных. Поэтому после настройки нужно проверять, какой именно трафик проходит через посредника.
Безопасно ли пользоваться прокси?
Безопасность прокси зависит от провайдера, протокола, настроек соединения и характера данных, которые передаются через сервер.
Прокси сам по себе не является опасной технологией. В корпоративных сетях правильно настроенные прокси могут усиливать контроль доступа и помогать защищать инфраструктуру. Проблемы возникают, когда пользователь передаёт трафик через ненадёжного посредника или ошибочно считает, что любой прокси гарантирует шифрование.
Особенно осторожно следует относиться к открытым бесплатным серверам. Их оператор потенциально может наблюдать за доступными метаданными, регистрировать подключения и, в случае незашифрованного трафика, получать доступ к содержимому запросов.
При работе с HTTPS-сайтами TLS обычно защищает содержимое соединения между браузером и веб-сервером даже при наличии промежуточного прокси. Однако защита зависит от корректной проверки сертификатов и отсутствия нежелательной TLS-инспекции.
Не менее важно проверять способ аутентификации. Например, передача логина и пароля при обычной схеме аутентификации SOCKS5 не обеспечивает автоматического шифрования этих данных. Это прямо указано в спецификации RFC 1929.
Для безопасного использования прокси стоит выбирать провайдеров с прозрачными условиями работы, использовать защищённые протоколы, ограничивать доступ к серверу и регулярно обновлять программное обеспечение.
На корпоративных прокси также целесообразно настраивать журналирование событий в соответствии с реальными потребностями безопасности, не собирая лишних персональных данных.
Важно не отключать проверку TLS-сертификатов ради подключения к неизвестному прокси. Ошибки проверки сертификата могут свидетельствовать о неправильной конфигурации или опасном вмешательстве в соединение.
Чем отличается прокси-сервер от VPN?
Прокси и VPN имеют общую черту: обе технологии могут передавать трафик через промежуточный сервер и изменять IP-адрес, который видит целевой ресурс. Однако их возможности существенно различаются.
VPN (Virtual Private Network) – это виртуальная частная сеть, которая создаёт защищённое логическое соединение между устройством или сетью пользователя и удалённой точкой VPN. В типичной конфигурации удалённого доступа VPN использует криптографическую защиту трафика внутри туннеля.
Прямой прокси, напротив, чаще всего работает на уровне конкретного приложения или протокола. Он может передавать HTTP-запросы, SOCKS-соединения или другой определённый трафик, но не обязательно создаёт зашифрованный туннель.
Основные отличия приведены в таблице.
| Критерий | Прокси-сервер | VPN |
| Принцип работы | Передаёт запросы через посредника | Создаёт логический туннель между конечными точками |
| Охват трафика | Обычно отдельные программы или протоколы | Может охватывать весь трафик устройства или определённые маршруты |
| Изменение видимого IP-адреса | Да, для соединений через прямой прокси | Да, для трафика, выходящего через VPN-сервер |
| Шифрование | Не гарантировано, зависит от конфигурации | Обычно предусмотрено защищённым VPN-протоколом |
| Защита от наблюдения в локальной сети | Зависит от способа подключения | Защищает содержимое трафика внутри зашифрованного туннеля |
| Настройка | Часто на уровне браузера или приложения | Обычно через VPN-клиент или системную конфигурацию |
| Основное назначение | Посредничество, маршрутизация, контроль доступа, кеширование | Защищённое подключение к удалённой сети или VPN-шлюзу |
| Типичные сценарии | Тестирование, веб-скрапинг, корпоративная фильтрация | Удалённая работа, защищённый доступ к корпоративным ресурсам |
Главное техническое отличие заключается не только в изменении IP-адреса, но и в том, как организована передача данных.
Когда пользователь подключается к обычному HTTP-прокси, между устройством и посредником не обязательно существует защищённый канал. Даже при использовании HTTPS до конечного веб-сайта отдельные метаданные соединения остаются доступными прокси.
VPN с правильно настроенным шифрованием защищает трафик, который проходит через туннель между устройством и VPN-шлюзом. Это особенно полезно при работе в недоверенных сетях, например в публичном Wi-Fi. При этом соединения, которые не маршрутизируются через VPN, остаются вне защиты этого туннеля.
В то же время VPN не обеспечивает абсолютной анонимности. Оператор VPN может иметь доступ к информации о подключениях, а веб-сайты продолжают использовать cookie, авторизацию и другие способы идентификации пользователя.
Кроме того, VPN не обязательно направляет через туннель абсолютно весь трафик. В корпоративных конфигурациях часто применяют split tunneling – раздельную маршрутизацию, при которой часть соединений проходит через VPN, а другие используют обычный интернет-канал.
Что выбрать – прокси или VPN? Для изменения IP-адреса конкретного приложения, регионального тестирования или управления отдельными запросами часто достаточно прокси. Для защищённого удалённого доступа к корпоративной сети или шифрования трафика между устройством и VPN-шлюзом целесообразнее использовать VPN.
Эти технологии также могут работать вместе. Например, компания использует VPN для защищённого подключения сотрудников к внутренней сети, а корпоративный прокси – для контроля их веб-запросов.
Как настроить прокси-сервер?
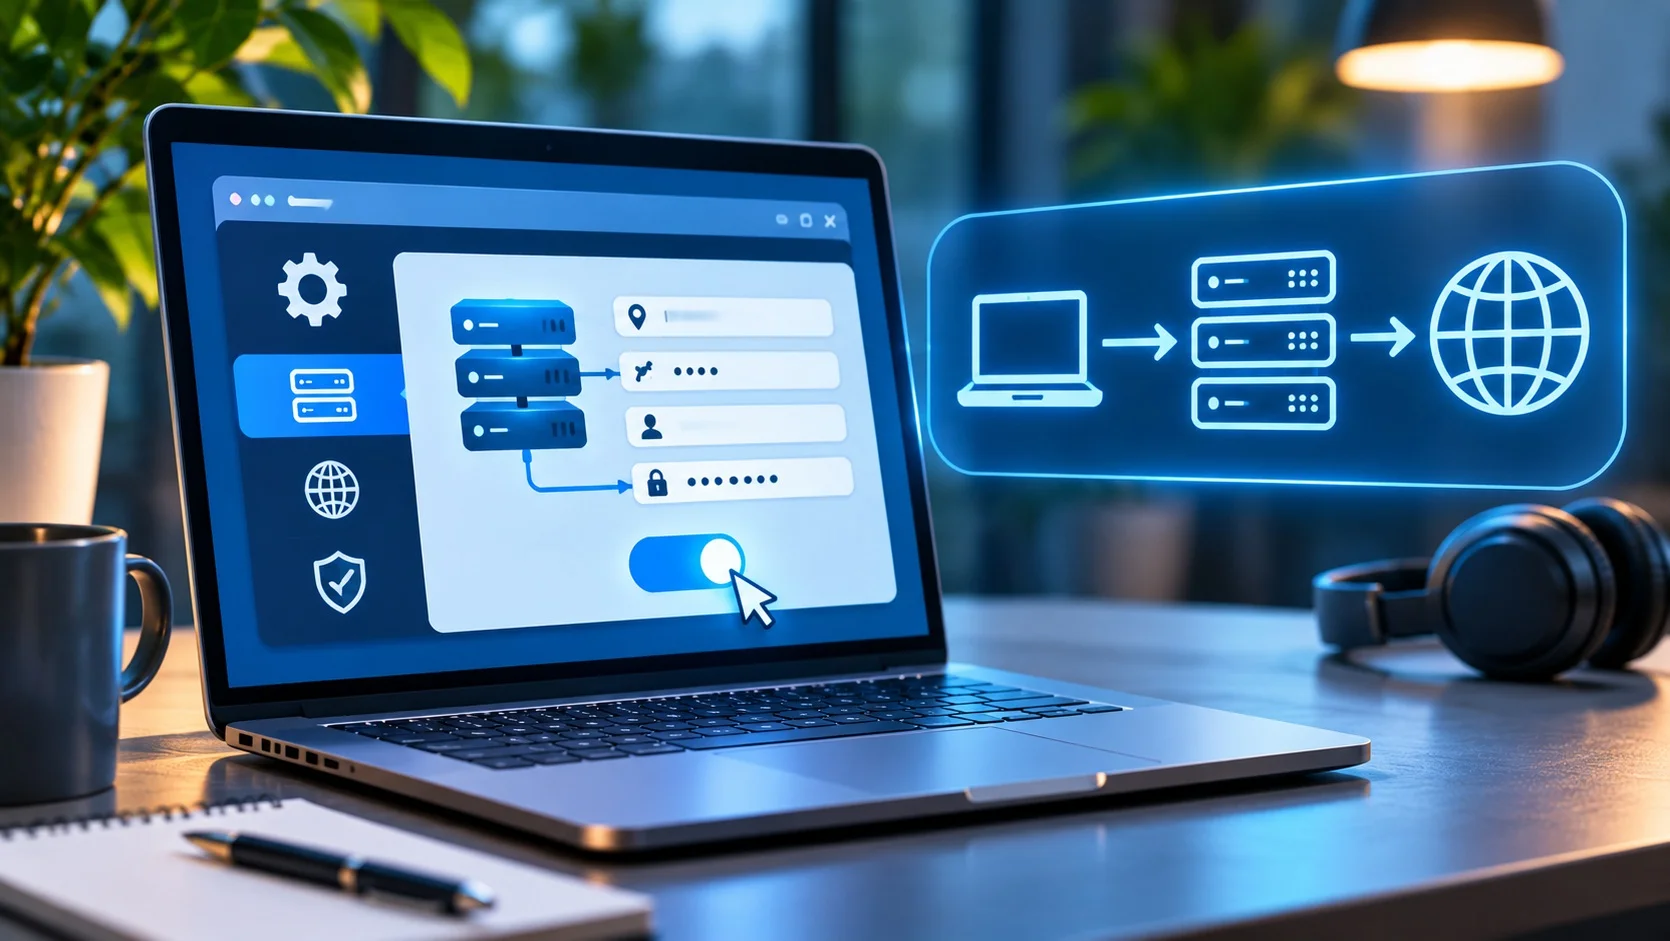
Настройка прокси зависит от операционной системы, браузера, поддерживаемого протокола и способа аутентификации. В большинстве случаев пользователю не нужно самостоятельно устанавливать серверное программное обеспечение, поскольку параметры подключения предоставляет провайдер или системный администратор.
Прежде чем начать настройку, необходимо получить адрес прокси-сервера, номер порта, тип протокола и, при необходимости, логин и пароль. Для корпоративного подключения также может использоваться адрес сценария автоматической конфигурации PAC.
Например, адрес 192.0.2.10 и порт 8080 могут иллюстрировать формат настройки HTTP-прокси. Это условные данные, а не адрес реального сервиса.
После внесения параметров необходимо проверить доступ к веб-ресурсам и убедиться, что нужная программа действительно использует прокси.
Как настроить прокси в браузере?
В Google Chrome на Windows и macOS стандартная конфигурация прокси преимущественно связана с системными сетевыми настройками. Поэтому для изменения адреса прокси нужно открыть настройки операционной системы, а не искать отдельную универсальную форму в браузере.
В Chrome можно перейти в настройки и воспользоваться поиском по слову «прокси», чтобы найти пункт открытия системных параметров. Дальнейшие действия зависят от операционной системы.
Firefox имеет собственные параметры прокси-соединения. Чтобы настроить его, откройте «Настройки», найдите параметры соединения или прокси и перейдите к конфигурации сети.
Там можно выбрать использование системных параметров, ручную настройку прокси или автоматическую конфигурацию. Для ручного подключения нужно ввести адрес сервера и порт, а также выбрать соответствующий тип прокси.
Mozilla описывает эти возможности в официальной инструкции Connection settings in Firefox. Расположение соответствующих пунктов может меняться в зависимости от версии браузера.
После сохранения параметров откройте сервис проверки публичного IP-адреса и сравните результат с адресом, который видите без прокси. Для проверки достаточно надёжного сервиса, отображающего IP-адрес текущего соединения.
Стоит помнить, что изменение адреса в браузере не доказывает, что весь трафик компьютера проходит через прокси. Другие приложения могут использовать собственные сетевые параметры.
Как настроить прокси в Windows?
В Windows 10 и Windows 11 основные настройки прокси доступны через системный раздел сетевых параметров. Названия отдельных пунктов могут немного отличаться в зависимости от версии системы и языка интерфейса.
Откройте «Параметры», перейдите в «Сеть и Интернет» и выберите «Прокси-сервер» или «Прокси».
Для ручной настройки найдите соответствующий переключатель, включите использование прокси-сервера и введите его адрес и порт. Сохраните изменения, после чего проверьте подключение через браузер.
При необходимости можно настроить исключения для локальных адресов или отдельных ресурсов, которые должны открываться без посредника.
Для автоматической настройки организация может предоставить сценарий PAC. В таком случае вместо ручного ввода сервера используют адрес конфигурационного файла.
В корпоративных средах необходимо учитывать, что разные компоненты Windows могут использовать разные механизмы прокси. В частности, настройки WinHTTP для системных служб не всегда совпадают с параметрами браузера. Это объясняется в документации Microsoft о прокси-соединениях.
Когда прокси требует аутентификации, совместимое приложение может предложить ввести учётные данные при первом подключении. Поддержка авторизации и конкретных протоколов зависит от программы.
Как настроить прокси на Android и iPhone
На смартфонах наиболее распространённый способ ручной настройки HTTP-прокси связан с параметрами конкретной сети Wi-Fi.
На Android нужно открыть настройки Wi-Fi, выбрать подключённую сеть и перейти к её расширенным параметрам. Там обычно доступен пункт «Прокси», в котором можно выбрать ручной режим и ввести адрес сервера и порт.
Точный порядок действий зависит от производителя устройства и версии Android. На отдельных смартфонах сетевые параметры открываются через редактирование сохранённой сети Wi-Fi.
На iPhone нужно перейти в «Настройки» – «Wi-Fi», нажать кнопку информации рядом с нужной сетью и найти пункт «Настройка прокси». Далее можно выбрать ручную настройку или автоматическую конфигурацию, если она предусмотрена.
Apple подтверждает наличие этих возможностей в своей документации по настройке Wi-Fi на iPhone.
Важно учитывать, что такие параметры обычно относятся к конкретной сети Wi-Fi. Они не гарантируют перенаправления мобильного интернета или всех соединений приложений через прокси.
Для SOCKS5, прокси с особыми механизмами авторизации или более сложных сетевых сценариев могут понадобиться специализированные приложения, поддерживающие соответствующий протокол.
После настройки на любом устройстве необходимо проверить доступ к сайтам, видимый IP-адрес и поведение нужных программ. При ошибке подключения прежде всего стоит проверить адрес, порт, протокол и данные аутентификации.
Как выбрать прокси-сервер?
Выбор прокси стоит начинать с определения задачи, а не со сравнения тарифов. Для работы браузера, автоматизированного тестирования, сбора данных и корпоративного контроля доступа могут потребоваться разные конфигурации.
Прежде всего необходимо определить тип протокола. Для обычных веб-запросов может быть достаточно HTTP-прокси с поддержкой CONNECT. Для приложений, которым требуется работа с другими видами трафика, стоит рассмотреть SOCKS5 и проверить совместимость программ.
Следующий критерий – происхождение IP-адреса. Дата-центровые прокси могут подходить для управляемых технических задач, тогда как резидентные или мобильные адреса используют в сценариях, где важно тестировать подключения через определённые сети.
Географическое расположение сервера также имеет значение. Чем сложнее сетевой маршрут между клиентом, прокси и целевым ресурсом, тем выше могут быть задержки. Однако физическая близость не всегда гарантирует лучший результат – важны также качество каналов и загруженность узлов.
Для бизнеса особое внимание стоит уделять стабильности сервиса, пропускной способности, возможности масштабирования, технической поддержке и прозрачным условиям обработки данных.
Не менее важны средства безопасности. Надёжный прокси должен иметь контроль доступа, поддерживать необходимые способы аутентификации и позволять ограничивать использование сервера посторонними лицами.
При выборе коммерческого провайдера стоит выяснить, предусмотрены ли ограничения по объёму трафика, количеству подключений, доступным регионам или частоте смены IP-адресов. Отдельно следует проверить правила использования сервиса и политику хранения журналов.
В корпоративной инфраструктуре иногда выгоднее не использовать сторонний публичный прокси, а развернуть собственный сервис на контролируемом сервере. Такой подход обеспечивает более широкие возможности конфигурации, однако требует администрирования, обновлений, мониторинга и ответственности за безопасность.
Для соответствующих задач можно рассмотреть аренду VDS-сервера Hostpark, на котором администратор может самостоятельно установить и настроить прокси-программное обеспечение. VDS – это инфраструктура для развёртывания собственного решения, а не готовая услуга прокси-сервера.
Окончательное решение следует принимать после проверки совместимости, стабильности подключений и требований к защите данных. Самый дорогой прокси не обязательно будет лучшим для конкретного сценария.
Вывод
Прокси-сервер – это инструмент посреднической передачи сетевого трафика, который помогает изменять видимый IP-адрес, управлять доступом к веб-ресурсам, организовывать кеширование и поддерживать работу серверной инфраструктуры.
Возможности прокси зависят от его типа. HTTP и SOCKS5 используют для разных сценариев клиентских подключений, резидентные и мобильные адреса – для работы с определёнными сетевыми средами, а обратные прокси – для маршрутизации запросов, балансировки нагрузки и защиты веб-сервисов.
Прокси и VPN решают разные задачи: первый обеспечивает посредничество для определённых соединений, второй в типичной конфигурации создаёт зашифрованный туннель для маршрутизируемого через него трафика.
Для личного использования важно правильно выбрать провайдера и протокол. Для корпоративных задач необходимо дополнительно учитывать контроль доступа, безопасность, производительность и возможности масштабирования.
Для самостоятельного развёртывания корпоративного прокси можно выбрать соответствующую конфигурацию VDS Hostpark с учётом ожидаемой нагрузки, требований к сети и безопасности. Настройку и дальнейшее администрирование прокси-программного обеспечения необходимо организовать отдельно.
FAQ
Можно ли пользоваться прокси бесплатно?
Да, существуют бесплатные публичные прокси, однако их стабильность, безопасность и происхождение часто неизвестны. Для передачи учётных данных и корпоративной работы лучше использовать решения с контролируемым доступом и прозрачными условиями обслуживания.
Скрывает ли прокси мой реальный IP-адрес?
Обычный прямой прокси может скрывать исходный IP-адрес от целевого сайта. Однако сам посредник обычно знает адрес клиента, а отдельные конфигурации могут передавать информацию о нём в HTTP-заголовках.
Можно ли использовать прокси и VPN одновременно?
Да. Например, VPN может обеспечивать защищённый доступ к корпоративной сети, а прокси – фильтрацию веб-запросов внутри неё. Порядок маршрутизации и совместимость зависят от конфигурации обеих технологий.
Ускоряет ли прокси интернет?
Не обязательно. Кеширующий прокси может ускорять доступ к повторно запрашиваемым ресурсам, но дополнительный сервер на маршруте также может увеличивать задержку. Результат зависит от расположения, нагрузки и настроек.
Можно ли использовать прокси для онлайн-игр?
Некоторые игры и сетевые приложения могут работать через совместимые SOCKS-прокси, но это зависит от поддерживаемых протоколов и конфигурации. Обычный HTTP-прокси не предназначен для передачи всех типов игрового трафика.
Почему сайт не открывается через прокси?
Причиной может быть недоступность сервера, неправильный порт, ошибка аутентификации, несовместимый протокол или ограничение доступа со стороны сайта. Стоит проверить параметры подключения и сравнить результат с прямым соединением.
Может ли прокси-сервер видеть мои пароли?
Ненадёжный прокси потенциально может получать доступ к данным, которые передаются по незашифрованному каналу. В случае корректного сквозного HTTPS-соединения содержимое защищено TLS, если посредник не выполняет доверенную для клиента TLS-инспекцию.