
Облачные технологии – это модель, при которой компания получает через интернет доступ к серверам, хранилищам, сетям и программам, не обязательно покупая собственное оборудование. Они могут помочь быстрее запускать проекты и менять ресурсы под нагрузку, но сами по себе не гарантируют снижения расходов, непрерывной работы или автоматического масштабирования. Результат зависит от выбранной услуги, её конфигурации, договора с поставщиком и того, как компания управляет своими системами.
В статье объясняем, что такое облачные технологии, как они работают, чем отличаются модели облаков и типы услуг, а также какие преимущества, риски и критерии выбора стоит учитывать бизнесу.
Почему бизнес переходит в облако?
Компании рассматривают облако, когда нужно быстро получить ИТ-ресурсы, избежать части капитальных затрат на оборудование или менять объём инфраструктуры в соответствии с нагрузкой. Для одних задач подходит публичное облако, для других – частная среда, собственные серверы или их сочетание. Выбор зависит от требований к производительности, месту хранения данных, контролю и бюджету.
Бизнес может использовать облачные сервисы для размещения систем и данных. Перед выбором стоит выяснить, как начисляется оплата, какие функции входят в услугу и кто отвечает за администрирование. Распространённые причины перехода таковы:
- Меньше первоначальных инвестиций в оборудование. Арендуя облачные ресурсы, компания может отложить или избежать приобретения части серверов, систем хранения и сетевого оборудования. При этом облако не всегда дешевле собственной инфраструктуры: к стоимости могут добавляться лицензии, трафик, резервные копии, поддержка, администрирование и плата за дополнительные ресурсы. Сравнивать нужно совокупные расходы за весь период использования, а не только начальную цену.
- Гибкое предоставление ресурсов. Во многих облачных средах вычислительную мощность, объём хранилища или сетевые параметры можно менять без закупки физического оборудования. Скорость изменений и возможность автоматического масштабирования зависят от платформы и её настроек.
- Более быстрый запуск проектов. Виртуальные ресурсы часто можно получить быстрее, чем пройти полный цикл закупки, доставки и установки оборудования. Это полезно для тестовых сред и новых проектов, если выбранная конфигурация соответствует их техническим требованиям.
- Доступ к системам из разных локаций. Облачные программы и инфраструктуру можно использовать удалённо при наличии интернет-соединения, настроенного доступа и соответствующих правил безопасности. Это не означает, что у каждого пользователя должен быть доступ ко всем ресурсам.
- Выбор модели под конкретную нагрузку. Компания может размещать системы в разных средах: например, использовать публичное облако для переменной нагрузки, частное – для отдельных корпоративных систем, а резервные копии хранить отдельно.
Переход в облако не гарантирует экономии и не заменяет планирование. Перед миграцией стоит оценить потребности систем, ожидаемую нагрузку, требования к доступности, расходы и распределение ответственности.
Что такое облачные технологии простыми словами
Облачные технологии предоставляют доступ к вычислительным ресурсам через сеть, обычно интернет. Это могут быть серверы, хранилища, сети, программы и другие сервисы. В определении облачных вычислений NIST SP 800-145 Национальный институт стандартов и технологий США описывает облако как модель сетевого доступа по запросу к общему пулу ресурсов, которые можно быстро предоставлять и освобождать. Среди её характеристик также названы доступ по запросу, сетевой доступ, объединение ресурсов и учёт использования. Это общее определение технологии, а не описание конкретного продукта или гарантия определённого уровня услуг.
В повседневной жизни человек пользуется облаком, когда хранит файлы в онлайн-хранилище или редактирует документ в браузере. В бизнесе облачными могут быть как готовые программы, так и виртуальные серверы, хранилища или платформы разработки. Физическое оборудование находится в дата-центрах поставщика или другой инфраструктуре, а пользователь работает с ресурсами через сеть и интерфейс сервиса.
Например, документ в Google Docs доступен с разных устройств после авторизации и при наличии соединения. Пользователю не нужно самостоятельно поддерживать сервер для этого документа. При этом хранение файла в облачном сервисе не освобождает от управления доступами, защиты учётной записи и понимания правил хранения данных.
Как работают облачные технологии?
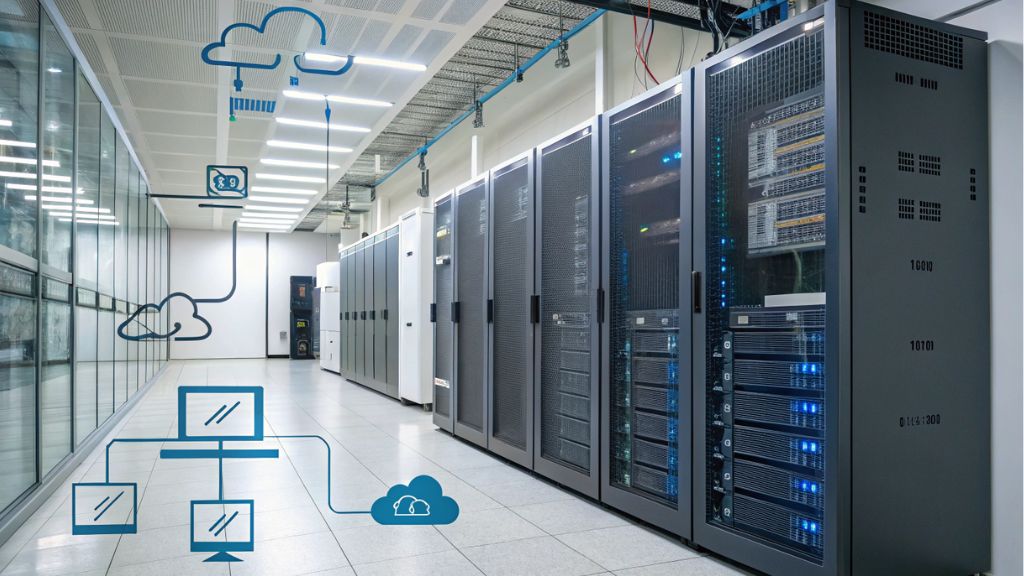
Облачные технологии объединяют физическую инфраструктуру, программное обеспечение и средства управления сетью. Пользователь отправляет запрос через интернет или частное соединение, а нужная операция выполняется на ресурсах поставщика. В некоторых сервисах клиент сам создаёт и настраивает ресурсы через панель управления или API; в других большую часть технического администрирования берёт на себя поставщик.
Работу облачной среды обеспечивают несколько компонентов. Их состав и распределение обязанностей зависят от типа услуги.
- Дата-центры и физическое оборудование.
Дата-центры – это специализированные объекты, в которых размещают серверы, системы хранения данных, сетевое оборудование и инженерную инфраструктуру. Поставщик или оператор дата-центра отвечает за физическую площадку в рамках своей роли и договоров. Пользователь облачного сервиса обычно не управляет отдельными физическими серверами, если это не предусмотрено конкретной услугой.
Устойчивость дата-центра не определяет автоматически доступность каждого размещённого в нём приложения. На доступность также влияют архитектура сервиса, сетевые соединения, настройки виртуальных ресурсов, отказоустойчивость программного обеспечения, резервирование и условия SLA.
- Размещение инфраструктуры. Серверы и хранилища находятся в физической среде, к которой клиент обычно имеет логический, а не физический доступ.
- Электропитание и охлаждение. Эти системы поддерживают работу оборудования в дата-центре. Их параметры описывают инфраструктуру площадки, но не гарантируют бесперебойную работу каждой виртуальной машины или программы.
- Сетевое подключение. Каналы и сетевые узлы обеспечивают обмен данными между ресурсами и пользователями. Задержка зависит от маршрута, пропускной способности, нагрузки и местонахождения пользователя.
- Резервирование и восстановление. Резервные копии, репликация и аварийное переключение – разные механизмы. Их наличие, частоту, срок хранения и сценарий восстановления нужно проверять для конкретного сервиса.
Дата-центр создаёт физическую основу для ИТ-сервисов, но резервирование данных и непрерывность бизнес-приложения нужно проектировать на уровне всей системы. Для этого определяют, какие компоненты должны дублироваться, как будет проверяться восстановление и какой срок перерыва допустим.
- Виртуальные серверы и другие ресурсы.
Виртуализация позволяет запускать несколько изолированных виртуальных сред на физическом оборудовании. У них могут быть выделенные виртуальные процессоры, память, дисковое пространство и сетевые параметры. Способ выделения ресурсов, производительность и возможность менять конфигурацию зависят от платформы и тарифа. По такому принципу работают разные решения, в частности VPS-серверы.
- Гибкое создание сред. Виртуальные серверы можно предоставлять без покупки отдельного физического оборудования. Это сокращает время запуска, но не означает, что каждая конфигурация создаётся мгновенно или без технических ограничений.
- Распределение ресурсов. Физические вычислительные ресурсы могут обслуживать несколько виртуальных сред. Провайдер управляет физическим уровнем, а клиент – той частью системы, которая входит в его услугу.
- Логическая изоляция. Виртуальные среды разграничиваются средствами платформы, но изоляция не заменяет правильную настройку операционной системы, сети, учётных записей и программ.
- Разные сценарии использования. Виртуальные серверы могут использоваться для сайтов, внутренних приложений, баз данных и тестовых сред, если их требования соответствуют конфигурации.
Виртуализация – один из способов реализации инфраструктурных сервисов, но не полное определение облака. Облачная модель также охватывает способ предоставления и учёта ресурсов, сетевой доступ и управление ими.
- Интерфейсы и средства управления.
Пользователи взаимодействуют с облачными сервисами через веб-панель, программный интерфейс (API), командную строку или специализированную программу. Возможности зависят от провайдера и продукта: одна панель позволяет создавать серверы и управлять сетью, тогда как в готовом SaaS-приложении администратор может менять только параметры учётной записи и доступов.
- Доступ к данным и программам. Пользователи работают с ресурсами в соответствии с выданными им правами и политиками безопасности.
- Управление ресурсами. В зависимости от сервиса можно менять конфигурацию, создавать среды, управлять сетью, пользователями и доступами.
- Учёт и мониторинг. Интерфейсы могут показывать использование ресурсов, активность или состояние систем. Набор отчётов и метрик зависит от платформы.
Защита доступа к панели управления – общая задача. Стоит применять многофакторную аутентификацию, уникальные учётные записи, минимально необходимые права, обновление программного обеспечения и аудит действий, если соответствующие функции доступны. Сам факт использования облачного сервиса не означает, что все эти настройки уже выполнены.
Облачная инфраструктура работает через сетевые соединения. Поэтому на доступность влияют не только серверы и дата-центр, но и интернет-канал клиента, маршрутизация, DNS, конфигурация сети и программные компоненты. Для критических систем эти зависимости учитывают при проектировании.
Распределённая архитектура может помочь масштабировать систему или уменьшить влияние отдельных сбоев, если она спроектирована и настроена для такого сценария. Копия данных, синхронизация между узлами и проверенный план аварийного переключения не появляются автоматически в каждом облачном сервисе.
Итак, облако – это сочетание вычислительных ресурсов, сети, программного управления и процессов эксплуатации. Конфигурация этих компонентов определяет, как система будет вести себя под нагрузкой, во время изменений и при инциденте.
Какие бывают облачные модели?
Модели развертывания описывают, для кого предназначена инфраструктура, как организован доступ и кто ею управляет. Это отдельная классификация от IaaS, PaaS и SaaS, которые описывают уровень услуги. NIST определяет публичную, частную, общую и гибридную модели развертывания. Мультиоблако – распространённая стратегия использования нескольких провайдеров, а не одна из этих четырёх моделей.
Публичное облако
Публичное облако – это инфраструктура, которую поставщик предоставляет многим клиентам через сеть. Клиенты используют ресурсы отдельно, хотя физическое оборудование может быть общим. Разграничение сред реализуется средствами платформы. Уровень контроля, изоляции, администрирования и доступных функций определяет провайдер.
Публичная модель позволяет получать ресурсы без самостоятельной закупки всего оборудования. В некоторых сервисах конфигурацию можно увеличить или уменьшить, однако доступность ресурсов, скорость изменений и способ оплаты зависят от продукта и договора. Возможны ежемесячная плата, оплата за использование или другие условия.
Не каждое публичное облако содержит готовые сервисы аналитики, искусственного интеллекта или разработки. Такие функции предоставляют только платформы, в которых они предусмотрены, и они могут оплачиваться отдельно. Совместное использование физической инфраструктуры также не означает совместного доступа клиентов к их данным.
Примеры использования публичного облака:
- Интернет-магазины могут размещать часть серверной инфраструктуры или вспомогательных сред в облаке. Для платёжных операций, баз данных и клиентских данных нужно отдельно проверить требования к защите и обработке информации.
- Стартапы могут запускать тестовые среды или продукт на арендованных ресурсах, меняя их в соответствии с нагрузкой и бюджетом.
- Мобильные приложения могут обращаться к серверной части, размещённой в облаке. Производительность зависит от архитектуры приложения, сети и настроек платформы.
Atman Cloud – пример публичного облака, которое Hostpark предлагает на базе технологической экосистемы OpenStack. Актуальные ресурсы и условия услуги приведены на странице публичного облака Atman Cloud; перед выбором конфигурации их стоит сопоставить с потребностями проекта.
Частное облако
Частное облако – это облачная среда, предназначенная для использования одной организацией. Она может находиться в собственном дата-центре компании или на инфраструктуре поставщика. Определяющий признак – назначение среды, а не обязательно право собственности компании на всё оборудование.
Частная модель может предоставить организации больше контроля над конфигурацией и изоляцией ресурсов. При этом само название «частное» не гарантирует безопасность, производительность или соответствие нормам. Нужно оценивать архитектуру, администрирование, лицензирование, доступы, резервирование, место хранения данных и договорные обязательства.
Частная среда может быть уместной для систем, которым нужны отдельный пул ресурсов, контролируемые интеграции или специфические настройки. Поддержка такой инфраструктуры может требовать больше планирования, специалистов и средств, чем использование готового сервиса.
Для организаций, которым нужна отдельная облачная среда на базе VMware, Hostpark предлагает частное облако VMware. Параметры решения, объём ответственности сторон и условия поддержки нужно подтверждать для выбранной конфигурации.
Примеры использования частного облака:
- Финансовые учреждения могут использовать частную среду для систем с определёнными требованиями к контролю, интеграциям и доступу. Выбор облака сам по себе не подтверждает соответствие нормативным требованиям.
- Государственные и крупные организации могут рассматривать частную среду для отдельных рабочих нагрузок, если им нужны специфические условия эксплуатации или интеграции.
- Компании с критическими корпоративными системами могут размещать в частной среде те системы, для которых важны изоляция и контролируемые изменения.
Возможные ограничения частного облака:
- Расходы на выделенные ресурсы. Они могут быть выше, чем в совместно используемой инфраструктуре, но итог зависит от ресурсов, лицензий, администрирования и срока использования.
- Планирование расширения. Масштабирование зависит от архитектуры, наличия ресурсов и условий услуги. Не стоит исходить из предположения, что любое увеличение мощности произойдёт мгновенно.
- Операционная сложность. Нужно определить, кто отвечает за операционные системы, обновления, мониторинг, резервные копии и реагирование на инциденты.
Частное облако выбирают не только из-за критичности данных. Его целесообразность определяют требования к изоляции и контролю, возможности команды и совокупная стоимость владения.
Гибридное облако
Гибридное облако сочетает частную инфраструктуру с публичным облаком. Часть систем может работать в собственной или частной среде, а другая – в публичном сервисе. Чтобы такая схема функционировала как согласованная архитектура, нужны спроектированные соединения, управление идентификацией, сетевые правила и передача данных.
Компания может оставить отдельные системы в среде, где проще контролировать конфигурацию, а другие разместить в публичном облаке. Такой выбор не стоит сводить к разделению «чувствительные данные – частное облако, остальное – публичное»: расположение и обработку данных нужно определять с учётом законодательства, договоров и технических зависимостей.
Гибридную архитектуру иногда используют для временного увеличения вычислительных ресурсов. Перенос нагрузки между средами не происходит автоматически: для этого нужны совместимые системы, пропускная способность, настроенные данные и план запуска. Для соединения инфраструктур могут применяться специальные сетевые решения, в частности Cloud Connect для гибридных облачных решений.
Примеры использования гибридного облака:
- Финансовые организации могут сочетать локальные или частные системы с отдельными внешними сервисами, если это соответствует их требованиям и правилам обработки данных.
- Крупные компании могут интегрировать существующие системы с новыми облачными приложениями и постепенно менять инфраструктуру.
- Электронная коммерция может использовать разные среды для компонентов платформы, предварительно спланировав обмен данными, доступы и ответственность.
Возможные ограничения гибридного облака:
- Более сложное администрирование. У разных сред могут быть отдельные инструменты, политики и циклы изменений.
- Зависимость от соединений. Задержки или перебои между средами могут повлиять на системы, которые обмениваются данными в реальном времени.
- Дополнительные расходы на интеграцию. Нужно учитывать сетевые каналы, лицензии, администрирование, передачу данных и поддержку.
Гибридная модель сочетает разные типы инфраструктуры, но не устраняет сложность управления ими. Перед внедрением следует определить, какие системы будут взаимодействовать, как они будут работать при потере соединения и кто будет поддерживать каждую часть.
Мультиоблако
Мультиоблако – это стратегия использования двух или более облачных провайдеров. Компания может выбирать разные сервисы для отдельных задач или поддерживать системы в разных облачных средах. Это не то же самое, что гибридное облако: гибридная модель сочетает разные типы инфраструктуры, а мультиоблако описывает использование нескольких поставщиков и может быть как гибридным, так и полностью облачным.
Мультиоблачную архитектуру рассматривают, чтобы использовать возможности разных платформ или распределить зависимости между поставщиками. При этом она сама по себе не обеспечивает резервирование. Для переключения между облаками приложения, данные, сети, доступы и операционные процедуры должны быть подготовлены к такому сценарию.
Для сопоставления платформ и подходов компаниям может быть полезно сравнение облачных платформ для частных и гибридных облаков. Его выводы нужно соотносить с актуальными версиями продуктов и требованиями конкретной организации.
Примеры использования мультиоблака:
- Международные компании могут размещать системы у поставщиков, которые соответствуют требованиям разных регионов или подразделений.
- Команды разработки могут использовать отдельные среды для тестирования, резервирования или специализированных сервисов, если это оправдано архитектурой.
- Организации с разными нагрузками могут сочетать поставщиков, но им нужно согласовать мониторинг, учёт расходов, управление доступом и реагирование на инциденты.
Возможные ограничения мультиоблака:
- Более сложное управление. Несколько панелей, инструментов, договоров и моделей оплаты усложняют контроль среды.
- Разные правила безопасности. Политики доступа, журналирования, шифрования и управления ключами нужно согласовывать между платформами.
- Стоимость переноса. Зависимости от конкретных сервисов, форматов данных и сетевых каналов могут усложнить выход с платформы или перенос систем.
Мультиоблако имеет смысл, когда использование нескольких провайдеров преследует конкретную цель и подкреплено планом эксплуатации. Добавление ещё одной платформы без определённой причины может увеличить сложность и расходы, не повысив доступность систем.
Общее облако
Общее облако, или community cloud, – это инфраструктура для организаций с общими требованиями, задачами или политиками. Среду могут использовать несколько участников, а порядок управления и оплаты определяется моделью взаимодействия и договорами. Это одна из моделей развертывания, приведённых в классификации NIST.
Общее облако может распределять часть расходов между организациями и помогать стандартизировать процессы. При этом оно требует чёткого разграничения данных и доступов, правил администрирования и определённой ответственности участников.
Примеры возможного использования:
- Медицинские учреждения могут рассматривать общую инфраструктуру для отдельных систем обмена данными, если она соответствует требованиям законодательства, договоров и конфиденциальности.
- Университеты и исследовательские учреждения могут совместно использовать ресурсы для образовательных или научных задач.
- Государственные организации могут объединять ресурсы для общих систем при наличии определённых правил управления и защиты.
Основной вызов общего облака – согласовать стандарты, распределение расходов и ответственности между участниками. Без формализованных правил совместное использование инфраструктуры может усложнить контроль и аудит.
Типы облачных сервисов: IaaS, PaaS, SaaS
Модели IaaS, PaaS и SaaS описывают уровень услуги, которую получает клиент. Чем больше компонентов берёт на себя поставщик, тем меньше инфраструктуры клиент администрирует самостоятельно, но тем больше он зависит от функций, условий и возможностей платформы. Подробнее об их различиях рассказывает материал о видах облачных сервисов.
| Модель | Что предоставляет провайдер | Что обычно контролирует клиент |
| IaaS | Вычислительные ресурсы, хранилище и сеть | Операционную систему, программы, данные и часть конфигурации |
| PaaS | Инфраструктуру и платформу для разработки или запуска приложений | Код, данные и настройки приложения в пределах возможностей платформы |
| SaaS | Готовую программу и её техническую основу | Учётные записи, права доступа, собственные данные и доступные настройки |
Перед выбором проверьте, кто отвечает за обновления, безопасность, резервное копирование и восстановление. Точное распределение обязанностей зависит от конкретного сервиса и условий поставщика.
Эти модели не взаимозаменяемы. Для организации, которая хочет контролировать операционную систему и конфигурацию сервера, может подойти IaaS; для разработки приложения с меньшим объёмом администрирования инфраструктуры – PaaS; для использования готовой бизнес-программы – SaaS. При выборе нужно выяснить, кто отвечает за обновление, безопасность, резервное копирование и восстановление каждого компонента.
Какие преимущества облачных технологий для бизнеса?
Облачные решения могут помочь бизнесу быстрее получить вычислительные ресурсы, уменьшить объём собственного оборудования или сделать ИТ-среду более гибкой. Преимущества зависят от нагрузки, архитектуры и компетенций команды. Переход в облако не устраняет необходимость планировать расходы, управлять доступами и поддерживать системы.
Контроль капитальных расходов и общей стоимости
Аренда инфраструктуры может уменьшить потребность в крупных первоначальных вложениях в оборудование. Компания платит за ресурсы по модели, предусмотренной договором: это может быть оплата за потребление, фиксированная ежемесячная плата или другая схема. Поэтому неверно утверждать, что в каждом облаке бизнес платит только за фактическое использование.
Для корректного сравнения в стоимость нужно включить вычислительные ресурсы, хранилище, трафик, лицензии, резервное копирование, техническую поддержку, администрирование, миграцию и возможные расходы на выход из сервиса. Для стабильной постоянной нагрузки собственная или выделенная инфраструктура иногда может быть финансово целесообразнее постоянного использования облачных ресурсов.
Изменение конфигурации под нагрузку
Во многих случаях облачные ресурсы можно увеличивать или уменьшать без покупки нового оборудования. Это может быть полезно для сезонных проектов, тестовых сред и продуктов с непредсказуемым спросом. Перед запуском стоит проверить, какие ресурсы можно менять, нужна ли перезагрузка, как быстро предоставляются дополнительные мощности и как это повлияет на счёт.
Масштабирование не всегда автоматическое и не устраняет ограничений приложения. Если программное обеспечение не поддерживает распределённый режим или зависит от одной базы данных, увеличение количества серверов может не дать ожидаемого результата.
Удалённый доступ и совместная работа
Облачные приложения и инфраструктура могут быть доступны пользователям из разных офисов и с разных устройств. Это упрощает удалённую работу при условии настроенной аутентификации, сетевого доступа и разграничения прав. Для критических систем важно также предусмотреть резервные способы доступа и процедуры на случай проблем с подключением.
Удалённый доступ автоматически не защищает от ошибок пользователей или компрометации учётных записей. Организациям стоит применять многофакторную аутентификацию, ограничивать права доступа и регулярно проверять активные учётные записи.
Управление доступностью и восстановлением
Облачная инфраструктура может включать средства резервирования ресурсов и восстановления, но их состав зависит от услуги и конфигурации. Резервная копия, репликация и аварийное переключение решают разные задачи. Для критических систем компаниям следует определить допустимую потерю данных (RPO) и время восстановления (RTO), проверить, поддерживает ли выбранная конфигурация эти цели, и регулярно тестировать восстановление.
Hostpark предлагает отдельные решения для резервного копирования, в том числе BaaS и услуги резервного копирования. Резервную копию нужно настроить под данные, которые необходимо сохранить, а восстановление – проверить на практике. Частоту копирования, срок хранения и параметры восстановления следует согласовать для конкретного решения.
Доступ к инструментам и специализированным сервисам
Отдельные облачные платформы предоставляют инструменты для разработки, обработки данных, автоматизации или машинного обучения. Они не являются стандартной частью каждого облака: их доступность зависит от провайдера, региона, продукта, технических требований и цены. Перед использованием стоит оценить вычислительные потребности, место хранения данных, совместимость и компетенции команды.
Облачная среда может упростить доступ к ресурсам для экспериментов и новых продуктов, но не гарантирует коммерческого успеха или автоматического ускорения разработки. Нужно определить, кто будет развёртывать, обновлять и поддерживать эти решения.
Недостатки и риски использования облачных технологий
Облако меняет способ приобретения и управления ИТ-ресурсами, но не устраняет технические и организационные риски. Перед миграцией стоит оценить, что может повлиять на работу системы и как уменьшить эти риски.
- Зависимость от сетевого соединения. Доступ к удалённой инфраструктуре зависит от интернета или частного канала. Для критических систем важно оценить резервные каналы, сетевые зависимости и процедуры работы во время перебоев.
- Совместная ответственность за безопасность. Провайдер и клиент отвечают за разные уровни системы, а точное распределение зависит от модели услуги. Поставщик может управлять физической инфраструктурой, тогда как клиент – учётными записями, настройками доступа, операционной системой или данными. Модель совместной ответственности за безопасность в облаке, которую объясняет Национальный центр кибербезопасности Великобритании, помогает понять, почему обязанности сторон следует определять для каждого сервиса отдельно.
- Рост расходов. Расходы могут увеличиться из-за избыточных ресурсов, передачи данных, резервных копий, лицензий или изменения тарифа. Для контроля полезны бюджеты, уведомления, анализ потребления и удаление неиспользуемых ресурсов.
- Меньше контроля над физическим уровнем. В управляемом облаке клиент обычно не выбирает отдельный физический сервер и не контролирует все детали дата-центра. Если такой контроль необходим, стоит рассмотреть другую модель и подтвердить возможности поставщика.
- Сложность миграции и интеграции. Старые приложения, зависимости от локальных систем, лицензии и способы хранения данных могут усложнить перенос. Перед миграцией обычно нужны инвентаризация и тестирование.
- Место обработки и хранения данных. Для некоторых систем важно знать, в какой стране находятся ресурсы, как передаются данные и какие договорные условия применяются. Географию и соответствие требованиям нужно проверять для конкретного продукта.
- Зависимость от поставщика. Использование специфичных инструментов, форматов или API может усложнить переход к другому сервису. Перед внедрением стоит оценить возможность экспорта данных, стоимость исходящего трафика и сроки переноса.
- Отсутствие автоматического резервирования. Хранение данных в облаке не всегда означает наличие отдельной резервной копии. Нужно выяснить, входит ли backup в услугу, кто его настраивает, как долго хранятся копии и как восстановить данные.
- Необходимость в компетенциях. Даже когда поставщик обслуживает часть инфраструктуры, компании нужны специалисты для управления архитектурой, доступами, расходами, обновлениями и инцидентами.
Перед выбором облачной модели полезно составить перечень критических систем и данных, определить требования безопасности и допустимые перерывы в работе. Это поможет сравнить не только цену, но и пригодность решения для конкретных задач.
Кому подходят облачные решения?
Облачные решения могут быть полезны компаниям разного размера, но оптимальная модель для каждой организации отличается. Важны характер нагрузки, требования к данным, существующие системы, бюджет и возможности команды поддерживать инфраструктуру.
ИТ-компаниям облако может предоставить среды для разработки, тестирования и запуска программ. Команда может быстрее создавать отдельные среды, учитывая совместимость сервисов, управление доступами и расходы на неактивные ресурсы.
Стартапам арендованные ресурсы позволяют начать работу без закупки всего необходимого оборудования. На раннем этапе важно контролировать тарификацию, ограничивать избыточные ресурсы и учитывать, что расходы могут вырасти вместе с нагрузкой.
Интернет-магазинам облако может предоставить инфраструктуру для сайта, базы данных и интеграций. Платёжные транзакции обрабатывают соответствующие платёжные системы, а облачный сервер сам по себе не гарантирует скорость сайта, доступность платежей или защиту клиентской информации. Для ускорения доставки статических файлов можно отдельно оценить CDN и проверить, соответствует ли конкретная услуга потребностям проекта.
Крупным компаниям облачные сервисы могут помочь унифицировать доступ к отдельным системам и поддержать работу подразделений в разных локациях. При внедрении нужно продумать идентификацию пользователей, интеграции, контроль изменений, учёт расходов и взаимодействие с существующей инфраструктурой.
Малому и среднему бизнесу облачные программы могут предоставить доступ к бухгалтерским, коммуникационным и проектным инструментам без самостоятельного обслуживания серверной части. При этом нужно проверить условия подписки, доступы сотрудников, экспорт данных и порядок прекращения использования сервиса.
Организациям с несколькими офисами облачные системы могут упростить совместную работу с данными и приложениями. Для этого нужны надёжные сетевые соединения, понятные правила доступа и оценка задержек между пользователями и сервисами.
Облако не обязательно для каждой нагрузки. Системы со стабильным профилем потребления, особыми требованиями к оборудованию или значительными расходами на передачу данных могут лучше работать в другой среде. Решение стоит принимать после оценки полной стоимости и требований к эксплуатации.
Будущее облаков: направления развития
Облачные технологии развиваются вместе с подходами к разработке, обработке данных и управлению инфраструктурой. Приведённые ниже направления описывают технологические подходы, а не гарантированные функции каждого поставщика. Перед использованием конкретного сервиса нужно проверить его доступность и условия.
Бессерверные вычисления
Бессерверные вычисления – это модель, в которой разработчик запускает функции или код через управляемую платформу, не администрируя серверы напрямую. Серверы по-прежнему существуют, но их обслуживает поставщик платформы. Способ тарификации, доступные среды и ограничения определяются условиями продукта.
Такой подход может быть удобен для коротких событийных задач, интеграций или отдельных компонентов приложения. Он не всегда подходит для длительных процессов, специфического программного обеспечения или систем с требованиями, которые платформа не поддерживает.
- Меньше администрирования серверов. Часть операций с базовой инфраструктурой выполняет провайдер, но код, данные, права доступа и поведение приложения контролирует команда.
- Возможность реагировать на события. Код может запускаться в ответ на событие или запрос, если сервис это поддерживает.
- Необходимость проверять тарификацию. Оплата может зависеть от времени выполнения, количества запросов и других параметров. Перед запуском нужно оценить ожидаемую нагрузку.
Edge computing
Edge computing – это подход, при котором часть обработки происходит ближе к источнику данных или пользователю: на устройстве, локальном узле или периферийном сервере. Он может сократить путь передачи данных до центральной среды, но фактическая задержка зависит от сети и конкретной архитектуры.
- Локальная обработка данных. Часть информации можно обработать ближе к месту её создания, если устройство или периферийный узел располагает нужными ресурсами.
- Меньше передачи в центральные системы. Для отдельных задач достаточно передавать результаты обработки, а не весь поток данных.
- Зависимость от распределённых компонентов. Нужно обновлять, защищать и мониторить больше узлов, чем в централизованной модели.
Edge-подход может быть полезен для IoT, промышленных систем, видеоаналитики и других задач, где важны локальная обработка или ограничения на передачу данных. Он не отменяет необходимость в центральном управлении и плане работы при потере связи.
Искусственный интеллект и облако
Облачные ресурсы могут использоваться для хранения данных, обучения и запуска моделей искусственного интеллекта, если у поставщика есть соответствующие услуги. Компания также может развернуть собственное программное обеспечение на виртуальных ресурсах. В каждом случае нужно оценить вычислительные потребности, стоимость, доступ к данным, требования к приватности и правила использования сервиса.
- Доступ к вычислительным ресурсам. Платформа может предоставлять ресурсы для обработки данных или запуска моделей в пределах доступных конфигураций.
- Масштабирование вычислений. Для отдельных сервисов можно менять объём ресурсов в соответствии с задачей, однако это может существенно повлиять на расходы.
- Интеграция с бизнес-системами. Её нужно проектировать с учётом доступов, форматов данных и совместимости. Наличие облака не означает, что интеграция с CRM, ERP или другими программами уже настроена.
Энергоэффективность и влияние на окружающую среду
Энергоэффективность дата-центров и вычислений становится одним из критериев планирования ИТ-инфраструктуры. Однако нельзя делать вывод об экологичности конкретного облака только по его названию или размещению в дата-центре. Для оценки нужны данные о потреблении энергии, источниках электричества, загрузке оборудования и методике отчётности поставщика.
Бизнес может уменьшать ненужное потребление ресурсов, удаляя неактивные среды, правильно подбирая конфигурации и контролируя нагрузку. Это может снизить расходы и помочь избежать содержания избыточных мощностей, но экологический эффект нужно оценивать на основе данных, а не общих заявлений.
Дальнейшее развитие облака связано с управляемыми платформами, распределённой обработкой, автоматизацией и инструментами для работы с данными. Их польза для конкретной компании зависит от того, решают ли они реальную задачу и может ли команда поддерживать соответствующую среду.
Вывод
Облачные технологии предоставляют доступ к ИТ-ресурсам через сеть и могут помочь компаниям быстрее запускать системы, менять конфигурацию инфраструктуры и уменьшать потребность в собственном оборудовании. Их польза не возникает автоматически: расходы, доступность, безопасность и возможность масштабирования зависят от выбранного продукта, проектирования и условий договора.
Перед переходом в облако стоит определить, какие системы будут переноситься, где должны храниться данные, кто будет отвечать за настройки безопасности, какие нужны сроки восстановления и как будут контролироваться расходы. Резервное копирование, отказоустойчивость и аварийное восстановление нужно планировать и проверять отдельно.
Публичное, частное, гибридное и общее облака решают разные задачи. IaaS, PaaS и SaaS отличаются уровнем управления, который остаётся у клиента. Выбирать стоит модель, соответствующую конкретным рабочим нагрузкам и возможностям команды, а не только общей тенденции перехода в облако.
В портфеле Hostpark представлены различные облачные и смежные решения, в частности публичное облако Atman Cloud, частное облако VMware, Object Storage и услуги резервного копирования. Чтобы выбрать конфигурацию, нужно сопоставить требования проекта с актуальными параметрами и условиями соответствующей услуги.