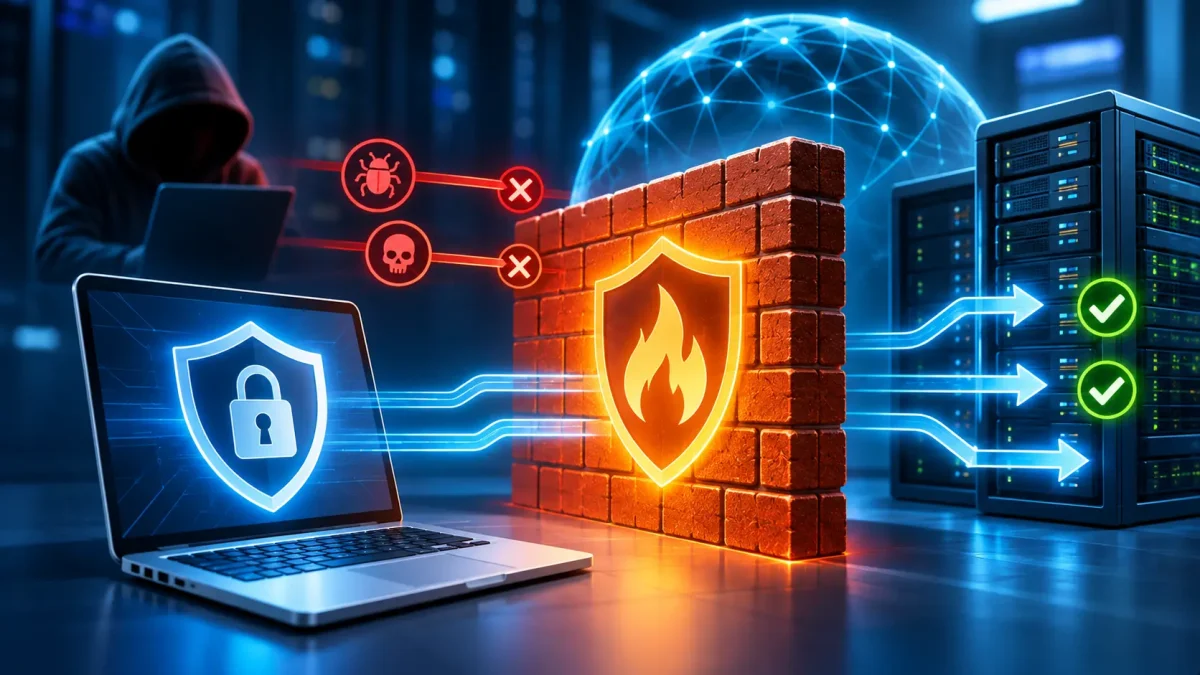
Каждое устройство, подключенное к сети, обменивается данными с другими системами. Компьютеры обращаются к веб-сайтам, серверы обрабатывают запросы пользователей, а корпоративные программы передают информацию между отделами и удаленными сотрудниками. В то же время открытые сетевые соединения могут использоваться для несанкционированного доступа, поиска уязвимых служб и атак на информационную инфраструктуру.
Одним из базовых средств контроля такого обмена является Firewall, или брандмауэр. Он проверяет сетевой трафик и определяет, какие соединения разрешены, а какие нужно заблокировать. Правильно настроенный Firewall помогает ограничить доступ к внутренним ресурсам, уменьшить количество доступных для атак служб и контролировать взаимодействие между устройствами.
Рассмотрим, как работает брандмауэр, какие типы существуют, чем он отличается от антивируса и VPN и как настроить защиту компьютера, VPS или выделенного сервера.
Что такое Firewall (брандмауэр)?
Firewall (брандмауэр) – это программная или аппаратная система сетевой безопасности, которая контролирует входящий и исходящий трафик в соответствии с установленными правилами. Ее основная задача – разрешать необходимые сетевые соединения и ограничивать те, которые не соответствуют политике безопасности.
Фаервол – это другое название брандмауэра, которое часто используют в технической литературе и повседневной речи. Также встречается вариант написания «фаерволл». Независимо от названия речь идет о системе, которая контролирует сетевые соединения и ограничивает доступ в соответствии с установленными правилами.
Английское слово firewall буквально означает противопожарную перегородку. В сетевых технологиях этот термин используют по аналогии: брандмауэр создает контролируемую границу между сетями или устройствами с разными требованиями к безопасности. Чтобы понять, что такое брандмауэр, достаточно представить своеобразный контрольный пункт между устройством и сетью, который проверяет подключения и пропускает только тот трафик, который соответствует установленным правилам безопасности.
Определение соответствует подходу американского Национального института стандартов и технологий (NIST), который рассматривает Firewall как устройство или программу для управления потоком трафика между сетями или узлами с разными политиками безопасности.
Важно понимать, что фаервол не обязательно определяет, является ли конкретная программа вредоносной. Его основная функция – проверять сетевое взаимодействие в соответствии с заданными условиями. Расширенные решения могут дополнительно анализировать программы, протоколы и отдельные признаки атак, но возможности зависят от конкретной технологии.
Для чего нужен брандмауэр?
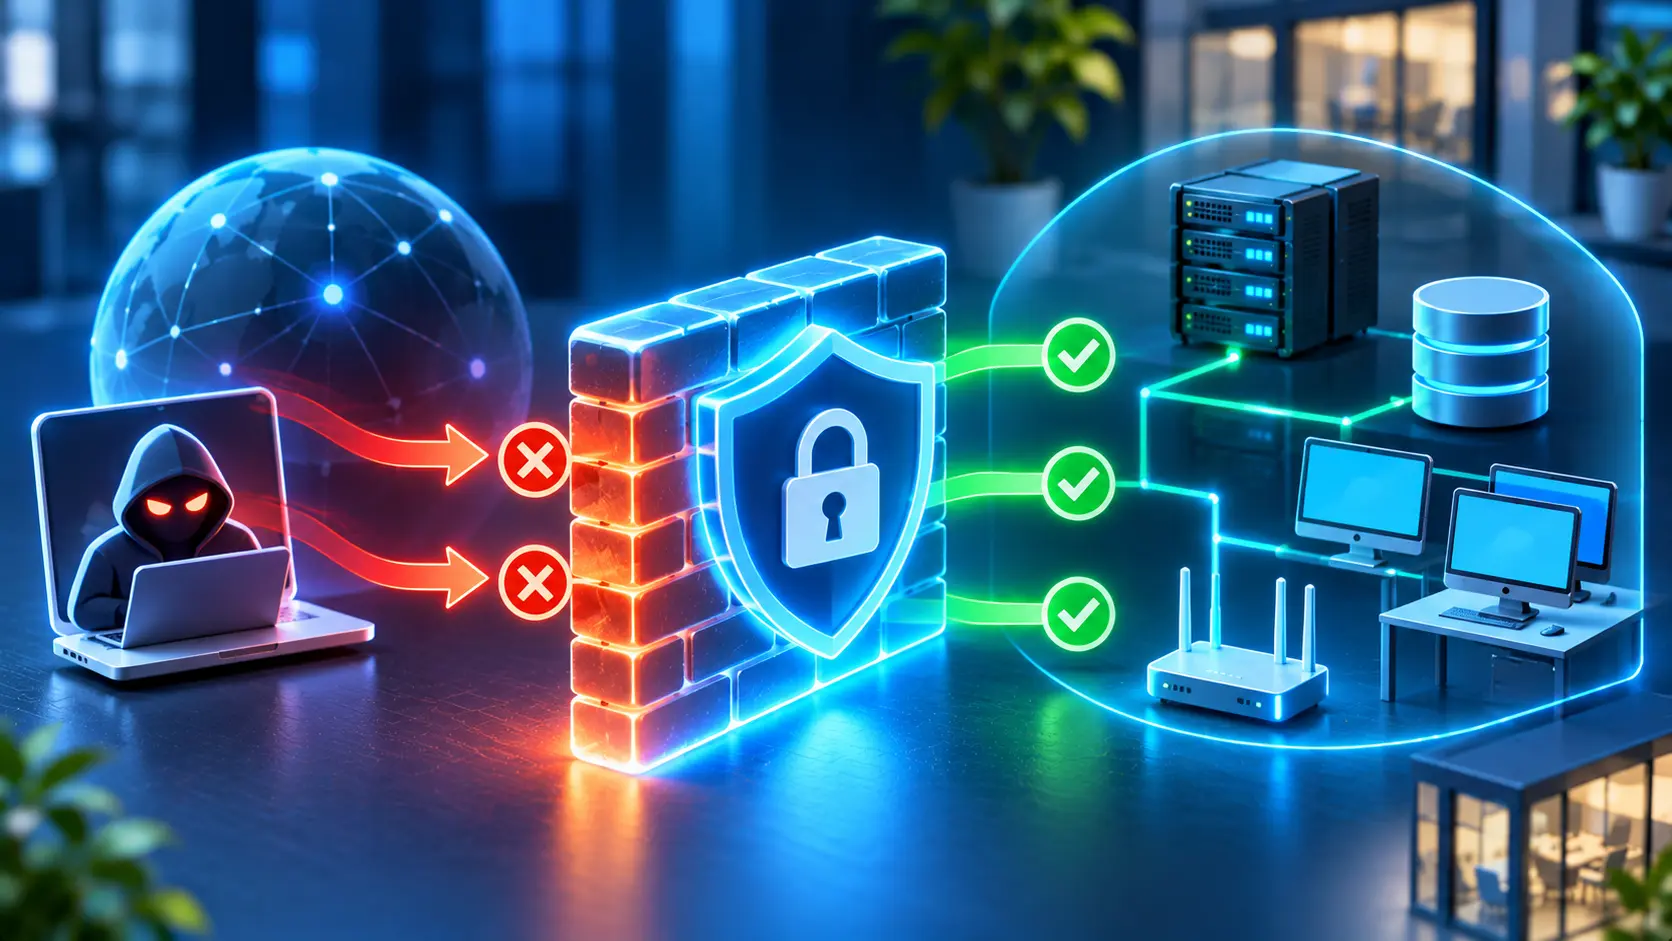
Понимание того, что такое фаервол и какие задачи он выполняет, помогает правильно организовать защиту сети. Его основное назначение – контролировать сетевые подключения, блокировать нежелательный трафик и ограничивать доступ к ресурсам, которые не должны быть общедоступными. Без надлежащей фильтрации сетевые службы могут оставаться доступными пользователям, для которых они не предназначены.
Например, веб-сервер должен принимать HTTPS-запросы от посетителей сайта, но его административные службы не обязательно должны быть доступны из всего интернета. Firewall позволяет установить разные правила для этих типов подключений.
Основные задачи брандмауэра:
- Контроль доступа. Определяет, какие устройства, IP-адреса и службы могут обмениваться данными.
- Фильтрация трафика. Разрешает или блокирует пакеты в соответствии с портами, протоколами, адресами и другими параметрами.
- Защита внутренних ресурсов. Помогает изолировать серверы, базы данных и рабочие устройства от нежелательных внешних подключений.
- Сегментация сети. Ограничивает взаимодействие между отдельными сетевыми сегментами, например гостевой сетью и внутренней инфраструктурой компании.
- Мониторинг соединений. При соответствующей настройке регистрирует разрешенные или заблокированные подключения для дальнейшего анализа.
В домашней сети Firewall обычно работает на маршрутизаторе и отдельных устройствах. Он помогает ограничивать нежелательные входящие соединения, в том числе при подключении компьютера к публичной сети.
В офисе сетевой брандмауэр может контролировать доступ сотрудников к внутренним системам и отделять корпоративные ресурсы от гостевого Wi-Fi.
На сервере Firewall используют для ограничения доступа к SSH, базам данных, панелям администрирования и другим службам. Для публично доступной серверной инфраструктуры правильная фильтрация особенно важна, поскольку ее IP-адреса могут постоянно получать автоматизированные запросы из интернета.
Как работает Firewall?
Чтобы понять принцип работы Firewall, нужно рассмотреть, как передаются данные в компьютерной сети. Информация поступает в виде пакетов, содержащих данные и служебные сведения, необходимые для их доставки.
В зависимости от реализации брандмауэр может проверять IP-адрес отправителя, адрес назначения, протокол, порт, направление передачи и состояние соединения. Затем система сравнивает эти параметры с установленными правилами.
Представим сервер, на котором работает веб-сайт. Для посетителей открыт порт 443, через который передается HTTPS-трафик. При этом доступ к SSH разрешен только с административного IP-адреса.
Когда пользователь открывает сайт, Firewall проверяет параметры соединения и разрешает его по соответствующему правилу. Попытку подключиться к SSH с неизвестного IP-адреса система может заблокировать еще до этапа аутентификации пользователя.
По способу анализа трафика различают несколько технологий.
Пакетная фильтрация (packet filtering). Брандмауэр анализирует заголовки пакетов и применяет правила для IP-адресов, портов и протоколов. Такой подход не обязательно учитывает контекст предыдущих пакетов.
Фильтрация с отслеживанием состояния (stateful inspection). Firewall отслеживает активные соединения и учитывает, относится ли пакет к уже установленному сеансу. Это позволяет точнее контролировать сетевое взаимодействие.
Проверка на уровне приложений (application-layer inspection). Расширенные решения способны анализировать отдельные протоколы и определять характер трафика на уровне приложений. Глубина такого анализа зависит от возможностей устройства, конфигурации и использования шифрования.
Эти подходы могут сочетаться в одном продукте. Например, современные NGFW (Next-Generation Firewall) дополняют традиционную фильтрацию функциями контроля приложений и предотвращения вторжений.
Результат проверки зависит не только от возможностей Firewall, но и от его настроек. Слишком широкие разрешения могут сделать даже функционально мощный брандмауэр малоэффективным.
Какие типы Firewall существуют и чем они отличаются?
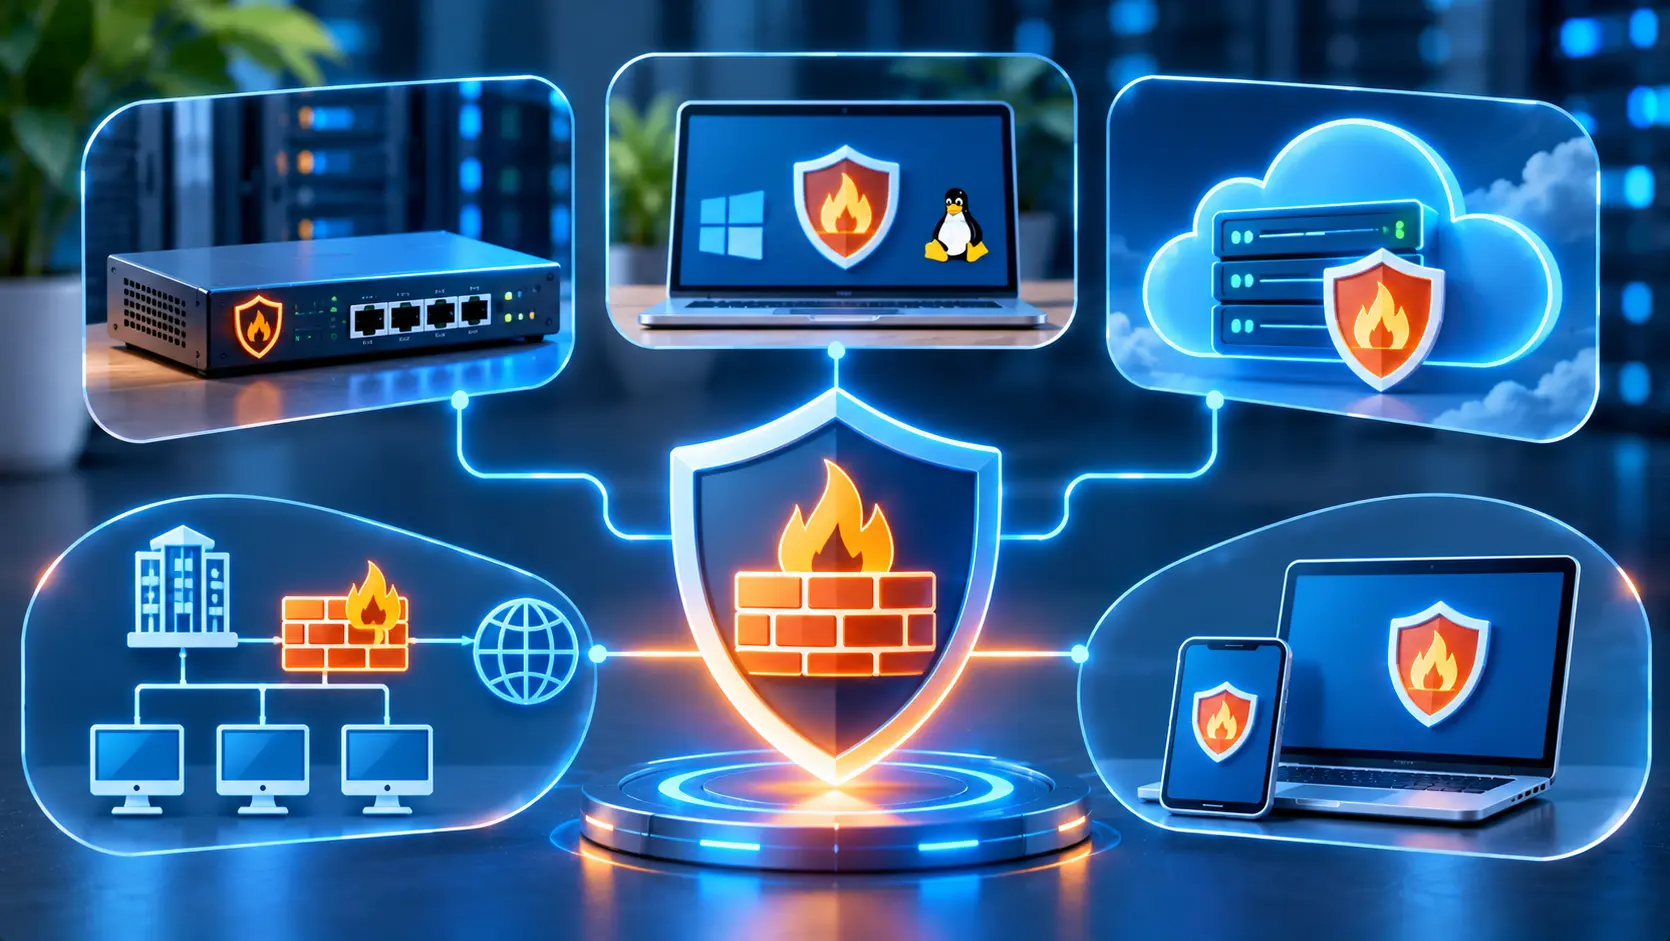
На вопрос «сколько типов фаерволов существует?» нет единого числового ответа, поскольку технологии классифицируют по разным признакам. По реализации выделяют аппаратные, программные и облачные решения, по месту применения – сетевые и персональные, а по способу анализа – пакетные, stateful и другие типы. Важно понимать, что брандмауэр – это не обязательно отдельное физическое устройство: функции фильтрации трафика может выполнять как специализированное сетевое оборудование, так и программное обеспечение на компьютере или сервере.
Эти категории могут пересекаться: например, управляемый Firewall в дата-центре может работать на физических сетевых устройствах, а его правилами можно управлять удаленно.
Аппаратный Firewall
Аппаратный Firewall – это специализированное устройство или сетевое оборудование с функциями фильтрации трафика. Обычно его устанавливают на границе корпоративной сети, между сегментами инфраструктуры или перед группой серверов.
Такой брандмауэр может обрабатывать трафик многих устройств, применять централизованные политики доступа, вести журналы событий и поддерживать дополнительные средства защиты.
Например, в компании с несколькими отделами аппаратный Firewall позволяет разделить офисные сети, ограничить доступ к финансовым системам и контролировать подключения из интернета.
К специализированным решениям относятся устройства Fortinet FortiGate и другие корпоративные платформы сетевой безопасности. Их функциональность зависит от модели, лицензий и настроек.
Основные ограничения аппаратных решений – расходы на оборудование и обслуживание, а также потребность в квалифицированном администрировании. Для небольшой домашней сети отдельное корпоративное устройство часто будет избыточным.
Программный Firewall
Программный Firewall работает непосредственно на компьютере, сервере или виртуальной машине. Он контролирует сетевые соединения конкретной операционной системы и может применять правила к портам, адресам, службам или программам.
В Windows используется встроенный Windows Firewall, который позволяет управлять входящим и исходящим трафиком. В Linux сетевую фильтрацию обеспечивает подсистема Netfilter, а администрирование может выполняться через UFW, firewalld, nftables и другие инструменты.
Преимущество программного брандмауэра = возможность настраивать правила в соответствии с задачами конкретного устройства без покупки отдельного оборудования.
Однако его защита ограничена системой, на которой он работает. Если операционная система полностью скомпрометирована и злоумышленник получил достаточные привилегии, он потенциально может изменить правила Firewall. Поэтому защиту на уровне сервера целесообразно дополнять сетевой фильтрацией.
Облачный Firewall
Облачный Firewall – это система фильтрации, функции которой реализуются в облачной среде или на уровне инфраструктуры провайдера. Она может контролировать трафик к виртуальным машинам, частным сетям, корпоративным приложениям или интернет-ресурсам.
В зависимости от архитектуры это могут быть виртуальные сетевые шлюзы, облачные группы правил доступа или управляемые сервисы безопасности.
Основное преимущество такого подхода – возможность управлять сетевыми политиками без установки собственного физического брандмауэра. Для компаний с распределенной инфраструктурой также важны централизованное администрирование и возможность менять конфигурацию по мере развития систем.
Например, через Hostpark доступен управляемый сервис Atman Firewall, построенный на кластеризованных устройствах Fortinet FortiGate в инфраструктуре Atman. В описании услуги предусмотрены фильтрация трафика, контроль приложений, IPS/IDS, просмотр журналов и отчетов. Внедрение и обслуживание сервиса поддерживают специалисты Atman. Конкретные функции и условия использования нужно согласовывать для выбранной конфигурации.
Сетевой и персональный брандмауэр: в чем разница?
Сетевой Firewall контролирует передачу данных между сетями или их сегментами. Персональный брандмауэр работает на отдельном устройстве и защищает его сетевые соединения.
Эти средства не конкурируют между собой, поскольку защищают инфраструктуру на разных уровнях.
| Критерий | Сетевой Firewall | Персональный Firewall |
|---|---|---|
| Размещение | На сетевом шлюзе или границе сегментов | На компьютере или сервере |
| Объект контроля | Трафик между сетями | Соединения отдельного устройства |
| Управление | Часто централизованное | Локальное или централизованное |
| Типичное использование | Офис, дата-центр, корпоративная сеть | Ноутбук, рабочая станция, VPS |
| Основное ограничение | Не обязательно видит локальный трафик внутри сегмента | Не контролирует всю сеть |
В корпоративной инфраструктуре целесообразно сочетать оба подхода. Сетевой Firewall устанавливает общие границы доступа, а программные брандмауэры на рабочих станциях и серверах обеспечивают дополнительные ограничения непосредственно на устройствах.
Такое сочетание особенно полезно, когда часть сотрудников работает удаленно, а серверы размещены в разных сетевых средах.
От каких угроз защищает Firewall?
Firewall помогает снижать риски, связанные с нежелательными сетевыми подключениями. Его эффективность зависит от того, какие правила применяются, где размещена система фильтрации и какие функции она поддерживает.
Самый типичный сценарий – ограничение доступа к службам, которые не должны быть открыты для всех пользователей интернета. Например, база данных может быть доступна только серверу приложения, а интерфейс администрирования — только через защищенное корпоративное подключение.
Брандмауэр также может препятствовать попыткам установить соединения с закрытыми портами, ограничивать нежелательный исходящий трафик и контролировать взаимодействие между сегментами сети.
При сканировании портов Firewall может блокировать запросы или не отвечать на них в соответствии с политикой. Однако это не означает, что сам IP-адрес или все открытые службы становятся невидимыми. Доступные сетевые интерфейсы все равно могут быть объектами исследования.
Отдельные решения поддерживают защиту от некоторых сетевых атак, в том числе с помощью IPS, ограничения частоты соединений или фильтрации по сигнатурам. Однако обычный пакетный Firewall не гарантирует защиту от DDoS, заражения вредоносными файлами, фишинга или эксплуатации уязвимостей веб-приложений.
Во время масштабной DDoS-атаки канал связи может быть перегружен еще до того, как нежелательный трафик достигнет локального Firewall. Для таких ситуаций применяют специализированные сервисы фильтрации на уровне сети провайдера, например AntiDDoS-защиту.
Чем Firewall отличается от антивируса и VPN?
Firewall, антивирус и VPN часто используют вместе, но они решают разные задачи. Брандмауэр контролирует сетевые соединения, антивирус обнаруживает потенциально вредоносное программное обеспечение, а VPN создает защищенный туннель для передачи данных между определенными конечными точками.
Сравним их основные функции.
| Критерий | Firewall | Антивирус | VPN |
|---|---|---|---|
| Назначение | Контроль сетевого трафика | Обнаружение вредоносного ПО | Защищенное сетевое соединение |
| Основной механизм | Правила фильтрации | Анализ файлов, процессов и поведения | Туннелирование и шифрование |
| Типичное применение | Ограничение доступа к службам | Защита от вредоносных программ | Удаленный доступ к сети |
| Заменяет Firewall? | – | Нет | Нет |
Ни один из этих инструментов сам по себе не обеспечивает полную защиту. Например, VPN может защищать данные при передаче через недоверенную сеть, но автоматически не определяет, имеет ли пользователь право обращаться к конкретной серверной службе.
Firewall и антивирус: разница в функциях
Антивирусное программное обеспечение предназначено для обнаружения вредоносных программ и противодействия им. Современные антивирусные решения могут использовать сигнатурный анализ, поведенческое обнаружение, проверку процессов и дополнительные механизмы защиты.
Firewall работает иначе. Он проверяет сетевое соединение и определяет, соответствует ли оно установленным правилам.
Представим, что злоумышленник пытается подключиться к серверу через открытую административную службу. Firewall может заблокировать подключение по IP-адресу или порту еще до начала взаимодействия с этой службой.
Другой сценарий – пользователь загрузил зараженный файл с разрешенного веб-ресурса. Обычный Firewall может не обнаружить угрозу внутри файла, тогда как антивирус потенциально способен ее распознать.
Расширенные комплексы безопасности иногда объединяют антивирусные и сетевые функции. Однако наличие такого продукта не отменяет необходимости проверять настройки доступа.
Firewall и VPN: что лучше защищает сеть?
Сравнивать Firewall и VPN по принципу «что лучше» некорректно, поскольку они выполняют разные функции.
VPN (Virtual Private Network) позволяет создать защищенное логическое соединение через другую сеть, в том числе через интернет. Его часто используют для удаленного доступа сотрудников к корпоративной инфраструктуре или связи между офисами.
Firewall определяет, какой трафик разрешено передавать между сетями и устройствами. Даже после установки VPN-соединения пользователь не обязательно должен получать доступ ко всем внутренним ресурсам.
Например, бухгалтер может подключаться к корпоративной сети через VPN, но Firewall будет разрешать ему доступ только к бухгалтерской системе. Административные интерфейсы серверов и другие служебные ресурсы останутся недоступными.
Таким образом, VPN защищает канал передачи данных, а Firewall контролирует разрешенные сетевые взаимодействия. Вместе они позволяют организовать защищенный удаленный доступ с разграничением прав.
Нужен ли Firewall, если уже есть антивирус и VPN?
Да, Firewall остается необходимым элементом сетевой безопасности даже при наличии антивируса и VPN. Эти инструменты дополняют друг друга, но не выполняют одинаковые задачи.
Например, компания может использовать VPN для подключения удаленных сотрудников, антивирус для защиты их рабочих устройств и Firewall для ограничения доступа к корпоративным серверам. В такой конфигурации каждый инструмент выполняет отдельную задачу: защищает канал связи, контролирует потенциально вредоносное программное обеспечение или определяет разрешенные сетевые подключения.
Особенно важно использовать Firewall на серверах, где одновременно работают веб-приложения, системные службы, средства администрирования и другие компоненты. Даже если все соединения между администраторами и сервером защищены VPN, необходимо определять, какие именно порты и ресурсы доступны через этот туннель.
Комплексный подход предполагает сочетание сетевой фильтрации, безопасной аутентификации, регулярного обновления программного обеспечения, мониторинга и защиты конечных устройств.
Канадский центр кибербезопасности также рекомендует использовать Firewall как часть многоуровневой системы защиты, а не полагаться только на него.
Как настроить Firewall на компьютере и сервере?
Настройка брандмауэра начинается с определения того, какие сетевые соединения необходимы для работы устройства или сервера. Основной принцип – разрешать только те подключения, которые соответствуют реальным задачам системы.
Для домашнего компьютера часто достаточно правильно настроенного встроенного Firewall операционной системы. Серверу нужна отдельная политика с учетом доступных служб, административных интерфейсов и требований приложений.
Прежде чем менять правила на удаленном сервере, необходимо проверить, есть ли альтернативный способ доступа, например консоль провайдера. Ошибка в правилах может заблокировать SSH или RDP и лишить администратора возможности подключиться.
Настройки также нужно проверять после изменения конфигурации серверных служб, установки нового программного обеспечения или переноса приложений в другую сетевую среду.
Как включить брандмауэр в Windows?
В Windows 10 и Windows 11 встроенный Windows Firewall поддерживает отдельные профили для доменной, частной и общедоступной сети. Это позволяет применять разные правила в зависимости от условий подключения.
Чтобы проверить или включить брандмауэр, выполните следующие действия:
- Откройте меню «Пуск» и найдите приложение «Безопасность Windows» (Windows Security).
- Перейдите в раздел «Брандмауэр и защита сети» (Firewall & network protection).
- Проверьте, какой сетевой профиль отмечен как активный.
- Откройте настройки активного профиля и убедитесь, что Microsoft Defender Firewall включен.
- При необходимости вернитесь в предыдущий раздел и выберите разрешение приложения через брандмауэр. Проверьте разрешения для нужных программ и соответствующих сетевых профилей.
После изменения настроек желательно проверить работу приложений, которым нужен сетевой доступ. Не стоит открывать все подключения только для устранения проблемы с одной программой.
Для детального управления правилами можно использовать консоль wf.msc, которая позволяет настраивать входящие и исходящие соединения по портам, протоколам и программам.
Официальная документация: Microsoft Learn – Windows Firewall tools.
Как настроить Firewall в Linux?
В Linux брандмауэр обычно работает через подсистему Netfilter. Для управления правилами используют разные инструменты в зависимости от дистрибутива и конфигурации системы.
В Ubuntu распространенным инструментом является UFW (Uncomplicated Firewall). Он упрощает создание правил доступа и подходит для типовых серверных конфигураций.
Сначала проверьте состояние UFW и действующие правила. Перед включением брандмауэра на удаленном сервере убедитесь, что у вас есть резервный доступ через консоль провайдера:
sudo ufw status verboseДля стандартного веб-сервера, который использует SSH на порту 22, HTTP на 80 и HTTPS на 443, пример базовой конфигурации с блокировкой непредусмотренных входящих подключений выглядит так:
sudo ufw default deny incoming
sudo ufw default allow outgoing
sudo ufw allow 22/tcp
sudo ufw allow 80/tcp
sudo ufw allow 443/tcp
sudo ufw enable
sudo ufw status numbered
Этот пример предполагает, что SSH действительно работает на порту 22, а исходящие соединения разрешены. Перед выполнением команд проверьте текущие правила, порт SSH, настройки IPv6 и требования других служб. Разрешение SSH с любого адреса приведено только для демонстрации; в рабочей конфигурации его целесообразно ограничить доверенными IP-адресами. После активации проверьте доступ из нового сеанса, не закрывая текущее административное подключение.
В системах, где используется firewalld, конфигурацией управляют через firewall-cmd. Этот инструмент поддерживает зоны, которые позволяют определять разные политики для сетевых интерфейсов и источников трафика.
Проверить состояние и активные правила можно командами:
sudo firewall-cmd --state
sudo firewall-cmd --get-active-zones
sudo firewall-cmd --list-all
Для разрешения HTTPS в соответствующей активной зоне применяют, например:
sudo firewall-cmd --zone=public --permanent --add-service=https
sudo firewall-cmd --reload
Зона public здесь приведена в качестве примера. Нужно использовать зону, к которой фактически относится сетевой интерфейс сервера. Параметр --permanent сохраняет правило, а команда --reload применяет постоянную конфигурацию.
Команды соответствуют документации Ubuntu Server и firewalld.
Как создавать правила фильтрации трафика?
Правило Firewall описывает условия, при которых соединение разрешается, блокируется или обрабатывается другим способом. Обычно учитываются IP-адрес источника, адрес назначения, порт, транспортный протокол и направление трафика.
В серверной инфраструктуре важно разграничивать общедоступные службы и административные интерфейсы. Например, HTTPS может быть открыт для всех пользователей, тогда как SSH должен быть доступен только администраторам.
Для UFW правило разрешения HTTPS выглядит так (при условии, что более общие правила не меняют ожидаемое поведение):
sudo ufw allow 443/tcpА чтобы разрешить SSH только с определенного IP-адреса, можно использовать:
sudo ufw allow from 203.0.113.10 to any port 22 proto tcpАдрес 203.0.113.10 — пример из документации. Его нужно заменить реальным доверенным IP-адресом администратора.
Новое ограничивающее правило не отменяет предыдущее общее разрешение SSH. Перед применением политики необходимо проверить существующие правила и удалить лишние разрешения, предварительно обеспечив административный доступ. Для проверки можно использовать команду sudo ufw status numbered.
Для блокировки входящих подключений к отдельной службе может применяться команда:
sudo ufw deny 3306/tcpПорт 3306 обычно используется MySQL. Однако перед созданием такого правила необходимо проверить, не нужен ли доступ к базе данных другим серверам приложения.
В сложных сетях также учитывают порядок обработки правил, состояние соединения, IPv4 и IPv6, сетевые интерфейсы и возможные конфликты между политиками. Поэтому после каждого изменения следует проверять как разрешенные, так и запрещенные сценарии подключения.
Какие порты нужно открыть на сервере?
Набор открытых портов определяется назначением сервера. Для обычного веб-сервера часто достаточно HTTP и HTTPS, а административный доступ настраивают отдельно.
Самые распространенные порты и их назначение:
| Порт | Протокол | Типичное использование |
|---|---|---|
| 22 | TCP | SSH |
| 80 | TCP | HTTP |
| 443 | TCP, иногда UDP | HTTPS, в том числе HTTP/3 через QUIC |
| 3389 | TCP/UDP | RDP |
| 3306 | TCP | MySQL |
| 5432 | TCP | PostgreSQL |
| 53 | UDP/TCP | DNS |
Эти значения являются стандартными или распространенными, но конкретные службы могут использовать другие порты.
Важно не путать открытый порт с необходимостью сделать его общедоступным. Например, база данных может работать на порту 5432, но принимать соединения только из внутренней сети.
Для административных служб целесообразно применять ограничения по IP-адресам, VPN-доступ, надежные методы аутентификации и дополнительные правила безопасности.
Не стоит открывать все порты сервера ради удобства. Это увеличивает количество сетевых служб, потенциально доступных посторонним пользователям.
Как Firewall защищает сервер и сайт?
На сервере Firewall контролирует доступ к системным и прикладным службам. Он позволяет отделить общедоступный веб-трафик от административных соединений, взаимодействия с базами данных и внутренними компонентами инфраструктуры.
Для VPS программный Firewall обычно является одним из основных механизмов управления доступом на уровне операционной системы. В виртуальной среде его могут дополнять сетевые правила провайдера, если соответствующие возможности поддерживаются.
Для выделенного сервера можно использовать как локальный Firewall, так и внешний аппаратный или управляемый сетевой брандмауэр.
Однако обычный Firewall не следует путать с WAF (Web Application Firewall). Их отличие заключается в уровне анализа трафика.
Сетевой Firewall может разрешать HTTPS-соединения на порт 443, не анализируя логику HTTP-запросов внутри зашифрованного трафика. WAF работает на уровне веб-приложения и при надлежащей конфигурации может обнаруживать отдельные подозрительные HTTP-запросы, связанные, например, с SQL-инъекциями или XSS.
При этом WAF не устраняет уязвимости самого приложения. Это дополнительный защитный механизм, которому нужны правильные правила и регулярная настройка. Этот принцип описывает OWASP в документации о Web Application Firewall.
Для серверов с критически важными приложениями целесообразно рассматривать одновременное использование сетевого Firewall, WAF, контроля доступа, обновлений программного обеспечения и мониторинга безопасности.
Как выбрать Firewall для домашней сети, бизнеса или сервера?
Выбор Firewall зависит от архитектуры сети, количества устройств, характера трафика и требований к администрированию. Решение, которого достаточно для домашнего компьютера, не обязательно обеспечит нужные возможности контроля корпоративной инфраструктуры.
Для домашней сети обычно целесообразно использовать встроенные брандмауэры операционных систем вместе с сетевыми функциями маршрутизатора. Важно своевременно обновлять прошивку маршрутизатора, проверять правила переадресации портов и не открывать административный доступ из интернета без необходимости.
Для бизнеса важны централизованное управление, сегментация сети, поддержка VPN, ведение журналов и возможность интеграции с другими системами безопасности.
Производительность также должна соответствовать реальной нагрузке. При оценке корпоративного Firewall нужно учитывать не только номинальную пропускную способность, но и производительность с включенными функциями проверки трафика, количество одновременных соединений и требования к задержкам.
Еще один критерий – удобство сопровождения. Сложный инструмент без надлежащего администрирования может создавать дополнительные риски из-за ошибок в правилах и несвоевременного обновления конфигурации.
Какой Firewall подойдет для малого бизнеса?
Малому бизнесу нужно решение, соответствующее количеству рабочих устройств, структуре сети и способам доступа к корпоративным ресурсам.
Для небольшого офиса может быть достаточно маршрутизатора с необходимыми функциями Firewall и программных брандмауэров на рабочих станциях. При наличии отдельных серверов, гостевой сети или удаленных сотрудников стоит рассмотреть централизованное управление политиками.
Компаниям, которые используют облачные сервисы и не имеют собственной серверной комнаты, могут подойти виртуальные или управляемые облачные брандмауэры. Они позволяют контролировать сетевой доступ без самостоятельного обслуживания физического оборудования.
Корпоративный аппаратный Firewall может быть целесообразен при наличии нескольких сетевых сегментов, повышенных требований к контролю трафика или потребности в дополнительных функциях безопасности.
При выборе нужно оценивать не только текущую инфраструктуру, но и будущие изменения: увеличение числа пользователей, появление новых серверов, подключение филиалов и развитие удаленной работы.
Какой Firewall нужен для VPS или выделенного сервера?
Для VPS и выделенных серверов настройка Firewall прежде всего зависит от операционной системы, набора запущенных служб и того, откуда к ним должны подключаться пользователи.
На Linux-сервере для типовых задач можно использовать UFW или firewalld. Они позволяют создать базовые правила для веб-трафика, ограничить доступ по SSH и запретить ненужные подключения.
На Windows Server используется Windows Firewall, который поддерживает правила для служб, программ, портов и сетевых профилей.
Для более сложной инфраструктуры целесообразно рассмотреть дополнительную сетевую защиту за пределами операционной системы. Это позволяет применять правила еще до поступления трафика на сервер, а также централизованно управлять доступом к нескольким системам.
Выбирая виртуальный сервер VDS или физический сервер, стоит заранее определить сетевую архитектуру и требования к защите. Важны наличие административного доступа, возможность менять правила, доступ к аварийной консоли и поддержка дополнительных сетевых сервисов.
Для проектов, которым требуется отдельное физическое оборудование, также целесообразно оценить возможности выделенных серверов и доступных средств сетевой защиты.
В любом случае нужно учитывать распределение ответственности между клиентом и провайдером. Наличие сетевой защиты на стороне хостинг-компании не означает, что операционная система и все службы сервера автоматически получают безопасную конфигурацию.
Типичные ошибки при использовании Firewall
Даже правильно выбранный Firewall может не обеспечивать ожидаемую защиту из-за ошибок конфигурации. Чаще всего проблемы возникают, когда правила создают без учета реальных сетевых потребностей или не пересматривают после изменений в инфраструктуре.
Полное отключение брандмауэра. Иногда администраторы отключают Firewall, чтобы быстро восстановить работу программы или сервера. Однако такой подход снимает сетевые ограничения и может оставить доступными службы, которые раньше были защищены. Правильнее определить причину блокировки и создать необходимое правило.
Слишком много открытых портов. Разрешение подключений ко всем службам с любых IP-адресов увеличивает доступность системы для потенциальных атак. Особенно рискованно оставлять общедоступными интерфейсы баз данных и удаленного администрирования без надлежащих ограничений.
Неправильный порядок правил. В некоторых реализациях Firewall порядок проверки имеет значение. Широкое разрешающее правило может сделать следующее ограничение неэффективным. Перед применением конфигурации стоит проверить, как именно конкретный брандмауэр обрабатывает правила.
Игнорирование исходящего трафика. Контроль только входящих подключений не охватывает все возможные сценарии. Например, скомпрометированное устройство может пытаться устанавливать нежелательные исходящие соединения. В то же время слишком строгая политика исходящего трафика без предварительного анализа может нарушить работу системных служб.
Отсутствие проверки после изменений. Правило, которое выглядит правильным в конфигурации, не всегда обеспечивает ожидаемое поведение. Необходимо проверять фактический доступ к службам из разрешенных и запрещенных сетей.
Игнорирование IPv6. Если сервер поддерживает IPv4 и IPv6, политики безопасности должны учитывать оба протокола. Иначе служба, ограниченная через IPv4, потенциально может оставаться доступной через IPv6.
Отсутствие регулярного аудита. После удаления приложений, изменения IP-адресов или переноса серверов старые правила могут потерять актуальность. Такие разрешения стоит своевременно пересматривать и удалять.
Лучший подход – поддерживать конфигурацию Firewall в соответствии с текущей сетевой архитектурой, документировать важные правила и проверять их работу после изменений.
Вывод
Firewall – один из основных инструментов сетевой безопасности, который контролирует передачу данных между устройствами, серверами и сетевыми сегментами. Он помогает ограничивать несанкционированные подключения, защищать внутренние службы и обеспечивать доступ только к ресурсам, необходимым для работы.
Эффективность брандмауэра определяется не столько его типом, сколько соответствием конфигурации реальным задачам инфраструктуры. Домашнему пользователю часто достаточно встроенных средств защиты, тогда как корпоративным сетям, VPS и выделенным серверам может потребоваться несколько уровней фильтрации.
Важно регулярно пересматривать правила, закрывать ненужные порты, контролировать административный доступ и сочетать Firewall с другими технологиями кибербезопасности.
Для компаний, которые размещают инфраструктуру в дата-центрах или используют облачные серверы, через Hostpark доступен управляемый сервис Atman Firewall. Во время консультации можно определить, соответствует ли решение сетевой архитектуре, а также необходимые функции и условия подключения.
FAQ
Нужно ли устанавливать Firewall отдельно?
Не всегда. В Windows есть встроенный Firewall, а в Linux доступны инструменты для управления сетевой фильтрацией. Для корпоративной инфраструктуры могут понадобиться дополнительные аппаратные или облачные решения.
Можно ли отключить брандмауэр?
Технически это возможно, но постоянно отключать защиту не рекомендуется. Если Firewall мешает работе программы, безопаснее проверить правила доступа и настроить нужное разрешение.
Защищает ли Firewall от вирусов?
Обычный Firewall не является полноценной заменой антивирусу. Он контролирует сетевые соединения, тогда как антивирусные средства предназначены для обнаружения вредоносного программного обеспечения и противодействия ему.
Влияет ли Firewall на скорость интернета?
Фильтрация требует вычислительных ресурсов, но влияние на скорость зависит от производительности оборудования, количества правил и дополнительных функций проверки трафика. При правильно подобранной конфигурации оно может быть незначительным.
Достаточно ли Firewall для защиты VPS?
Нет. Помимо сетевой фильтрации, нужны обновления системы, безопасная аутентификация, контроль прав доступа, резервное копирование и мониторинг. Для веб-приложений может быть полезен дополнительный WAF.
Нужно ли открывать порт 22 на сервере?
Только если сервер использует SSH на этом порту и ему нужен удаленный доступ. Целесообразно ограничивать подключения доверенными IP-адресами или организовать доступ через VPN либо другой защищенный административный канал.
Может ли Firewall полностью защитить от DDoS?
Нет. Обычный Firewall может фильтровать некоторые нежелательные соединения, но не всегда способен противостоять атакам, которые перегружают сетевой канал. Для этого используют специализированные механизмы DDoS-защиты на уровне провайдера.