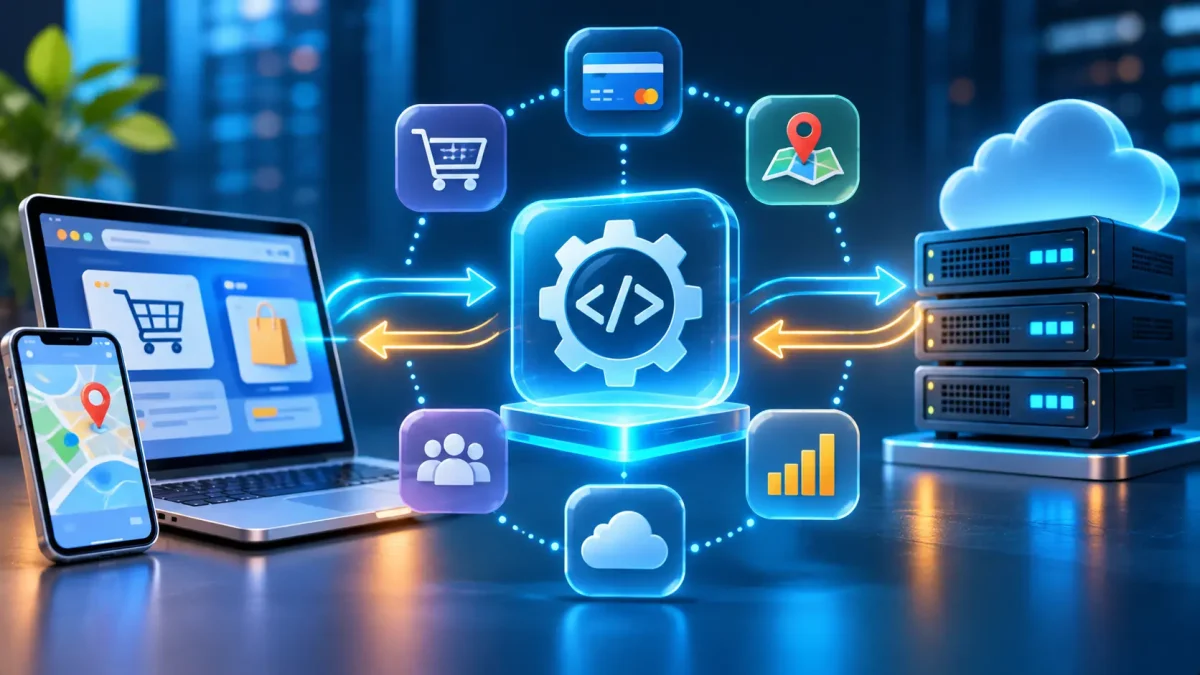
Когда вы оплачиваете заказ на сайте, смотрите карту в приложении или входите в сервис через учетную запись Google, разные программы обмениваются данными. Часто для этого они используют API – программный интерфейс, который определяет, как одна система может обратиться к другой и получить нужный ответ.
API работают на сайтах, в мобильных приложениях, облачных платформах и внутренних системах компаний. В этой статье разберем, что такое API, как работают запросы и ответы, чем отличаются основные типы интерфейсов и как безопасно попробовать отправить свой первый запрос.
Что такое API?
API – это сокращение от английского Application Programming Interface, то есть «интерфейс программирования приложений». Простыми словами, это набор правил, по которым одна программа может обращаться к функциям или данным другой программы. Интерфейс определяет, какие запросы можно отправлять, в каком формате передавать данные и какого ответа ожидать.
Представьте ресторан. Посетитель не заходит на кухню самостоятельно и не ищет там продукты. Он выбирает блюдо из меню и передает заказ официанту. Официант передает его на кухню, а затем приносит готовое блюдо или сообщает, что выполнить заказ нельзя. В этой аналогии посетитель – программа-клиент, меню и правила заказа – API, кухня – сервер, а готовое блюдо или сообщение об ошибке – ответ.
Этот пример показывает, что API не обязательно раскрывает внутреннее устройство системы. Программа-клиент не должна знать, как именно сервер хранит информацию или выполняет операцию. Ей достаточно понимать, какие действия доступны и какие данные нужно передать. Владелец сервиса контролирует, какие функции и информация доступны через интерфейс.
Итак, API – это согласованный способ взаимодействия между программами. Запрос «api что это» обычно возникает, когда нужно понять, как сайт получает курс валют, как CRM передает заказы в учетную систему или как мобильное приложение загружает профиль пользователя. В каждом случае API предоставляет программам общие правила обмена.
Слово API также может относиться к интерфейсам операционной системы, библиотеке программного кода или веб-сервису. В этой статье речь идет преимущественно о веб-API – интерфейсах, с которыми программы взаимодействуют через сеть. Общее объяснение API и примеры можно найти в учебном материале MDN о веб-API.
Как работает API?
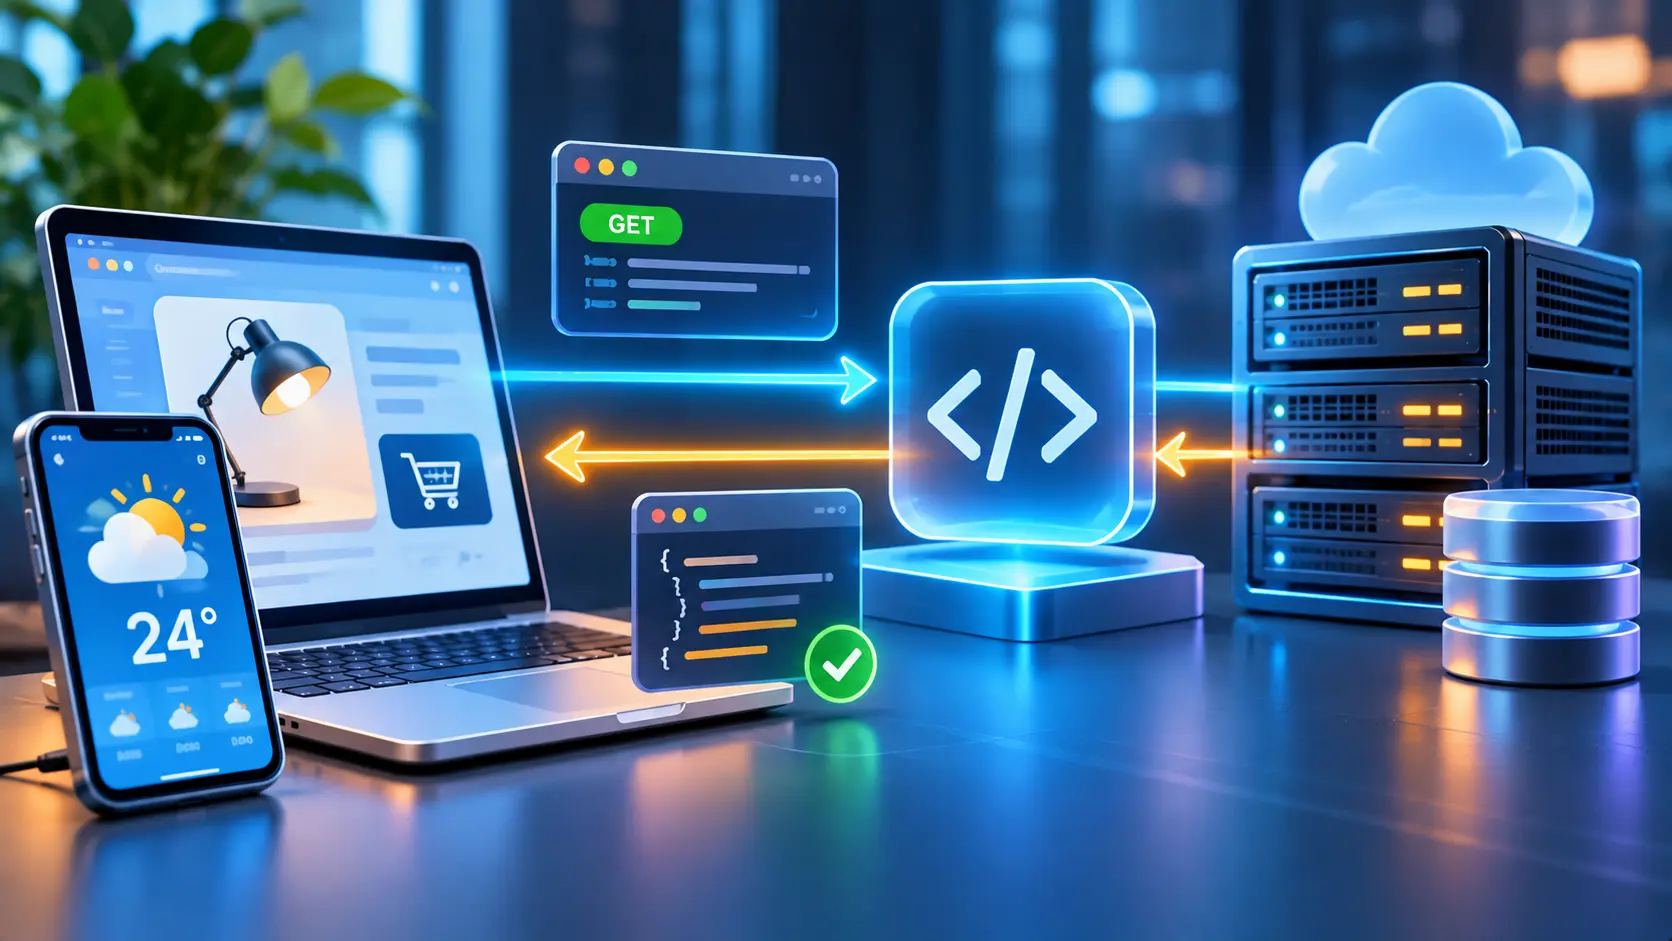
При типичном взаимодействии одна программа отправляет запрос другой через сеть. Сервер получает его, проверяет, понятен ли запрос и имеет ли клиент право выполнить нужное действие, после чего обрабатывает его. Результатом становится ответ: нужные данные, сообщение об успешной операции или описание ошибки.
Например, сайт магазина может запросить у службы доставки список отделений в выбранном городе. Сайт передает город и, возможно, другие параметры. Сервис проверяет запрос и возвращает список доступных адресов. Сайт показывает этот список покупателю. API согласует формат и правила обмена, а оба сервиса могут быть созданы разными компаниями и работать на разных технологиях.
Многие веб-API работают через HTTP или HTTPS. В этом случае запрос содержит адрес ресурса, HTTP-метод, заголовки и, при необходимости, тело с данными. Ответ обычно включает код состояния, заголовки и тело. Данные часто передают в формате JSON, но API может использовать и другие форматы, например XML. Основные принципы обмена HTTP-запросами описаны в материале MDN об HTTP.
Принцип взаимодействия между клиентом и сервером
Клиент – это программа или компонент, который инициирует запрос. Им может быть браузер, мобильное приложение, сервер интернет-магазина или автоматизированный скрипт. Сервер – система, которая получает запрос, обрабатывает его в соответствии с правилами API и возвращает результат. В конкретном сценарии сервер одного сервиса может одновременно быть клиентом другого.
Например, пользователь нажимает кнопку «Показать погоду» в мобильном приложении. Приложение отправляет в погодный сервис запрос с координатами или названием города. Сервис проверяет параметры, получает данные для этого запроса и возвращает ответ. Приложение читает его и отображает температуру, осадки или прогноз. Пользователь видит результат, а технический обмен происходит в фоновом режиме.
Этапы взаимодействия могут отличаться в зависимости от конкретного API, но в общем случае процесс выглядит так:
- Клиент формирует запрос: выбирает адрес ресурса, метод и передает необходимые параметры.
- Запрос передается по сети на сервер API.
- Сервер проверяет формат запроса и доступ клиента к нужной операции.
- Сервер выполняет действие или получает данные из другой системы.
- Сервер отправляет ответ, а клиент проверяет его статус и использует результат.
Не каждый запрос завершается успешно. Клиент может отправить неправильный параметр, использовать недействительный токен или обратиться к временно недоступному сервису. Поэтому программа должна учитывать не только желаемый результат, но и возможные ошибки: показывать понятное сообщение, предлагать повторить действие позже или не отправлять запрос повторно без необходимости.
Как выглядит API-запрос и ответ сервера?
Рассмотрим условный каталог API, который возвращает информацию о товаре с номером 42. Запрос может выглядеть так:
GET https://api.example.com/products/42
Accept: application/json
Здесь GET – метод, который сообщает о намерении получить ресурс; https://api.example.com – адрес сервиса; /products/42 – путь к товару с идентификатором 42; заголовок Accept указывает, что клиент ожидает ответ в формате JSON. Адрес example.com приведен только для примера: это не настоящий сервис для проверки запроса.
Успешный ответ может содержать код состояния и JSON-объект:
HTTP/1.1 200 OK
Content-Type: application/json

{
 "id": 42,
 "name": "Настольная лампа",
 "price": 850,
 "available": true
}
Код 200 OK сообщает, что запрос успешно обработан. Заголовок Content-Type указывает формат тела ответа. В JSON приведены название товара, цена и признак доступности. Клиент может прочитать эти значения и показать покупателю карточку товара.
Это только учебный пример. Реальные API могут требовать токен авторизации, дополнительные параметры или специальные заголовки, а названия полей и формат ответа определяет документация сервиса. Ответ также может содержать ошибку вместо данных – например, код 404 Not Found, если ресурс не найден, или 401 Unauthorized, если клиент не прошел аутентификацию.
Какую роль играют HTTP-методы GET, POST, PUT и DELETE?
HTTP-метод описывает, какое действие клиент просит выполнить с ресурсом. API может реализовывать эти методы по-разному, поэтому окончательные правила всегда следует проверять в документации конкретного сервиса. В общем случае используют такие методы:
| Метод | Типичное назначение | Пример |
| GET | Получить ресурс или список данных | Загрузить данные о товаре или заказе |
| POST | Передать данные для обработки; часто — создать ресурс | Отправить форму заказа или создать профиль |
| PUT | Заменить ресурс переданным представлением или создать его, если это предусмотрено API | Обновить полный набор данных профиля |
| DELETE | Попросить сервер удалить ресурс | Удалить сохраненный адрес из профиля |
Разница между POST и PUT не сводится только к формулировкам «создать» и «обновить». По семантике HTTP метод PUT передает представление ресурса по известному адресу и является идемпотентным: повторение такого же запроса должно приводить к тому же желаемому состоянию ресурса. POST передает данные для обработки по правилам конкретного ресурса; повтор может создать еще один заказ или вызвать другой побочный эффект, если сервис не предусмотрел защиту от дублирования. Подробнее назначение методов определяет стандарт HTTP Semantics, RFC 9110.
Для частичного обновления API часто предлагают метод PATCH. Он не входит в список четырех основных методов в этой статье, но важен на практике: например, с его помощью можно изменить только номер телефона в профиле, не передавая остальные поля.
Где используется API?
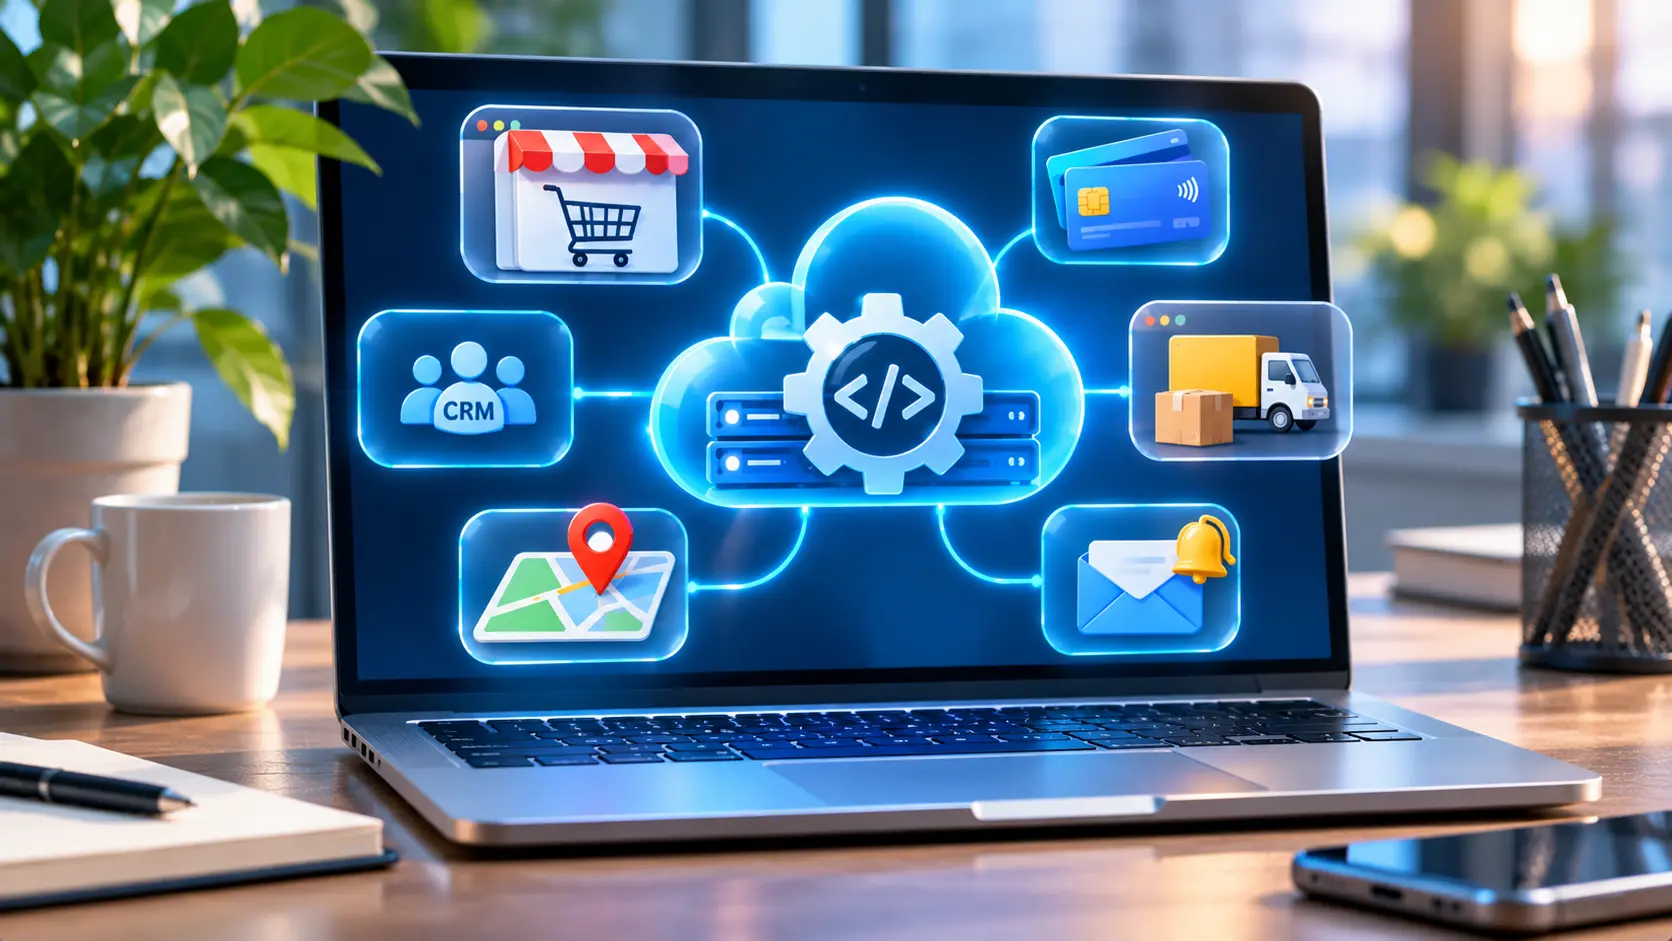
API используют всякий раз, когда программам нужно обмениваться данными или делегировать друг другу определенную функцию. Пользователь может не видеть этот процесс: интерфейс скрывает технические детали и показывает результат в виде карты, кнопки оплаты, сообщения или списка товаров. Для бизнеса API также могут связывать внутренние системы, автоматизировать передачу данных и уменьшать необходимость дублировать их вручную.
API для сайтов и интернет-магазинов
Интернет-магазин может взаимодействовать через API с платежным провайдером, службой доставки, CRM-системой, сервисом электронной почты или учетной платформой. После оформления заказа сайт передает платежной системе сумму и идентификатор платежа. Платежный сервис обрабатывает операцию и возвращает статус, а сайт отображает результат покупателю. Сами платежные данные и правила их обработки зависят от интеграции и требований провайдера.
Доставка – еще один распространенный вариант интеграции. Сайт передает службе доставки адрес, параметры посылки и данные заказа, а в ответ получает номер накладной или список доступных отделений. Когда статус посылки меняется, служба может передать обновление магазину. Покупатель видит эту информацию в личном кабинете или получает уведомление.
Интеграция с CRM может автоматически передавать данные о клиенте и его покупке в систему управления взаимодействием с клиентами. Менеджер получает информацию в рабочем инструменте, а сотрудникам не нужно повторно вносить те же данные. При этом компания должна определить, какие именно данные разрешено передавать, кто имеет к ним доступ и как обрабатываются сбои интеграции.
API в мобильных приложениях
Приложение на телефоне часто использует API для входа в учетную запись, загрузки профиля, истории заказов, новостей или сообщений. Когда пользователь меняет настройки, приложение может отправить обновленные значения на сервер. Сервер сохраняет изменения и возвращает подтверждение или сообщает, почему операцию не удалось выполнить.
Через API приложение также может получать данные картографического сервиса, показывать доступные способы оплаты или синхронизировать информацию между устройствами. Разрешение на уведомления или доступ к геолокации само по себе не является API стороннего сервиса: это также может быть взаимодействием с системным API операционной системы телефона.
Разработчикам следует учитывать нестабильное соединение, задержки и ошибки. Например, приложение может сохранить форму локально и предложить отправить ее повторно после восстановления соединения. Однако автоматически повторять запрос на оплату или создание заказа без проверки результата опасно: сервер мог выполнить операцию, а ответ просто не дошел до телефона.
API для интеграции сторонних сервисов
API позволяют связывать продукты, которые разрабатывались отдельно. Сервис аналитики может получать события с сайта, CRM – данные с рекламной платформы, а корпоративный портал – отображать сведения из системы управления персоналом. Интеграция может быть односторонней или двусторонней: это зависит от того, какие запросы и события поддерживают системы.
Например, компания может синхронизировать контактные данные клиента между CRM и платформой email-рассылок. Когда пользователь обновляет адрес электронной почты, изменение передается в другую систему. Но автоматизация не означает, что данные всегда синхронизируются мгновенно или без ошибок: на это влияют правила доступа, лимиты, доступность сервисов и логика обработки конфликтов.
Некоторые платформы поддерживают вебхуки – механизм, при котором сервис сам отправляет сообщение на указанный адрес после определенного события. Например, платежная система может сообщить магазину, что статус платежа изменился. Вебхук не является полной заменой API: часто один сервис сообщает о событии через вебхук, а другой отправляет отдельный API-запрос, чтобы получить подробности.
Какие бывают виды API?
API классифицируют по разным признакам. По доступу различают интерфейсы, доступные широкому кругу разработчиков, внутренние интерфейсы для использования в организации и партнерские API. По стилю или протоколу взаимодействия говорят о REST, SOAP, GraphQL, RPC и других подходах. Это не всегда взаимоисключающие категории: API может быть партнерским по доступу и одновременно использовать REST как стиль взаимодействия.
Публичные, приватные и партнерские API
Публичный API предназначен для использования внешними разработчиками. Он может быть открыт для всех или требовать регистрации, ключа доступа, согласования условий или оплаты. Слово «публичный» не означает, что любой пользователь имеет неограниченный доступ ко всем данным: владелец API может установить квоты, список разрешенных операций и требования к авторизации.
Приватный API используют внутри компании – например, чтобы связать сайт с внутренней системой склада или учета. Доступ к нему обычно ограничивают сетью, учетными данными или правилами корпоративной инфраструктуры. Внутренний статус не отменяет необходимости в защите: ошибка в настройках или скомпрометированный доступ могут создать риск для данных.
Партнерский API предоставляет доступ определенным компаниям или партнерам. Для него могут предусмотреть договор, отдельный процесс подключения, ограниченный набор функций или специальную поддержку. Такой формат используют, когда нужно обмениваться данными между организациями, не открывая интерфейс для всех желающих.
REST API, SOAP, GraphQL и RPC
REST, SOAP, GraphQL и RPC описывают разные подходы к организации взаимодействия. REST – архитектурный стиль, который часто используют с HTTP: у ресурсов есть адреса, а запросы выполняют операции с ними с помощью стандартных методов. REST не является отдельным сетевым протоколом. Такой подход часто выбирают для веб-сервисов с ресурсами вроде пользователей, товаров или заказов.
SOAP – протокол обмена сообщениями со структурой на основе XML. Он определяет форматы сообщений и правила их обработки, а также может работать с разными транспортными протоколами. SOAP встречается в корпоративных системах, где важны формальные контракты и совместимость с существующей инфраструктурой. Описание SOAP 1.2 опубликовано в спецификации W3C.
GraphQL – язык запросов к API и среда их выполнения на сервере. Клиент указывает, какие поля и связанные данные ему нужны, а сервер возвращает результат в соответствии с заданной схемой. Это может быть полезно, когда разным экранам нужны разные наборы данных. При этом серверу необходимо контролировать сложность запросов и доступ к полям. Основы описаны в официальном учебном разделе GraphQL.
RPC – подход, при котором клиент обращается к удаленной операции так, будто вызывает функцию или процедуру. Название происходит от Remote Procedure Call – «удаленный вызов процедуры». Подходы RPC могут использовать разные протоколы и форматы, в том числе gRPC в сервисах, где важны согласованные контракты и эффективный обмен между компонентами.
Универсально лучшего подхода нет. Выбор зависит от задачи, требований к скорости и безопасности, формата существующих систем, компетенций команды и потребностей клиентских приложений. Для интеграции важно не только сравнить технологии, но и проверить документацию, стабильность API, политику поддержки и условия доступа.
Какие преимущества и недостатки есть у API?
API предоставляет системам предсказуемый способ взаимодействия, но само наличие интерфейса не гарантирует надежную интеграцию. Важны качество документации, контроль доступа, обработка ошибок и поддержка версий. Перед подключением стороннего сервиса нужно понимать не только его возможности, но и ограничения.
Основные преимущества API:
- Автоматизация. Данные можно передавать между системами без ручного копирования, а типовые операции выполнять по установленным правилам.
- Повторное использование функций. Сервис может предоставить оплату, поиск адресов или аналитику, не заставляя каждую компанию создавать эту функцию самостоятельно.
- Гибкость разработки. Клиентская часть сайта, сервер и внешние сервисы могут меняться отдельно, пока сохраняются совместимые правила обмена.
- Масштабирование интеграций. При правильном проектировании новые каналы или системы можно подключать через определенный интерфейс, а не перестраивать весь продукт.
В то же время API создает зависимости и требует технического сопровождения. Если сторонний сервис недоступен, интегрированная функция может работать с перебоями. Лимиты запросов ограничивают интенсивность обращений; изменения версий могут потребовать обновления кода; разные системы могут по-разному трактовать поля и ошибки. Интеграция также расширяет поверхность атаки, поэтому необходимо применять правила аутентификации, авторизации и контроля данных.
Чтобы снизить эти риски, команде следует отслеживать доступность зависимых сервисов, проверять их сообщения об изменениях, сохранять журнал операций и предусматривать обработку тайм-аутов и повторных запросов. Для важных бизнес-процессов полезно определить, что именно увидит пользователь во время сбоя и как система восстановит операцию без создания дубликатов.
Как начать работать с API?
Начало работы зависит от того, хотите ли вы интегрировать сервис в собственный продукт или только понять, как API отвечает на запросы. В первом случае нужно изучить документацию и правила доступа поставщика. Для обучения можно выбрать API с открытыми примерами и отправить тестовый запрос через специальный инструмент, не подключая его к рабочим данным.
Перед интеграцией определите конкретную задачу: какие данные нужно получить или передать, в какой момент и какая система будет их использовать. Затем проверьте, существует ли API для этой функции, какие условия доступа действуют и соответствует ли интерфейс требованиям вашего продукта. Тестируйте интеграцию отдельно от рабочей среды, особенно если запросы могут создавать заказы, изменять данные пользователей или списывать деньги.
Где получить API-ключ и документацию?
Ищите документацию на официальном сайте сервиса в разделах вроде Developers, API, Documentation или Integrations. В ней должны быть описаны адреса запросов, доступные методы, параметры, формат ответа, авторизация, ограничения и примеры. Перед началом также проверьте, существует ли тестовая среда, правила использования данных и процедура перехода на новую версию API.
API-ключ – это строка символов, с помощью которой сервис может идентифицировать приложение или ограничивать его доступ. Однако API-ключ не всегда подтверждает личность пользователя и не заменяет другие механизмы аутентификации. В одних сервисах ключ нужен для контроля квот, в других – как часть схемы доступа. Требования различаются, поэтому изучите документацию конкретного поставщика. Google отдельно объясняет разницу между API-ключом и учетными данными пользователя.
Обычно ключ создают в кабинете разработчика после регистрации приложения или проекта. Сервис может предложить ограничить его доступ к определенным API, доменам или IP-адресам. Не публикуйте секретные ключи в открытом репозитории, на веб-странице или в общедоступном сообщении. Если ключ случайно стал общедоступным, отзовите его и создайте новый. В рабочем проекте храните секреты в подходящем хранилище, а не в коде, доступном браузеру.
Как отправить API-запрос и проверить ответ?
Для первого знакомства с API можно воспользоваться Postman – инструментом, в котором запрос можно настроить и отправить через графический интерфейс. Сначала выберите запрос из документации, укажите его метод и адрес, добавьте обязательные заголовки и параметры. Если сервис требует токен или API-ключ, используйте тестовые учетные данные и передавайте их только способом, который рекомендует поставщик.
После отправки проверьте код состояния, заголовки и тело ответа. Коды группы 2xx обычно обозначают успешное выполнение; 4xx – проблему с запросом или доступом; 5xx – ошибку на стороне сервера. Одного кода недостаточно для диагностики: прочитайте тело ответа и документацию сервиса. В Postman ответ отображается вместе с кодом состояния, заголовками и телом – это описано в документации Postman.
Если вы получили ошибку, проверьте адрес, метод, обязательные параметры, формат данных и права доступа. Затем сверьте значения с примером в документации. Не повторяйте без контроля запросы, которые создают или изменяют ресурсы: повтор может привести к дублированию операции. Если сервер возвращает код 429 Too Many Requests, сервис ограничил частоту обращений; причины и варианты диагностики описаны в материале Hostpark об ошибке 429 Too Many Requests.
Насколько безопасно использовать API?
Уровень безопасности зависит от того, как спроектированы API и клиентская интеграция. Среди рисков — кража учетных данных, доступ к чужим записям из-за недостаточной проверки прав, утечка персональной информации, неправильная конфигурация и чрезмерное потребление ресурсов. В отчете OWASP среди рисков безопасности API отдельно рассматриваются проблемы аутентификации, контроля доступа и неограниченного потребления ресурсов.
Базовые меры защиты должны соответствовать конкретному API и уровню чувствительности данных:
- Используйте HTTPS. HTTPS защищает передачу данных между клиентом и сервером с помощью TLS, но не гарантирует безопасность самой системы и не заменяет контроль доступа.
- Предоставляйте только необходимые права. Ограничивайте доступ к функциям и данным в соответствии с задачей приложения или пользователя.
- Храните секреты надлежащим образом. Не встраивайте приватные ключи в публичный код и не передавайте их в URL, где они могут попасть в журналы или историю браузера.
- Применяйте лимиты и мониторинг. Квоты помогают контролировать нагрузку, а ведение журналов — выявлять необычные обращения и ошибки.
- Обновляйте или отзывайте ключи при необходимости. Если секрет утерян или его могли скопировать посторонние, его нужно отозвать и заново настроить доступ.
HTTPS защищает канал передачи, но не исправляет ошибки авторизации: сервер все равно должен проверять, может ли конкретный клиент просматривать или изменять запрошенный ресурс. Так же API-ключ, доступный в браузере, не следует считать секретным только потому, что он выглядит сложным. Для защиты API важны ограничения доступа на сервере и правильная обработка учетных данных. Рекомендации по ключам и угрозам приведены в OWASP REST Security Cheat Sheet и OWASP API Security Top 10.
Вывод
API – это набор правил, по которым программы отправляют друг другу запросы и получают ответы. Благодаря API сайт может взаимодействовать с платежной системой, приложение – загружать данные с сервера, а бизнес-платформы – передавать информацию между собой. Запросы содержат адрес, метод и необходимые данные, а ответ может сообщать об успехе, возвращать результат или объяснять ошибку.
API упрощают интеграцию и автоматизацию, но требуют внимательного отношения к совместимости, доступу и безопасности. Перед подключением сервиса стоит прочитать его документацию, проверить условия использования и ограничения, протестировать запросы и предусмотреть обработку сбоев. Тогда API станет понятной частью архитектуры продукта, а не непредсказуемой зависимостью.
FAQ
Можно ли пользоваться API без знания программирования?
Да, для знакомства с API можно использовать Postman или другой инструмент для тестирования запросов. Для постоянной интеграции API в сайт или приложение обычно требуется программирование или готовый модуль, который поддерживает нужный сервис.
Бывают ли API бесплатными?
Условия определяет поставщик. API может быть бесплатным, иметь ограниченную бесплатную квоту, требовать подписки или оплачиваться по количеству запросов или использованных ресурсов. Перед подключением проверьте тариф и правила выставления счетов.
Для каждого ли API нужен API-ключ?
Нет. Некоторые интерфейсы доступны без ключа, другие используют ключи, токены, OAuth или несколько уровней авторизации. Способ доступа зависит от сервиса и того, какие данные или операции он предоставляет.
Что делать, если API перестало отвечать?
Проверьте код состояния, сетевое соединение, документацию и страницу состояния сервиса, если она есть у поставщика. Убедитесь, что ключ не отозван, запрос не превышает лимит, а формат и версия API остаются актуальными. Не повторяйте автоматически операции, которые могут создать дубликаты или списать деньги.
API и интеграция – это одно и то же?
Нет. API – это интерфейс и правила доступа, а интеграция – реализованная связь между системами. Чтобы интеграция работала, программа должна отправлять запросы в соответствии с документацией API, обрабатывать ответы и учитывать ошибки и ограничения.