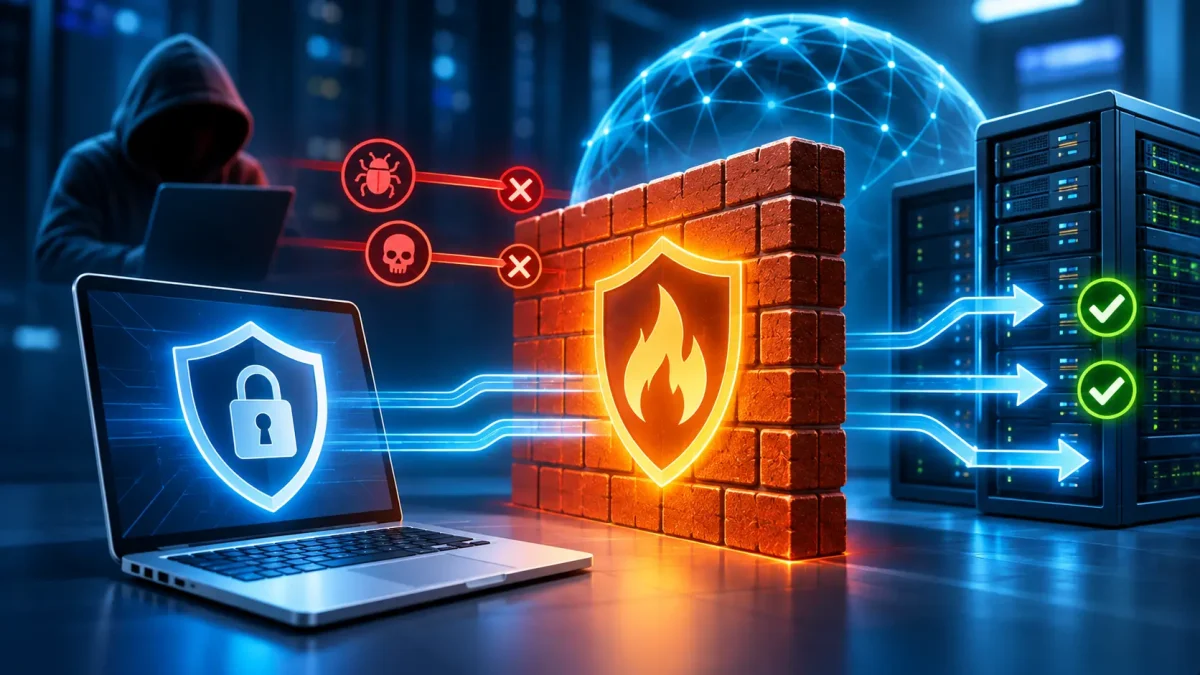
Кожен пристрій, підключений до мережі, обмінюється даними з іншими системами. Комп’ютери звертаються до вебсайтів, сервери обробляють запити користувачів, а корпоративні програми передають інформацію між відділами та віддаленими працівниками. Водночас відкриті мережеві з’єднання можуть використовуватися для несанкціонованого доступу, пошуку вразливих служб і атак на інформаційну інфраструктуру.
Одним із базових засобів контролю такого обміну є Firewall, або брандмауер. Він перевіряє мережевий трафік і визначає, які з’єднання дозволені, а які необхідно заблокувати. Правильно налаштований Firewall допомагає обмежити доступ до внутрішніх ресурсів, зменшити кількість доступних для атак служб і контролювати взаємодію між пристроями.
Розглянемо, як працює брандмауер, які його типи існують, чим він відрізняється від антивірусу та VPN і як налаштувати захист комп’ютера, VPS або виділеного сервера.
Що таке Firewall (брандмауер)?
Firewall (брандмауер) – це програмна або апаратна система мережевої безпеки, яка контролює вхідний і вихідний трафік відповідно до встановлених правил. Її основне завдання – дозволяти потрібні мережеві з’єднання та обмежувати ті, що не відповідають політиці безпеки.
Фаєрвол – це інша назва брандмауера, яку часто використовують у технічній літературі та повсякденному спілкуванні. Також трапляється варіант написання «фаервол». Незалежно від назви йдеться про систему, яка контролює мережеві з’єднання та обмежує доступ відповідно до встановлених правил.
Англійське слово firewall буквально означає протипожежну перегородку. У мережевих технологіях цей термін використовується за аналогією: брандмауер створює контрольовану межу між мережами або пристроями, які мають різні вимоги до безпеки. Щоб зрозуміти, що таке брандмауер, достатньо уявити своєрідний контрольний пункт між пристроєм і мережею, який перевіряє підключення та пропускає лише той трафік, що відповідає встановленим правилам безпеки.
Визначення відповідає підходу американського Національного інституту стандартів і технологій (NIST), який розглядає Firewall як пристрій або програму для керування потоком трафіку між мережами чи вузлами з різними політиками безпеки.
Важливо розуміти, що фаєрвол не обов’язково визначає, чи є конкретна програма шкідливою. Його основна функція – перевіряти мережеву взаємодію відповідно до заданих умов. Розширені рішення можуть додатково аналізувати програми, протоколи та окремі ознаки атак, але можливості залежать від конкретної технології.
Для чого потрібен брандмауер?
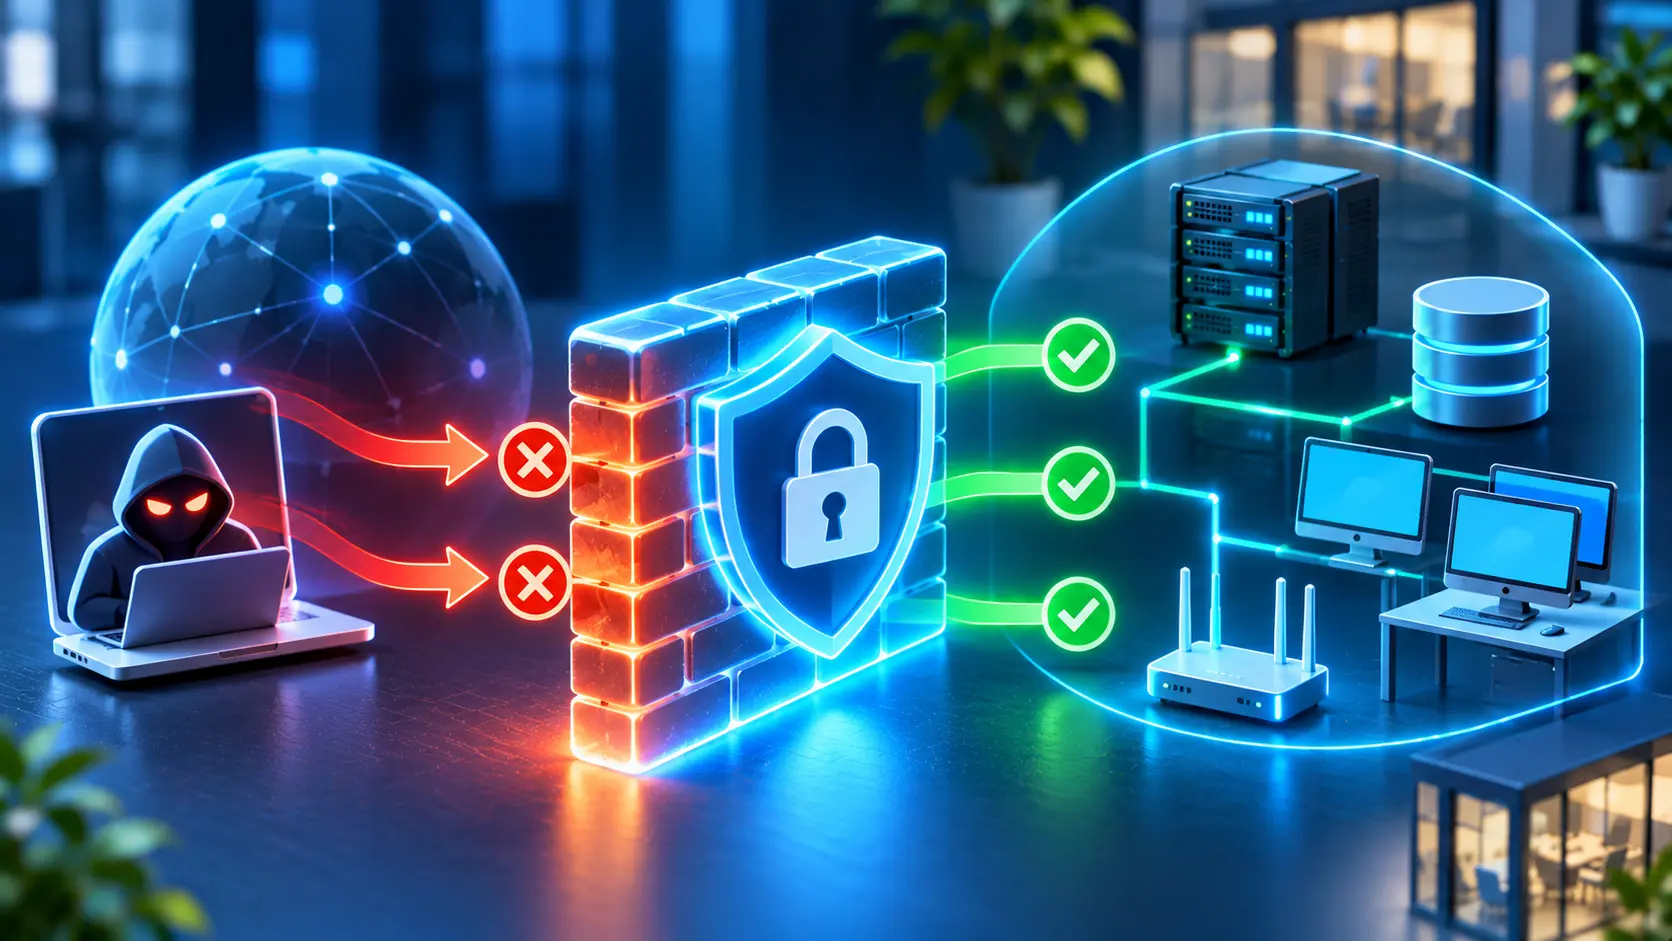
Розуміння того, що таке фаєрвол і які завдання він виконує, допомагає правильно організувати захист мережі. Його основне призначення – контролювати мережеві підключення, блокувати небажаний трафік і обмежувати доступ до ресурсів, які не повинні бути загальнодоступними. Без належної фільтрації мережеві служби можуть залишатися доступними користувачам, для яких вони не призначені.
Наприклад, вебсервер повинен приймати HTTPS-запити від відвідувачів сайту, але його адміністративні служби не обов’язково мають бути доступними з усього інтернету. Firewall дозволяє встановити різні правила для цих типів підключень.
Основні завдання брандмауера:
- Контроль доступу. Визначає, які пристрої, IP-адреси та служби можуть обмінюватися даними.
- Фільтрація трафіку. Дозволяє або блокує пакети відповідно до портів, протоколів, адрес та інших параметрів.
- Захист внутрішніх ресурсів. Допомагає ізолювати сервери, бази даних і робочі пристрої від небажаних зовнішніх підключень.
- Сегментація мережі. Обмежує взаємодію між окремими мережевими сегментами, наприклад гостьовою мережею та внутрішньою інфраструктурою компанії.
- Моніторинг з’єднань. За відповідного налаштування реєструє дозволені або заблоковані підключення для подальшого аналізу.
У домашній мережі Firewall зазвичай працює на маршрутизаторі та окремих пристроях. Він допомагає обмежувати небажані вхідні з’єднання, зокрема під час підключення комп’ютера до публічної мережі.
В офісі мережевий брандмауер може контролювати доступ співробітників до внутрішніх систем і відокремлювати корпоративні ресурси від гостьового Wi-Fi.
На сервері Firewall застосовують для обмеження доступу до SSH, баз даних, панелей адміністрування та інших служб. Саме для публічно доступної серверної інфраструктури правильна фільтрація особливо важлива, адже її IP-адреси можуть постійно отримувати автоматизовані запити з інтернету.
Як працює Firewall?
Щоб зрозуміти принцип роботи Firewall, потрібно розглянути, як передаються дані в комп’ютерній мережі. Інформація надходить у вигляді пакетів, що містять дані та службові відомості, необхідні для їх доставлення.
Залежно від реалізації брандмауер може перевіряти IP-адресу відправника, адресу призначення, протокол, порт, напрямок передавання та стан з’єднання. Потім система порівнює ці параметри зі встановленими правилами.
Уявімо сервер, на якому працює вебсайт. Для відвідувачів відкритий порт 443, через який передається HTTPS-трафік. Водночас доступ до SSH дозволений лише з адміністративної IP-адреси.
Коли користувач відкриває сайт, Firewall перевіряє параметри з’єднання й дозволяє його за відповідним правилом. Спробу підключитися до SSH з невідомої IP-адреси система може заблокувати ще до етапу автентифікації користувача.
За способом аналізу трафіку розрізняють кілька технологій.
Пакетна фільтрація (packet filtering). Брандмауер аналізує заголовки пакетів і застосовує правила щодо IP-адрес, портів та протоколів. Такий підхід не обов’язково враховує контекст попередніх пакетів.
Фільтрація зі збереженням стану (stateful inspection). Firewall відстежує активні з’єднання й враховує, чи належить пакет до вже встановленого сеансу. Це дозволяє точніше контролювати мережеву взаємодію.
Перевірка на рівні застосунків (application-layer inspection). Розширені рішення здатні аналізувати окремі протоколи та визначати характер трафіку на рівні застосунків. Глибина такого аналізу залежить від можливостей пристрою, конфігурації та використання шифрування.
Ці підходи можуть поєднуватися в одному продукті. Наприклад, сучасні NGFW (Next-Generation Firewall) доповнюють традиційну фільтрацію функціями контролю застосунків і запобігання вторгненням.
Результат перевірки залежить не лише від можливостей Firewall, а й від його налаштувань. Надто широкі дозволи можуть зробити навіть функціонально потужний брандмауер малоефективним.
Які існують типи Firewall і чим вони відрізняються?
На запитання «скільки типів фаєрволів існує?» немає єдиної числової відповіді, оскільки технології класифікують за різними ознаками. За реалізацією виділяють апаратні, програмні та хмарні рішення, за місцем застосування – мережеві й персональні, а за способом аналізу – пакетні, stateful та інші типи. Важливо розуміти, що брандмауер – це не обов’язково окремий фізичний пристрій, адже функції фільтрації трафіку можуть виконувати як спеціалізоване мережеве обладнання, так і програмне забезпечення на комп’ютері чи сервері.
Ці категорії можуть перетинатися: наприклад, керований Firewall у дата-центрі може працювати на фізичних мережевих пристроях, а його правилами можна керувати віддалено.
Апаратний Firewall
Апаратний Firewall – це спеціалізований пристрій або мережеве обладнання з функціями фільтрації трафіку. Зазвичай його встановлюють на межі корпоративної мережі, між сегментами інфраструктури або перед групою серверів.
Такий брандмауер може обробляти трафік багатьох пристроїв, застосовувати централізовані політики доступу, вести журнали подій та підтримувати додаткові засоби захисту.
Наприклад, у компанії з кількома відділами апаратний Firewall дозволяє розділити офісні мережі, обмежити доступ до фінансових систем і контролювати підключення з інтернету.
До спеціалізованих рішень належать пристрої Fortinet FortiGate та інші корпоративні платформи мережевої безпеки. Їхня функціональність залежить від моделі, ліцензій і налаштувань.
Основні обмеження апаратних рішень – витрати на обладнання, обслуговування та потреба в компетентному адмініструванні. Для невеликої домашньої мережі окремий корпоративний пристрій часто буде надмірним.
Програмний Firewall
Програмний Firewall працює безпосередньо на комп’ютері, сервері або віртуальній машині. Він контролює мережеві з’єднання конкретної операційної системи та може застосовувати правила до портів, адрес, служб або програм.
У Windows використовується вбудований Windows Firewall, який дозволяє керувати вхідним і вихідним трафіком. У Linux мережеву фільтрацію забезпечує підсистема Netfilter, а адміністрування може виконуватися через UFW, firewalld, nftables та інші інструменти.
Перевага програмного брандмауера – можливість налаштовувати правила відповідно до завдань конкретного пристрою без придбання окремого обладнання.
Проте його захист обмежується системою, на якій він працює. Якщо операційну систему повністю скомпрометовано й зловмисник отримав достатні привілеї, він потенційно може змінити правила Firewall. Саме тому захист на рівні сервера доцільно доповнювати мережевою фільтрацією.
Хмарний Firewall
Хмарний Firewall – це система фільтрації, функції якої реалізуються у хмарному середовищі або на рівні інфраструктури провайдера. Вона може контролювати трафік до віртуальних машин, приватних мереж, корпоративних застосунків чи інтернет-ресурсів.
Залежно від архітектури це можуть бути віртуальні мережеві шлюзи, хмарні групи правил доступу або керовані сервіси безпеки.
Основна перевага такого підходу – можливість керувати мережевими політиками без встановлення власного фізичного брандмауера. Для компаній із розподіленою інфраструктурою важливими також є централізоване адміністрування та можливість змінювати конфігурацію відповідно до розвитку систем.
Наприклад, через Hostpark доступний керований сервіс Atman Firewall, побудований на кластеризованих пристроях Fortinet FortiGate в інфраструктурі Atman. Опис послуги передбачає фільтрацію трафіку, контроль застосунків, IPS/IDS, перегляд журналів і звітів. Впровадження та обслуговування сервісу підтримують фахівці Atman. Конкретні функції та умови використання потрібно узгоджувати для обраної конфігурації.
Мережевий і персональний брандмауер: у чому різниця?
Мережевий Firewall контролює передавання даних між мережами або їхніми сегментами. Персональний брандмауер працює на окремому пристрої та захищає його мережеві з’єднання.
Ці засоби не конкурують між собою, адже захищають інфраструктуру на різних рівнях.
| Критерій | Мережевий Firewall | Персональний Firewall |
|---|---|---|
| Розміщення | На мережевому шлюзі або межі сегментів | На комп’ютері чи сервері |
| Об’єкт контролю | Трафік між мережами | З’єднання окремого пристрою |
| Управління | Часто централізоване | Локальне або централізоване |
| Типове використання | Офіс, дата-центр, корпоративна мережа | Ноутбук, робоча станція, VPS |
| Основне обмеження | Не обов’язково бачить локальний трафік усередині сегмента | Не контролює всю мережу |
У корпоративній інфраструктурі доцільно поєднувати обидва підходи. Мережевий Firewall встановлює загальні межі доступу, а програмні брандмауери на робочих станціях і серверах забезпечують додаткові обмеження безпосередньо на пристроях.
Таке поєднання особливо корисне, коли частина співробітників працює віддалено, а сервери розміщені в різних мережевих середовищах.
Від яких загроз захищає Firewall?
Firewall допомагає зменшувати ризики, пов’язані з небажаними мережевими підключеннями. Його ефективність залежить від того, які правила застосовуються, де розміщена система фільтрації та які функції вона підтримує.
Найтиповіший сценарій – обмеження доступу до служб, які не повинні бути відкритими для всіх користувачів інтернету. Наприклад, база даних може бути доступною лише серверу застосунку, а інтерфейс адміністрування – лише через захищене корпоративне підключення.
Брандмауер також може перешкоджати спробам встановлення з’єднань із закритими портами, обмежувати небажаний вихідний трафік і контролювати взаємодію між сегментами мережі.
Під час сканування портів Firewall може блокувати запити або не надавати відповіді відповідно до політики. Проте це не означає, що сама IP-адреса чи всі відкриті служби стають невидимими. Доступні мережеві інтерфейси все одно можуть бути об’єктами дослідження.
Окремі рішення підтримують захист від певних мережевих атак, зокрема через IPS, обмеження частоти з’єднань або фільтрацію за сигнатурами. Однак звичайний пакетний Firewall не гарантує захисту від DDoS, зараження шкідливими файлами, фішингу чи експлуатації вразливостей вебзастосунків.
Під час масштабної DDoS-атаки канал зв’язку може бути перевантажений ще до того, як небажаний трафік досягне локального Firewall. Для таких ситуацій застосовують спеціалізовані сервіси фільтрації на рівні мережі провайдера, наприклад AntiDDoS-захист.
Чим Firewall відрізняється від антивірусу та VPN?
Firewall, антивірус і VPN часто використовують разом, але вони вирішують різні завдання. Брандмауер контролює мережеві з’єднання, антивірус виявляє потенційно шкідливе програмне забезпечення, а VPN створює захищений тунель для передавання даних між визначеними кінцевими точками.
Порівняємо їхні основні функції.
| Критерій | Firewall | Антивірус | VPN |
|---|---|---|---|
| Призначення | Контроль мережевого трафіку | Виявлення шкідливого ПЗ | Захищене мережеве з’єднання |
| Основний механізм | Правила фільтрації | Аналіз файлів, процесів і поведінки | Тунелювання та шифрування |
| Типове застосування | Обмеження доступу до служб | Захист від шкідливих програм | Віддалений доступ до мережі |
| Чи замінює Firewall? | – | Ні | Ні |
Жоден із цих інструментів не забезпечує повного захисту самостійно. Наприклад, VPN може захищати дані під час передавання через недовірену мережу, але не визначає автоматично, чи має користувач право звертатися до конкретної серверної служби.
Firewall і антивірус: різниця у функціях
Антивірусне програмне забезпечення призначене для виявлення та протидії шкідливим програмам. Сучасні антивірусні рішення можуть використовувати сигнатурний аналіз, поведінкове виявлення, перевірку процесів і додаткові механізми захисту.
Firewall працює інакше. Він перевіряє мережеве з’єднання та визначає, чи відповідає воно встановленим правилам.
Уявімо, що зловмисник намагається підключитися до сервера через відкриту адміністративну службу. Firewall може заблокувати підключення за IP-адресою або портом ще до початку взаємодії з цією службою.
Інший сценарій – користувач завантажив заражений файл із дозволеного вебресурсу. Звичайний Firewall може не виявити загрозу всередині файлу, тоді як антивірус потенційно здатен її розпізнати.
Розширені комплекси безпеки іноді поєднують антивірусні та мережеві функції. Проте наявність такого продукту не скасовує потреби перевіряти налаштування доступу.
Firewall і VPN: що краще захищає мережу?
Порівнювати Firewall і VPN за принципом «що краще» некоректно, оскільки вони виконують різні функції.
VPN (Virtual Private Network) дозволяє створити захищене логічне з’єднання через іншу мережу, зокрема інтернет. Його часто використовують для віддаленого доступу співробітників до корпоративної інфраструктури або зв’язку між офісами.
Firewall визначає, який трафік дозволено передавати між мережами та пристроями. Навіть після встановлення VPN-з’єднання користувач не обов’язково повинен отримувати доступ до всіх внутрішніх ресурсів.
Наприклад, бухгалтер може підключатися через VPN до корпоративної мережі, але Firewall дозволятиме йому доступ лише до бухгалтерської системи. Адміністративні інтерфейси серверів та інші службові ресурси залишатимуться недоступними.
Отже, VPN захищає канал передавання даних, а Firewall контролює дозволені мережеві взаємодії. Разом вони дозволяють організувати захищений віддалений доступ із розмежуванням прав.
Чи потрібен Firewall, якщо вже є антивірус і VPN?
Так, Firewall залишається необхідним елементом мережевої безпеки навіть за наявності антивірусу та VPN. Ці інструменти доповнюють один одного, але не виконують однакових завдань.
Наприклад, компанія може використовувати VPN для підключення віддалених співробітників, антивірус для захисту їхніх робочих пристроїв і Firewall для обмеження доступу до корпоративних серверів. У такій конфігурації кожен інструмент виконує окреме завдання: захищає канал зв’язку, контролює потенційно шкідливе програмне забезпечення або визначає дозволені мережеві підключення.
Особливо важливо використовувати Firewall на серверах, де одночасно працюють вебзастосунки, системні служби, засоби адміністрування та інші компоненти. Навіть коли всі з’єднання між адміністраторами й сервером захищені VPN, необхідно визначати, які саме порти й ресурси доступні через цей тунель.
Комплексний підхід передбачає поєднання мережевої фільтрації, безпечної автентифікації, регулярного оновлення програмного забезпечення, моніторингу та захисту кінцевих пристроїв.
Канадський центр кібербезпеки також рекомендує застосовувати Firewall як частину багаторівневої системи захисту, а не покладатися виключно на нього.
Як налаштувати Firewall на комп’ютері та сервері?
Налаштування брандмауера починається з визначення того, які мережеві з’єднання необхідні для роботи пристрою або сервера. Основний принцип – дозволяти лише ті підключення, що відповідають реальним завданням системи.
Для домашнього комп’ютера часто достатньо правильно налаштованого вбудованого Firewall операційної системи. Сервер потребує окремої політики з урахуванням доступних служб, адміністративних інтерфейсів і вимог застосунків.
Перш ніж змінювати правила на віддаленому сервері, необхідно перевірити наявність альтернативного способу доступу, наприклад консолі провайдера. Помилка в правилах може заблокувати SSH або RDP і залишити адміністратора без можливості підключення.
Налаштування також потрібно перевіряти після зміни конфігурації серверних служб, встановлення нового програмного забезпечення або перенесення застосунків до іншого мережевого середовища.
Як увімкнути брандмауер у Windows?
У Windows 10 та Windows 11 вбудований Windows Firewall підтримує окремі профілі для доменної, приватної та загальнодоступної мережі. Це дозволяє застосовувати різні правила залежно від умов підключення.
Щоб перевірити або ввімкнути брандмауер, виконайте такі дії:
- Відкрийте меню «Пуск» і знайдіть застосунок «Безпека у Windows» (Windows Security).
- Перейдіть до розділу «Брандмауер і захист мережі» (Firewall & network protection).
- Перевірте, який мережевий профіль позначений як активний.
- Відкрийте налаштування активного профілю та переконайтеся, що Microsoft Defender Firewall увімкнено.
- За необхідності поверніться до попереднього розділу та виберіть дозвіл застосунку через брандмауер. Перевірте дозволи для потрібних програм і відповідних мережевих профілів.
Після зміни налаштувань бажано перевірити роботу застосунків, яким потрібен мережевий доступ. Не варто відкривати всі підключення лише для усунення проблеми з однією програмою.
Для детального керування правилами можна використати консоль wf.msc, яка дозволяє налаштовувати вхідні та вихідні з’єднання за портами, протоколами й програмами.
Офіційна документація: Microsoft Learn – Windows Firewall tools.
Як налаштувати Firewall у Linux?
У Linux брандмауер зазвичай працює через підсистему Netfilter. Для керування правилами використовують різні інструменти залежно від дистрибутива та конфігурації системи.
В Ubuntu поширеним інструментом є UFW (Uncomplicated Firewall). Він спрощує створення правил доступу й підходить для типових серверних конфігурацій.
Спочатку перевірте стан UFW та чинні правила. Перед увімкненням брандмауера на віддаленому сервері переконайтеся, що маєте резервний доступ через консоль провайдера:
sudo ufw status verboseДля стандартного вебсервера, який використовує SSH на порту 22, HTTP на 80 і HTTPS на 443, приклад базової конфігурації з блокуванням непередбачених вхідних підключень має такий вигляд:
sudo ufw default deny incoming
sudo ufw default allow outgoing
sudo ufw allow 22/tcp
sudo ufw allow 80/tcp
sudo ufw allow 443/tcp
sudo ufw enable
sudo ufw status numbered
Цей приклад передбачає, що SSH справді працює на порту 22, а вихідні з’єднання дозволені. Перед виконанням команд перевірте поточні правила, порт SSH, налаштування IPv6 і вимоги інших служб. Дозвіл SSH з будь-якої адреси наведено лише для демонстрації; у робочій конфігурації його доцільно обмежити довіреними IP-адресами. Після активації перевірте доступ із нового сеансу, не закриваючи поточного адміністративного підключення.
У системах, де використовується firewalld, конфігурацією керують через firewall-cmd. Цей інструмент підтримує зони, які дозволяють визначати різні політики для мережевих інтерфейсів і джерел трафіку.
Перевірити стан та активні правила можна командами:
sudo firewall-cmd --state
sudo firewall-cmd --get-active-zones
sudo firewall-cmd --list-all
Для дозволу HTTPS у відповідній активній зоні застосовують, наприклад:
sudo firewall-cmd --zone=public --permanent --add-service=https
sudo firewall-cmd --reload
Зона public тут наведена як приклад. Потрібно використовувати зону, до якої фактично належить мережевий інтерфейс сервера. Параметр --permanent зберігає правило, а команда --reload застосовує постійну конфігурацію.
Команди відповідають документації Ubuntu Server та firewalld.
Як створювати правила фільтрації трафіку?
Правило Firewall описує умови, за яких з’єднання дозволяється, блокується або обробляється іншим способом. Зазвичай враховуються IP-адреса джерела, адреса призначення, порт, транспортний протокол і напрямок трафіку.
У серверній інфраструктурі важливо розмежовувати загальнодоступні служби та адміністративні інтерфейси. Наприклад, HTTPS може бути відкритим для всіх користувачів, тоді як SSH має бути доступним лише адміністраторам.
Для UFW правило дозволу HTTPS має такий вигляд (за умови, що ширші правила не змінюють очікуваної поведінки):
sudo ufw allow 443/tcpА щоб дозволити SSH тільки з певної IP-адреси, можна використати:
sudo ufw allow from 203.0.113.10 to any port 22 proto tcpАдреса 203.0.113.10 є документаційним прикладом. Її потрібно замінити реальною довіреною IP-адресою адміністратора.
Нове обмежувальне правило не скасовує попереднього загального дозволу SSH. Перед застосуванням політики необхідно переглянути наявні правила та видалити зайві дозволи, попередньо забезпечивши адміністративний доступ. Для перевірки можна використати команду sudo ufw status numbered.
Для блокування вхідних підключень до окремої служби може застосовуватися команда:
sudo ufw deny 3306/tcpПорт 3306 зазвичай використовується MySQL. Проте перед створенням такого правила необхідно перевірити, чи не потрібен доступ до бази даних іншим серверам застосунку.
У складних мережах також враховують порядок обробки правил, стан з’єднання, IPv4 та IPv6, мережеві інтерфейси й можливі конфлікти між політиками. Тому після кожної зміни варто перевіряти як дозволені, так і заборонені сценарії підключення.
Які порти потрібно відкрити на сервері?
Набір відкритих портів визначається призначенням сервера. Для звичайного вебсервера часто достатньо HTTP і HTTPS, а адміністративний доступ налаштовують окремо.
Найпоширеніші порти та їхнє призначення:
| Порт | Протокол | Типове використання |
|---|---|---|
| 22 | TCP | SSH |
| 80 | TCP | HTTP |
| 443 | TCP, іноді UDP | HTTPS, зокрема HTTP/3 через QUIC |
| 3389 | TCP/UDP | RDP |
| 3306 | TCP | MySQL |
| 5432 | TCP | PostgreSQL |
| 53 | UDP/TCP | DNS |
Ці значення є стандартними або поширеними, але конкретні служби можуть використовувати інші порти.
Важливо не плутати відкритий порт із необхідністю зробити його загальнодоступним. Наприклад, база даних може працювати на порту 5432, але приймати з’єднання лише з внутрішньої мережі.
Для адміністративних служб доцільно застосовувати обмеження за IP-адресами, VPN-доступ, надійні методи автентифікації та додаткові правила безпеки.
Відкривати всі порти сервера заради зручності не варто. Це збільшує кількість мережевих служб, потенційно доступних стороннім користувачам.
Як Firewall захищає сервер і сайт?
На сервері Firewall контролює доступ до системних і прикладних служб. Він дозволяє відокремити загальнодоступний вебтрафік від адміністративних з’єднань, взаємодії з базами даних та внутрішніми компонентами інфраструктури.
Для VPS програмний Firewall зазвичай є одним з основних механізмів керування доступом на рівні операційної системи. У віртуальному середовищі його можуть доповнювати правила мережі провайдера, якщо відповідні можливості підтримуються.
Для виділеного сервера можна використовувати як локальний Firewall, так і зовнішній апаратний або керований мережевий брандмауер.
Проте звичайний Firewall не слід плутати з WAF (Web Application Firewall). Їхня відмінність полягає в рівні аналізу трафіку.
Мережевий Firewall може дозволяти HTTPS-з’єднання на порт 443, не аналізуючи логіку HTTP-запитів усередині зашифрованого трафіку. WAF працює на рівні вебзастосунку та за належної конфігурації може виявляти окремі підозрілі HTTP-запити, пов’язані, наприклад, із SQL-ін’єкціями або XSS.
Водночас WAF не виправляє вразливості самого застосунку. Він є додатковим захисним механізмом, який потребує правильних правил і регулярного налаштування. Такий принцип описує OWASP у документації щодо Web Application Firewall.
Для серверів із критично важливими застосунками доцільно розглядати одночасне використання мережевого Firewall, WAF, контролю доступу, оновлень програмного забезпечення та моніторингу безпеки.
Як вибрати Firewall для домашньої мережі, бізнесу або сервера?
Вибір Firewall залежить від архітектури мережі, кількості пристроїв, характеру трафіку та вимог до адміністрування. Рішення, якого достатньо для домашнього комп’ютера, не обов’язково забезпечить потрібні можливості контролю корпоративної інфраструктури.
Для домашньої мережі зазвичай доцільно використовувати вбудовані брандмауери операційних систем разом із мережевими функціями маршрутизатора. Важливо своєчасно оновлювати прошивку маршрутизатора, перевіряти правила переадресації портів і не відкривати адміністративний доступ з інтернету без потреби.
Для бізнесу значення мають централізоване управління, сегментація мережі, підтримка VPN, журналювання та можливість інтеграції з іншими системами безпеки.
Продуктивність також має відповідати реальному навантаженню. Під час оцінювання корпоративного Firewall потрібно враховувати не лише номінальну пропускну здатність, а й продуктивність з активованими функціями перевірки трафіку, кількість одночасних з’єднань і вимоги до затримок.
Окремий критерій – зручність супроводу. Складний інструмент без належного адміністрування може створювати додаткові ризики через помилки в правилах та несвоєчасне оновлення конфігурації.
Який Firewall підійде для малого бізнесу?
Малому бізнесу потрібне рішення, яке відповідає кількості робочих пристроїв, структурі мережі та способам доступу до корпоративних ресурсів.
Для невеликого офісу може бути достатньо маршрутизатора з належними функціями Firewall та програмних брандмауерів на робочих станціях. За наявності окремих серверів, гостьової мережі або віддалених співробітників варто розглянути централізоване керування політиками.
Компаніям, які використовують хмарні сервіси й не мають власної серверної кімнати, можуть підійти віртуальні або керовані хмарні брандмауери. Вони дозволяють контролювати мережевий доступ без самостійного обслуговування фізичного обладнання.
Корпоративний апаратний Firewall може бути доцільним за наявності декількох мережевих сегментів, підвищених вимог до контролю трафіку або потреби в додаткових функціях безпеки.
Під час вибору потрібно оцінювати не тільки поточну інфраструктуру, а й майбутні зміни: збільшення кількості користувачів, появу нових серверів, підключення філій та розвиток віддаленої роботи.
Який Firewall потрібен для VPS або виділеного сервера?
Для VPS і виділених серверів налаштування Firewall насамперед залежить від операційної системи, набору запущених служб і того, звідки до них мають підключатися користувачі.
На Linux-сервері для типових завдань можна використовувати UFW або firewalld. Вони дозволяють створити базові правила для вебтрафіку, обмежити SSH-доступ і заборонити непотрібні підключення.
На Windows Server використовується Windows Firewall, який підтримує правила для служб, програм, портів і мережевих профілів.
Для складнішої інфраструктури доцільно розглядати додатковий мережевий захист поза операційною системою. Це дозволяє застосовувати правила ще до надходження трафіку на сервер, а також централізовано керувати доступом до декількох систем.
Обираючи віртуальний сервер VDS або фізичний сервер, варто заздалегідь визначити мережеву архітектуру та вимоги до захисту. Важливими є наявність адміністративного доступу, можливість змінювати правила, доступ до аварійної консолі й підтримка додаткових мережевих сервісів.
Для проєктів, що потребують окремого фізичного обладнання, доцільно також оцінити можливості виділених серверів і доступних засобів мережевого захисту.
У будь-якому випадку потрібно враховувати розподіл відповідальності між клієнтом і провайдером. Наявність мережевого захисту на стороні хостинг-компанії не означає, що операційна система та всі служби сервера автоматично отримують безпечну конфігурацію.
Типові помилки під час використання Firewall
Навіть правильно вибраний Firewall може не забезпечувати очікуваного захисту через помилки конфігурації. Найчастіше проблеми виникають тоді, коли правила створюються без урахування реальних мережевих потреб або не переглядаються після змін в інфраструктурі.
Повне вимкнення брандмауера. Іноді адміністратори вимикають Firewall, щоб швидко відновити роботу програми або сервера. Проте такий підхід усуває мережеві обмеження й може залишити доступними служби, які раніше були захищені. Правильніше визначити причину блокування та створити необхідне правило.
Надмірно відкриті порти. Дозвіл підключень до всіх служб із будь-яких IP-адрес збільшує доступність системи для потенційних атак. Особливо ризиковано залишати загальнодоступними інтерфейси баз даних і віддаленого адміністрування без належних обмежень.
Неправильний порядок правил. У деяких реалізаціях Firewall порядок перевірки має значення. Широке дозвільне правило може зробити наступне обмеження неефективним. Перед застосуванням конфігурації варто перевіряти, як саме конкретний брандмауер обробляє правила.
Ігнорування вихідного трафіку. Контроль лише вхідних підключень не охоплює всіх можливих сценаріїв. Наприклад, скомпрометований пристрій може намагатися встановлювати небажані вихідні з’єднання. Водночас надто сувора вихідна політика без попереднього аналізу може порушити роботу системних служб.
Відсутність перевірки після змін. Правило, яке виглядає правильним у конфігурації, не завжди забезпечує очікувану поведінку. Потрібно перевіряти фактичний доступ до служб із дозволених і заборонених мереж.
Ігнорування IPv6. Якщо сервер підтримує IPv4 та IPv6, політики безпеки повинні враховувати обидва протоколи. Інакше служба, обмежена через IPv4, потенційно може залишатися доступною через IPv6.
Відсутність регулярного аудиту. Після видалення застосунків, зміни IP-адрес або перенесення серверів старі правила можуть втрачати актуальність. Такі дозволи варто своєчасно переглядати та видаляти.
Найкращий підхід – підтримувати конфігурацію Firewall відповідно до поточної мережевої архітектури, документувати важливі правила та перевіряти їхню роботу після змін.
Висновок
Firewall – один з основних інструментів мережевої безпеки, який контролює передавання даних між пристроями, серверами та мережевими сегментами. Він допомагає обмежувати несанкціоновані підключення, захищати внутрішні служби й забезпечувати доступ лише до тих ресурсів, які необхідні для роботи.
Ефективність брандмауера визначається не стільки його типом, скільки відповідністю конфігурації реальним завданням інфраструктури. Домашньому користувачеві часто достатньо вбудованих засобів захисту, тоді як корпоративні мережі, VPS і виділені сервери можуть потребувати кількох рівнів фільтрації.
Важливо регулярно переглядати правила, закривати непотрібні порти, контролювати адміністративний доступ і поєднувати Firewall з іншими технологіями кібербезпеки.
Для компаній, які розміщують інфраструктуру в дата-центрах або використовують хмарні сервери, через Hostpark доступний керований сервіс Atman Firewall. Під час консультації можна визначити відповідність рішення мережевій архітектурі, необхідні функції та умови підключення.
FAQ
Чи потрібно встановлювати Firewall окремо?
Не завжди. Windows має вбудований Firewall, а в Linux доступні інструменти для керування мережевою фільтрацією. Для корпоративної інфраструктури можуть знадобитися додаткові апаратні або хмарні рішення.
Чи можна вимкнути брандмауер?
Технічно це можливо, але постійно вимикати захист не рекомендується. Коли Firewall заважає роботі програми, безпечніше перевірити правила доступу й налаштувати потрібний дозвіл.
Чи захищає Firewall від вірусів?
Звичайний Firewall не є повноцінною заміною антивірусу. Він контролює мережеві з’єднання, тоді як антивірусні засоби призначені для виявлення та протидії шкідливому програмному забезпеченню.
Чи впливає Firewall на швидкість інтернету?
Фільтрація потребує обчислювальних ресурсів, але вплив на швидкість залежить від продуктивності обладнання, кількості правил і додаткових функцій перевірки трафіку. За правильно підібраної конфігурації він може бути незначним.
Чи достатньо Firewall для захисту VPS?
Ні. Крім мережевої фільтрації, потрібні оновлення системи, безпечна автентифікація, контроль прав доступу, резервне копіювання та моніторинг. Для вебзастосунків може бути корисним додатковий WAF.
Чи потрібно відкривати порт 22 на сервері?
Лише тоді, коли сервер використовує SSH на цьому порту і до нього потрібен віддалений доступ. Доцільно обмежувати підключення довіреними IP-адресами або організовувати доступ через VPN чи інший захищений адміністративний канал.
Чи може Firewall повністю захистити від DDoS?
Ні. Звичайний Firewall може фільтрувати певні небажані з’єднання, але не завжди здатен протидіяти атакам, які перевантажують мережевий канал. Для цього використовують спеціалізовані механізми DDoS-захисту на рівні провайдера.