
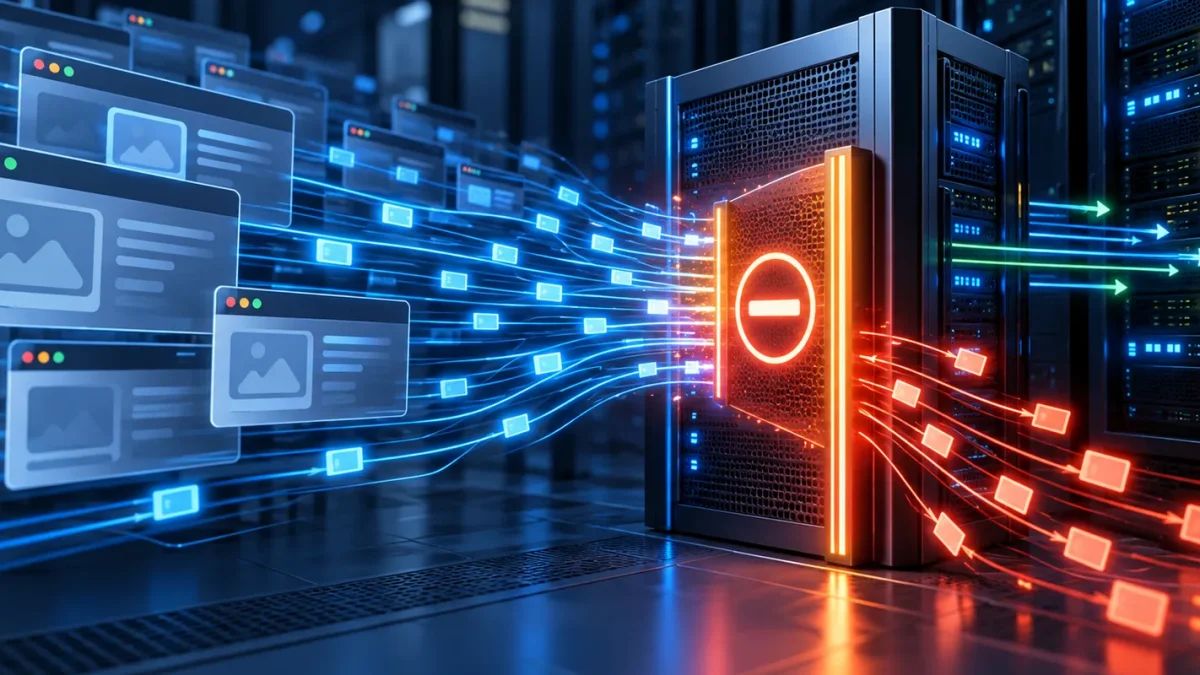
При открытии веб-сайта, работе с административной панелью или использовании API иногда появляется сообщение 429 Too Many Requests. Оно означает, что сервер или промежуточный компонент инфраструктуры ограничил обработку запросов из-за превышения установленного лимита. Страница может временно перестать открываться, отдельные функции сайта – работать, а программная интеграция – возвращать ошибку вместо ожидаемых данных.
HTTP 429 не обязательно свидетельствует о неисправности оборудования, программного обеспечения или недоступности хостинга. Часто это результат работы механизма защиты, который контролирует интенсивность трафика и предотвращает чрезмерную нагрузку. Однако слишком строгие правила или неправильно настроенные приложения могут приводить к блокировке обычных пользователей.
Чтобы устранить error 429, необходимо определить, какой компонент возвращает ответ, что вызвало превышение лимита и соответствуют ли установленные ограничения реальной нагрузке. Рассмотрим причины возникновения ошибки, способы диагностики и практические решения для владельцев сайтов, администраторов серверов и разработчиков.
Что означает ошибка 429 Too Many Requests?
Ошибка 429 – это HTTP-код состояния, который сообщает, что клиент отправил слишком много запросов в течение определенного времени. Статус относится к классу 4xx и определен в стандарте RFC 6585.
В технической документации можно встретить разные обозначения: 429 status code, 429 code или HTTP 429. Все они относятся к превышению допустимой интенсивности обращений. При этом стандарт не устанавливает универсального количества запросов, после которого сервер должен возвращать такой ответ. Конкретные правила определяются конфигурацией веб-сервера, API, прокси, CDN или другого компонента инфраструктуры.
Для контроля нагрузки используется механизм rate limiting. Он ограничивает количество операций, которые клиент может выполнить в течение установленного интервала. Например, система может разрешать 100 обращений в минуту для одной учетной записи или ограничивать частоту обращений к конкретному API-методу. Если клиент превышает допустимое значение, последующие операции могут отклоняться.
Ограничения могут применяться по IP-адресу, учетной записи, API-ключу, токену авторизации, сессии или комбинации параметров. Отдельные правила могут действовать для всего сайта, определенных URL, административной панели или ресурсоемких функций.
В некоторых случаях ответ сервера содержит HTTP-заголовок Retry-After. Он указывает, сколько времени рекомендуется подождать перед повторной попыткой. Значение может передаваться как количество секунд или как конкретная дата в HTTP-формате. Например, Retry-After: 60 означает рекомендацию повторить обращение не ранее чем через 60 секунд.
При этом Retry-After не является обязательным для каждого ответа 429. Если заголовок отсутствует, клиент не получает точного времени ожидания. В таком случае целесообразно использовать постепенное увеличение пауз между повторными попытками и ориентироваться на документацию сервиса.
Важно понимать, что too many requests не всегда означает полную блокировку IP-адреса. Ограничение может касаться только одного API-метода, конкретного пользователя или определенного типа операций. Другие страницы и функции при этом могут продолжать работать.
Почему возникает ошибка 429?
Основная причина появления HTTP 429 – превышение установленного порога активности. Однако источники такого превышения могут существенно различаться. Иногда проблема возникает из-за обычного поведения пользователей, иногда – из-за программных ошибок, автоматизированных инструментов или несоответствия серверных настроек реальным условиям работы.
Механизмы ограничения могут действовать на нескольких уровнях одновременно. Например, CDN контролирует трафик до его поступления на сервер, веб-сервер применяет собственные правила, а API дополнительно ограничивает использование отдельных методов. Поэтому для правильной диагностики необходимо установить конкретный компонент, который возвращает ошибку.
Слишком много запросов от одного пользователя или IP
Одна из наиболее распространенных причин – превышение лимита, установленного для конкретного IP-адреса или пользовательской сессии. Такие правила используются для защиты форм авторизации, поиска, личных кабинетов и других функций, которые могут создавать значительную нагрузку.
Интенсивная активность не обязательно является намеренной. Пользователь может многократно обновлять страницу, повторно нажимать кнопку после задержки ответа или открывать большое количество вкладок. Браузер также может автоматически выполнять фоновые операции: проверять обновления, загружать дополнительные данные или синхронизировать информацию.
Отдельная ситуация возникает, когда несколько человек используют один внешний IP-адрес. Это характерно для корпоративных сетей, публичного Wi-Fi и подключений с технологией CGNAT. Если сервер учитывает только IP, активность разных пользователей может суммироваться. В результате ограничение срабатывает даже для человека, который лично не выполнял чрезмерного количества операций.
Для администратора важно проверить, по какому параметру система идентифицирует клиента. IP-адрес не всегда позволяет корректно отделить одного пользователя от другого, поэтому для авторизованных сервисов иногда целесообразнее применять лимиты на уровне учетных записей или токенов.
Ограничения API и rate limiting
Многие публичные и коммерческие API используют ограничения частоты обращений для распределения ресурсов между клиентами. Поставщик сервиса может устанавливать максимальное количество операций в секунду, минуту, час или другой период. Дополнительно могут действовать квоты на суточное использование, параллельные соединения или отдельные методы.
Например, приложение синхронизирует остатки товаров, цены и заказы с внешней платформой. Если во время синхронизации оно одновременно отправляет сотни обращений, API может вернуть 429 для части операций. Интеграция при этом не обязательно полностью прекращает работу: успешные ответы могут чередоваться с отклоненными.
Важно различать ограничения скорости и общие квоты. Rate limiting обычно контролирует интенсивность в течение короткого интервала, тогда как квота может определять общий объем использования сервиса за день или месяц. В зависимости от реализации превышение обоих типов ограничений может сопровождаться HTTP 429, хотя правила восстановления доступа будут отличаться.
Некоторые API возвращают дополнительные заголовки с информацией об установленном лимите, остатке доступных операций и времени его обновления. Названия и формат таких заголовков зависят от конкретного сервиса. Поэтому при интеграции необходимо проверять официальную документацию платформы.
Если программа автоматически повторяет неудачную операцию без задержки, проблема может повторяться после каждого восстановления доступа. Такое поведение создает дополнительную нагрузку и мешает системе вернуться к нормальному режиму.
Чрезмерная нагрузка на сервер
Резкое увеличение количества посетителей или одновременных операций может активировать защитные механизмы инфраструктуры. Такое происходит во время рекламных кампаний, сезонных распродаж, публикации популярных материалов или других событий, которые вызывают пиковый трафик.
При этом необходимо различать высокую нагрузку и превышение установленного лимита. Само по себе исчерпание оперативной памяти или процессорных ресурсов не означает, что сервер обязательно вернет 429. При таких обстоятельствах могут возникать задержки, тайм-ауты или ошибки класса 5xx. Код 429 появляется тогда, когда соответствующий компонент применяет политику ограничения интенсивности обращений.
Например, балансировщик нагрузки или защитный сервис может ограничивать поток обращений к ресурсоемкому URL, чтобы предотвратить перегрузку серверной части. Если установленные пороги слишком низкие, даже легитимный всплеск посещаемости будет приводить к блокировке части пользователей.
Недостаточные серверные ресурсы могут косвенно усиливать проблему. Если приложение медленно обрабатывает операции, увеличивается количество одновременных подключений, а клиенты могут повторять попытки из-за задержек. Поэтому оценивать ситуацию необходимо комплексно: анализировать процессорную нагрузку, использование памяти, количество активных соединений, время ответа и статистику срабатываний ограничительных правил.
Работа ботов и автоматизированных скриптов
Автоматизированные инструменты могут генерировать значительно более интенсивный трафик, чем обычные посетители. К ним относятся поисковые краулеры, парсеры, системы мониторинга, интеграционные скрипты, инструменты тестирования и программы, которые регулярно проверяют изменения на сайте.
Не весь автоматизированный трафик является нежелательным. Поисковые системы сканируют страницы для индексации, сервисы мониторинга проверяют доступность ресурсов, а внешние интеграции обеспечивают обмен данными. Проблема возникает тогда, когда частота таких обращений превышает установленные правила.
Например, парсер может последовательно открывать тысячи товарных страниц без пауз, а скрипт мониторинга – проверять один URL слишком часто. В серверных журналах такая активность обычно проявляется большим количеством однотипных обращений, короткими интервалами между ними или повторяющимися шаблонами URL.
Особого внимания требуют автоматизированные попытки авторизации и подбора учетных данных. Для таких сценариев rate limiting является важным защитным инструментом, который снижает скорость перебора паролей. Однако HTTP 429 сам по себе не доказывает наличие кибератаки: для такого вывода необходим анализ характера трафика.
Неправильная настройка кеширования или программного обеспечения
Источником чрезмерного количества обращений иногда становится сам сайт. Ошибки в JavaScript, некорректно реализованные фоновые процессы, повторные AJAX-операции или неудачные настройки плагинов могут создавать постоянный поток запросов даже при небольшом количестве посетителей.
Например, программный компонент может повторно вызывать API после каждого обновления интерфейса. Если изменение состояния страницы запускает новый вызов, а полученный ответ снова изменяет это состояние, возникает цикл. В результате один пользователь способен создавать десятки или сотни лишних обращений в течение короткого времени.
Подобные проблемы встречаются в фоновых задачах CMS. Некорректно настроенный планировщик может запускать одинаковые процессы параллельно, а модуль синхронизации – многократно повторять операции после неудачного выполнения. Для WordPress стоит отдельно проверять работу WP-Cron, AJAX-обработчиков, REST API и установленных расширений.
Отсутствие эффективного кеширования также может увеличивать количество обращений к серверной части. Если браузер или промежуточный кеш не использует уже полученные ресурсы, приложение вынуждено повторно обращаться к серверу. Это не обязательно непосредственно вызывает 429, но при определенных условиях ускоряет достижение установленных лимитов.
При этом кеширование необходимо настраивать выборочно. Статические файлы и публичные данные часто можно сохранять в кеше, тогда как персонализированные ответы, административные операции и конфиденциальная информация требуют отдельных правил.
Как найти причину ошибки 429?
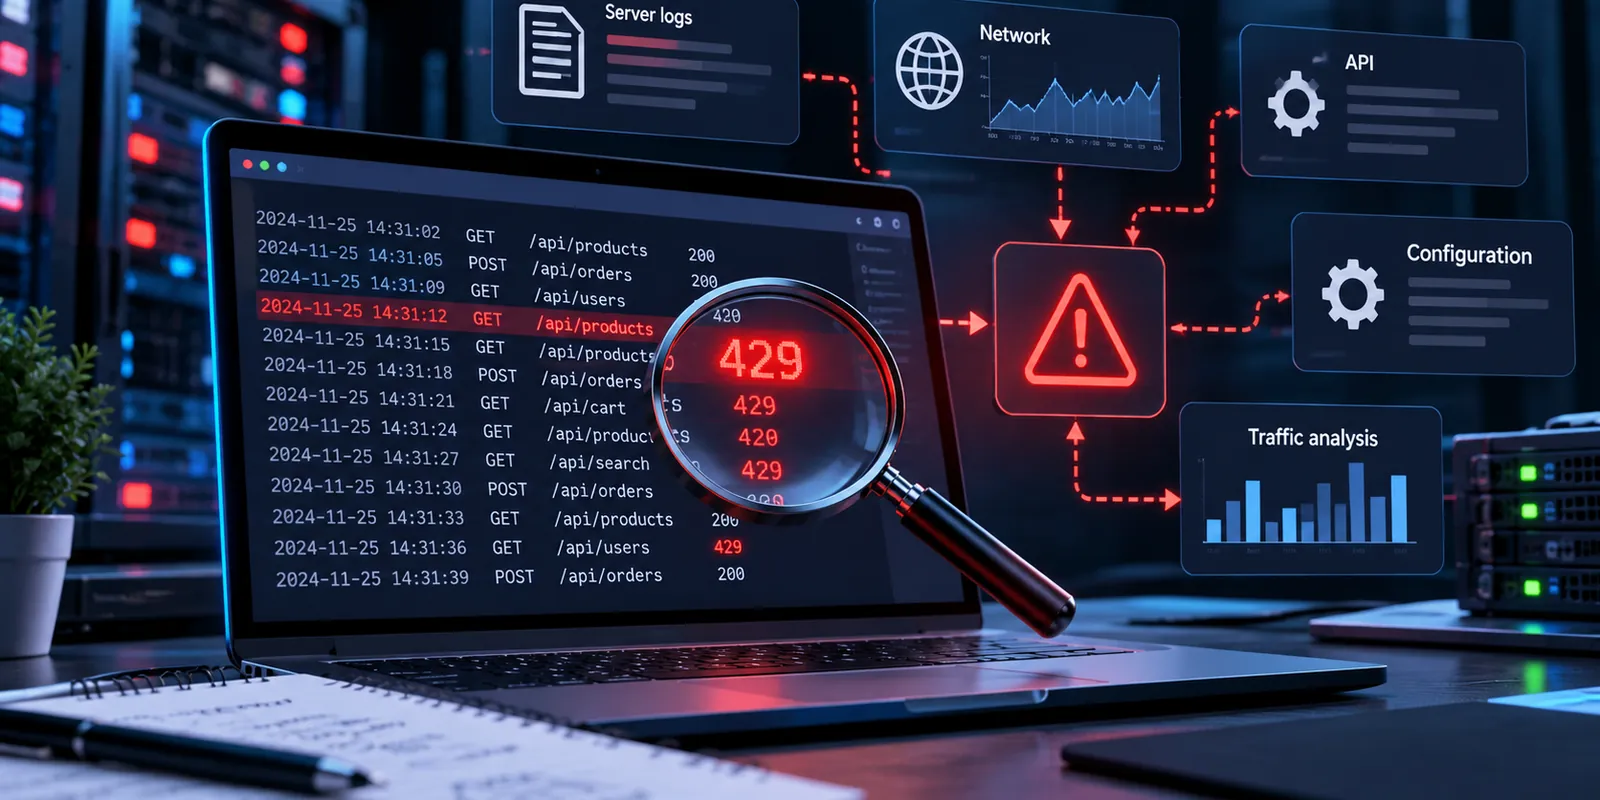
Диагностику стоит начинать с определения масштаба проблемы. Прежде всего необходимо выяснить, возникает ли ошибка у всех пользователей, только из определенной сети, при выполнении конкретной операции или после длительного использования сайта. Это поможет понять, применяется ли ограничение к IP-адресу, учетной записи, отдельному URL или всей инфраструктуре.
Если проблема возникает в браузере, стоит открыть инструменты разработчика, перейти на вкладку Network и найти обращение со статусом 429. В деталях можно посмотреть URL, метод HTTP, заголовки ответа, время выполнения и другие параметры. Особенно полезно проверить Retry-After, если сервер передает этот заголовок.
Для API аналогичные данные можно получить через журналы приложения, HTTP-клиент или инструменты тестирования. Важно сохранять не только сообщение об ошибке, но и время ее возникновения, идентификатор операции и информацию об ответе сервера.
Если есть доступ к инфраструктуре, следующий этап – анализ журналов веб-сервера, прокси, CDN, WAF и самого приложения. Необходимо учитывать, что ограничение может срабатывать еще до передачи запроса на основной сервер. В таком случае в журналах веб-сервера соответствующей записи может не быть.
Для системной проверки целесообразно использовать следующую последовательность действий:
- Зафиксировать условия появления ошибки. Определить точное время, URL, тип операции, IP-адрес или идентификатор клиента. Проверить, возникает ли проблема постоянно или только во время пиковой нагрузки.
- Посмотреть HTTP-ответ. Проверить статус, Retry-After и другие доступные заголовки, которые могут содержать информацию о лимитах или компоненте, обработавшем запрос.
- Проанализировать журналы. Найти записи за соответствующий промежуток времени, оценить частоту обращений, повторяющиеся URL, источники трафика и коды ответов.
- Проверить настройки ограничений. Изучить правила rate limiting на уровне CDN, WAF, прокси, веб-сервера, приложения и внешних API.
- Исследовать автоматизированные процессы. Проверить фоновые задачи, плагины, скрипты, интеграции, системы мониторинга и поведение ботов.
- Сопоставить результаты с нагрузкой. Оценить использование CPU, оперативной памяти, активность базы данных, количество одновременных подключений и время ответа сервера.
После выполнения этих шагов можно сузить круг возможных причин и определить, нужно ли изменять поведение клиента, оптимизировать приложение или корректировать серверные правила.
Для анализа Nginx полезными могут быть access log и error log. В случае Apache также используются журналы доступа и ошибок. Однако стандартный формат логирования не всегда содержит всю информацию, необходимую для определения конкретного правила rate limiting. Иногда требуется дополнительно настроить журналирование или просмотреть диагностические данные защитного сервиса.
Во время проверки важно правильно определять реальный IP-адрес клиента. Если перед веб-сервером работает обратный прокси или CDN, в журналах может отображаться адрес промежуточного сервера. Для получения настоящего адреса используются специальные заголовки и настройки доверенных прокси. Доверять произвольно переданному клиентом заголовку X-Forwarded-For опасно, поскольку его значение может быть подделано.
Отдельно необходимо исследовать временную закономерность. Если ошибка появляется через одинаковые интервалы, это может указывать на работу планировщика или регулярного скрипта. Если проблема совпадает с рекламной активностью или резким ростом посещаемости, стоит проверить правила защиты от пиковой нагрузки.
Приведенная таблица поможет быстрее определить направление диагностики в зависимости от характера проблемы.
| Признак | Возможная причина | Что проверить |
|---|---|---|
| 429 возникает только у одного пользователя | Лимит по IP, сессии или учетной записи | Идентификатор клиента, частоту операций, правила блокировки |
| Ошибка появляется при работе с API | Превышение квоты или частотного ограничения | Документацию API, заголовки ответа, количество вызовов |
| Проблема возникает во время пикового трафика | Срабатывание защитных правил на фоне роста нагрузки | Статистику посещаемости, ресурсы сервера, настройки CDN и WAF |
| 429 повторяется через одинаковые интервалы | Фоновая задача или автоматизированный процесс | Планировщики, интеграции, журналы выполнения скриптов |
| После обновления сайта резко выросло количество обращений | Ошибка в коде или поведении плагина | Последние изменения, JavaScript, AJAX, REST API, фоновые процессы |
| Ошибка есть в CDN, но отсутствует в логах веб-сервера | Ограничение срабатывает на промежуточном уровне | Правила CDN, WAF, журналы защиты и идентификаторы событий |
Эти признаки помогают сформировать гипотезу, но не заменяют анализ фактических данных. Один и тот же код ответа может возникать из-за разных правил, а несколько механизмов ограничения способны работать одновременно.
Как исправить ошибку 429 Too Many Requests?
Способ устранения проблемы зависит от того, кто управляет источником интенсивного трафика и на каком уровне срабатывает ограничение. Для обычного посетителя решение часто заключается в ожидании и прекращении повторных попыток. Для разработчика API-интеграции – в изменении алгоритма взаимодействия с сервисом. Для администратора сайта – в проверке правил rate limiting, программных компонентов и нагрузки.
Если сообщение 429 too many requests появилось при просмотре сайта, сначала стоит прекратить многократное обновление страницы. Частые повторные попытки могут продолжать превышать лимит, особенно если система использует скользящее временное окно или учитывает каждое новое обращение.
Если сервер передает Retry-After, необходимо соблюдать указанную паузу. При отсутствии такого заголовка можно подождать некоторое время и повторить действие. Продолжительность ожидания зависит от конфигурации конкретного сервиса, поэтому универсального интервала не существует.
Для владельцев сайтов и разработчиков подход должен быть более системным. Прежде всего необходимо определить, являются ли текущие ограничения обоснованными. Если они защищают авторизацию от автоматизированного перебора паролей, простое увеличение допустимой частоты может ослабить безопасность.
Оптимизация частоты обращений. Наиболее эффективное решение во многих случаях – устранить ненужные операции. Например, поисковое поле не обязательно должно обращаться к серверу после каждого введенного символа. Механизм debounce позволяет запускать поиск после короткой паузы при вводе, а throttle – ограничивать частоту вызовов функции.
Для API-интеграций целесообразно применять очереди задач, ограничение параллельности и контроль скорости выполнения. Вместо одновременной отправки большого количества операций приложение может обрабатывать их небольшими группами с учетом установленных квот.
Правильная реализация повторных попыток. Если сервер возвращает 429, клиент не должен непрерывно повторять одну и ту же операцию. Для автоматизированных систем используется exponential backoff – алгоритм, при котором пауза между повторными попытками постепенно увеличивается. Например, после первой неудачной попытки клиент может подождать одну секунду, после следующей – две, затем четыре. Это лишь иллюстрация принципа, а не универсальная схема для всех API.
К задержкам часто добавляют случайный компонент, известный как jitter. Он помогает избегать ситуаций, когда большое количество клиентов одновременно повторяет обращения после одинаковой паузы. Если API передает Retry-After или другие правила восстановления, их необходимо учитывать в алгоритме.
Повторять операции также необходимо с учетом их идемпотентности. Например, автоматическое повторение операции создания заказа или платежа без соответствующих механизмов защиты может привести к дублированию действий. Поэтому политика повторных попыток должна учитывать HTTP-метод, тип операции и возможность безопасного повторного выполнения.
Настройка кеширования. Кеширование помогает сократить количество повторных обращений к серверной части и уменьшить расход ресурсов. Для статических файлов можно использовать браузерный кеш и CDN. Для публичных данных API – кеширование ответов с соответствующим сроком актуальности. Для динамических страниц – серверное кеширование там, где это совместимо с логикой приложения.
При этом кеш не является универсальным решением. Если 429 генерируется на уровне CDN до обращения к основному серверу, оптимизация серверного кеша может не повлиять на конкретное ограничение. Точно так же кеширование не исправит бесконечный цикл в JavaScript, если браузер продолжает отправлять новые операции.
Корректировка серверных лимитов. После анализа реального трафика можно изменить допустимую интенсивность обращений, продолжительность окна учета или правила для отдельных маршрутов. Например, страница публичного каталога и форма входа в административную панель не обязательно должны иметь одинаковые ограничения.
В Nginx для контроля частоты используется, в частности, модуль ngx\_http\_limit\_req\_module. Он позволяет задавать зоны учета, скорость обработки и параметры кратковременных всплесков. Детали конфигурации описаны в официальной документации Nginx.
Важная техническая особенность: стандартный код ответа для отклоненных запросов в этом модуле – 503, если администратор не настроил другое значение. Для возврата именно 429 используется директива limit\_req\_status 429. Поэтому наличие rate limiting не гарантирует, что сервер автоматически будет возвращать HTTP 429.
Проверка программного обеспечения. Если проблему вызывают плагины, фоновые задачи или ошибки в коде, необходимо устранить лишние вызовы. Целесообразно проверить последние обновления CMS, измененные компоненты, повторяющиеся AJAX-операции, планировщики и интеграции с внешними сервисами.
Для WordPress отдельного внимания требуют расширения, которые регулярно взаимодействуют с REST API или admin-ajax.php. При большом количестве посетителей или некорректных настройках они могут создавать значительный поток фоновых операций. При этом не стоит автоматически считать эти механизмы причиной проблемы без подтверждения в журналах.
Оценка ресурсов инфраструктуры. Если ограничения регулярно срабатывают во время нормального пикового трафика, необходимо проверить, соответствует ли текущая конфигурация фактическим потребностям сайта. Оптимизация базы данных, настройка кеширования или увеличение доступных вычислительных ресурсов могут помочь снизить нагрузку.
Для проектов, которым необходим контроль над серверной средой, можно рассмотреть VDS/VPS от Hostpark или аренду выделенного сервера в Украине. Выбор решения зависит от нагрузки, архитектуры приложения и необходимых ресурсов. При этом переход на другой сервер не устранит 429, если причиной является фиксированная квота внешнего API, правило WAF или программная ошибка.
Как отличить 429 от других ошибок сервера?
HTTP-коды состояния помогают определить характер проблемы при взаимодействии клиента с сервером. Однако одинаковые внешние симптомы – страница не открывается, данные не загружаются или функция перестает работать – могут сопровождаться разными ответами.
Ошибка 429 относится к классу 4xx и указывает на превышение допустимого количества обращений. При этом другие коды этого класса могут свидетельствовать о некорректном формате запроса, запрете доступа или отсутствии ресурса. Коды 5xx обычно сообщают о проблемах на стороне сервера или промежуточного компонента.
Ниже приведено сравнение наиболее распространенных HTTP-кодов, которые могут встречаться при диагностике недоступности сайта.
| HTTP-код | Значение | Основное отличие от 429 |
|---|---|---|
| 400 Bad Request | Сервер не может или не будет обрабатывать запрос из-за ошибки, которую воспринимает как клиентскую | Проблема связана с некорректным запросом, а не обязательно с его частотой |
| 403 Forbidden | Сервер понял запрос, но отказывается его выполнять | Доступ запрещен, однако причина не обязательно связана с превышением лимита |
| 404 Not Found | Сервер не нашел соответствующий ресурс или не желает раскрывать его существование | Проблема касается доступности конкретного ресурса по адресу |
| 429 Too Many Requests | Клиент превысил допустимую интенсивность обращений | Ограничение связано именно с частотой или количеством операций |
| 500 Internal Server Error | На сервере возникла непредвиденная ситуация, которая помешала выполнению запроса | Указывает на внутреннюю проблему обработки, а не на установленный частотный лимит |
| 502 Bad Gateway | Шлюз или прокси получил некорректный ответ от сервера, к которому обращался | Проблема возникает при взаимодействии между серверными компонентами |
| 503 Service Unavailable | Сервер временно не может обработать запрос, например из-за перегрузки или технического обслуживания | Сообщает о временной недоступности обслуживания, а не обязательно о превышении клиентского лимита |
Особенно важно различать 429 и 503. Оба кода могут появляться во время интенсивного трафика, но имеют разное значение. HTTP 429 сообщает о чрезмерной активности клиента в соответствии с установленными правилами. HTTP 503 указывает, что сервер временно не может обработать запрос. При этом конкретная реализация защитного механизма может использовать 503 вместо 429.
Код 403 также иногда путают с 429, поскольку оба могут появляться после срабатывания системы безопасности. Например, WAF может вернуть 403, если считает запрос подозрительным, или 429, если превышен частотный порог. Выбор статуса зависит от настроек защитного компонента.
Отдельно стоит учитывать, что Retry-After может использоваться не только вместе с 429, но и с другими статусами, в частности 503. Поэтому наличие этого заголовка само по себе не определяет тип проблемы.
Для точной диагностики необходимо анализировать фактический HTTP-статус, заголовки, журналы и конфигурацию инфраструктуры. Текст сообщения, который видит пользователь в браузере, не всегда содержит достаточно информации о первопричине.
Как предотвратить появление ошибки 429 в будущем?
Профилактика HTTP 429 предусматривает сбалансированную настройку ограничений и контроль фактической нагрузки. Задача заключается не в том, чтобы полностью отключить rate limiting, а в том, чтобы защита не препятствовала нормальной работе пользователей и одновременно сдерживала чрезмерную автоматизированную активность.
Прежде всего необходимо определить, какие операции создают наибольшую нагрузку. Для одного сайта это могут быть поисковые запросы к базе данных, для другого – авторизация, API-интеграции, фоновые задачи или массовая загрузка динамических страниц.
Правила ограничения желательно устанавливать в соответствии с назначением конкретных функций. Например, для формы входа могут быть оправданы более строгие ограничения, чем для просмотра публичного каталога. Для авторизованных API-клиентов можно применять индивидуальные квоты, а для ресурсоемких операций – дополнительный контроль параллельного выполнения.
При выборе алгоритма rate limiting необходимо учитывать характер трафика. Фиксированное временное окно просто в реализации, но может допускать кратковременные всплески на границе двух интервалов. Скользящее окно точнее контролирует активность в течение заданного периода. Алгоритмы token bucket и leaky bucket используются для регулирования скорости с возможностью управления кратковременными всплесками или выравниванием потока операций.
Универсально лучшего алгоритма нет. Выбор зависит от требований приложения, допустимой задержки, ожидаемой неравномерности трафика и возможностей инфраструктуры.
Для долгосрочной стабильности стоит внедрить несколько практических мер:
- Контролировать интенсивность трафика. Отслеживать количество запросов, долю ответов 429, источники активности и наиболее нагруженные URL.
- Настраивать лимиты для разных операций. Использовать отдельные правила для авторизации, API, публичных страниц и ресурсоемких функций.
- Оптимизировать работу приложения. Устранять лишние AJAX-вызовы, бесконечные циклы, дублирование фоновых задач и неконтролируемые повторные попытки.
- Использовать кеширование там, где это уместно. Уменьшать повторную загрузку статических ресурсов и публичных данных без нарушения актуальности и конфиденциальности информации.
- Контролировать автоматизированный трафик. Анализировать поведение ботов, парсеров, краулеров и интеграций, не блокируя без необходимости легитимные сервисы.
- Правильно обрабатывать ответы API. Учитывать квоты, Retry-After, использовать очереди и алгоритмы повторных попыток с постепенным увеличением пауз.
- Регулярно пересматривать конфигурацию. Корректировать ограничения после изменений посещаемости, функциональности сайта или архитектуры инфраструктуры.
Такие меры помогают уменьшить количество ошибочных блокировок и поддерживать предсказуемую работу сервиса. Особенно важно регулярно пересматривать настройки после запуска новых функций, интеграций или рекламных кампаний, поскольку характер нагрузки со временем меняется.
Для API целесообразно предусмотреть централизованный механизм управления частотой операций. Если несколько процессов используют один ключ доступа, каждый из них не должен самостоятельно расходовать всю доступную квоту. Общая очередь или координатор позволяет контролировать общую интенсивность и избегать конкуренции между компонентами.
В распределенных системах также необходимо учитывать, где именно хранятся счетчики rate limiting. Если каждый сервер применяет собственный независимый лимит, поведение системы может зависеть от того, на какой узел попадает клиент. Для согласованного контроля иногда используют централизованное хранилище счетчиков или механизмы балансировщика либо API-шлюза.
Еще одно важное направление – мониторинг. Стоит отслеживать не только общее количество ответов 429, но и долю отклоненных операций для отдельных маршрутов, клиентов и временных интервалов. Резкое увеличение этого показателя может свидетельствовать об изменении поведения ботов, ошибке после обновления или несоответствии текущих правил реальному трафику.
Для критически важных сервисов полезно настроить автоматические уведомления, если количество ответов 429 превышает обычный уровень. При этом пороги уведомлений желательно определять на основе исторических данных, чтобы система не реагировала на каждое незначительное колебание.
Не менее важно тестировать конфигурацию перед внедрением. Нагрузочное тестирование помогает проверить, как ведет себя приложение во время кратковременных всплесков, правильно ли возвращаются HTTP-статусы и восстанавливается ли нормальная обработка после завершения ограничительного периода. Такие проверки необходимо проводить контролируемо, в согласованных условиях и с учетом допустимой нагрузки на инфраструктуру.
Отдельного внимания требует взаимодействие с поисковыми роботами. Если поисковый краулер регулярно получает 429, это может затруднять сканирование ресурса. Не следует без проверки предоставлять неограниченный доступ любому клиенту, который называет себя поисковым ботом: User-Agent можно подделать. Для проверки легитимности краулеров необходимо использовать методы, рекомендованные соответствующими поисковыми системами.
Для сайтов на WordPress профилактика также включает контроль установленных плагинов, регулярную проверку фоновых процессов, оптимизацию работы базы данных и корректную настройку кеширования. Если несколько расширений выполняют похожие функции или одновременно обращаются к внешним API, целесообразно проверить возможность сокращения дублирующихся операций.
В конечном счете эффективная защита основывается на балансе. Слишком слабые ограничения могут не сдерживать нежелательную активность, а слишком строгие – блокировать реальных посетителей и нарушать работу интеграций. Регулярный анализ трафика позволяет поддерживать этот баланс без необоснованного увеличения лимитов.
Вывод
429 Too Many Requests – это HTTP-ошибка, которая возникает после превышения установленной частоты или количества обращений к серверу или API. Чаще всего она является результатом работы механизма rate limiting, предназначенного для контроля нагрузки и защиты инфраструктуры. Сам по себе код 429 не означает критической неисправности сервера, хотя может свидетельствовать о проблемах с конфигурацией, программной логикой или характером трафика.
Чтобы исправить ошибку, прежде всего необходимо определить источник чрезмерной активности, проверить HTTP-заголовки, проанализировать журналы и выяснить, какой компонент применяет ограничение. После этого можно оптимизировать работу приложения, сократить лишние операции, настроить кеширование или пересмотреть правила rate limiting. Простое увеличение допустимого количества запросов без анализа причины не всегда решает проблему и иногда ослабляет защиту.
Если HTTP 429 регулярно возникает на сайте, стоит проверить не только программное обеспечение, но и конфигурацию серверной инфраструктуры. Hostpark предлагает VDS/VPS и выделенные серверы для размещения веб-проектов с различными требованиями к ресурсам. Специалисты Hostpark помогут подобрать подходящее серверное решение с учетом потребностей проекта. Возможность дополнительных работ по настройке приложения или его защитных механизмов согласовывается отдельно.