
Актуализировано 10.09.2026. В статье уточнена разница между SSL и современным TLS, обновлено описание индикаторов безопасности в браузерах и механизма TLS 1.3, исправлена информация о DV, OV, EV, Wildcard и SAN-сертификатах. Добавлены актуальное ограничение срока действия публичных TLS-сертификатов до 200 дней, рекомендации по автоматическому продлению, точные объяснения влияния HTTPS на SEO, требования GDPR и PCI DSS, а также границы защиты от фишинга и кибератак.
С переходом большинства сайтов на HTTPS вопрос «что такое SSL» стал базовым для любого владельца веб-ресурса. Если сайт работает только через незашифрованный HTTP, данные между браузером и сервером могут быть прочитаны или изменены тем, у кого есть возможность перехватить сетевой трафик. Под угрозой оказываются пароли, адреса электронной почты, данные форм, идентификаторы сеансов и другая конфиденциальная информация.
После корректной настройки сертификата соединение осуществляется через HTTPS, а трафик защищается протоколом TLS. Однако важно правильно понимать эту защиту: HTTPS подтверждает, что браузер установил зашифрованный канал с сервером для указанного домена, но сам по себе не гарантирует добросовестность владельца ресурса, отсутствие вредоносного кода или безопасность покупки. Именно поэтому браузеры постепенно отказываются от замка как символа «надежного сайта». Например, начиная с Chrome 117, Google заменил его нейтральным значком настроек сайта, поскольку пользователи ошибочно воспринимали замок как знак абсолютного доверия. Это объясняется в официальной публикации команды Chromium.
Для интернет-магазинов, форм сбора заявок, личных кабинетов, API и онлайн-платежей TLS-сертификат является обязательной составляющей нормальной работы. Он защищает данные во время передачи, помогает избегать предупреждений браузера и обеспечивает техническую основу для современных веб-протоколов. При этом его необходимо сочетать с обновлением программного обеспечения, контролем доступа, резервным копированием, мониторингом и защитой самого сервера.
Что такое SSL-сертификат?
SSL-сертификат – это распространенное бытовое название цифрового сертификата, который сервер предоставляет браузеру для установления защищенного HTTPS-соединения. Сертификат связывает доменное имя с открытым криптографическим ключом и содержит сведения об издателе, владельце или домене, сроке действия и разрешенных способах использования ключа. Закрытый ключ не входит в сертификат и должен оставаться защищенным на сервере или в специализированном хранилище ключей.
Термин SSL сохранился исторически, но сам протокол Secure Sockets Layer устарел и больше не должен использоваться. Современный HTTPS работает на основе TLS – Transport Layer Security. Поэтому технически точнее говорить «TLS-сертификат», хотя названия «SSL-сертификат» и «SSL/TLS-сертификат» остаются понятными и широко употребляемыми.
Во время подключения браузер проверяет, подписан ли сертификат доверенным центром сертификации, соответствует ли он домену, не истек ли срок его действия и правильно ли сервер передает промежуточные сертификаты. После успешной проверки стороны согласовывают криптографические параметры и создают сеансовые ключи. Они обеспечивают конфиденциальность и целостность данных в пределах соединения.
Сертификат не хранит и не передает пароли пользователей, а также не шифрует файлы на диске. Его задача – помочь аутентифицировать сервер и безопасно установить канал связи. Если данные после получения хранятся в незащищенной базе, обрабатываются уязвимым приложением или передаются дальше по незашифрованному внутреннему каналу, сам TLS-сертификат эти риски не устраняет.
Разновидности SSL-сертификатов
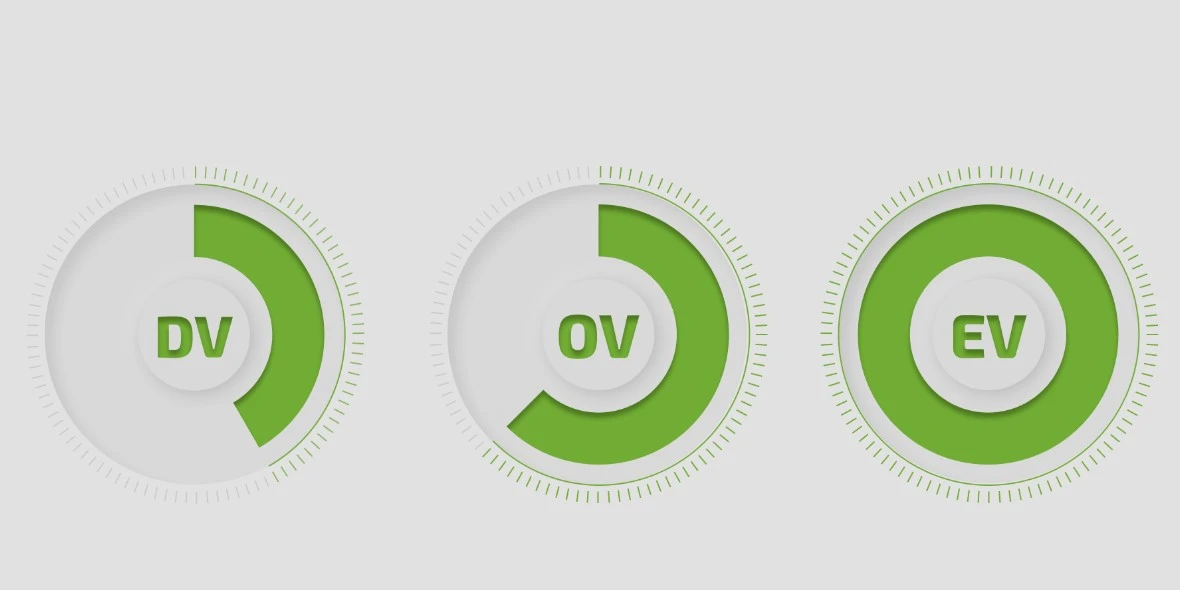
Сертификаты отличаются способом проверки заявителя и набором доменных имен, которые они защищают. При этом уровень шифрования не становится автоматически сильнее только из-за более дорогого типа проверки: DV, OV и EV могут использовать одинаковые современные алгоритмы. Разница прежде всего заключается в том, какую информацию центр сертификации проверил перед выпуском сертификата.
- DV – Domain Validation. Центр сертификации проверяет контроль заявителя над доменом, например с помощью DNS-записи, специального файла или разрешенного адреса электронной почты. Это быстрый вариант для блогов, корпоративных сайтов, лендингов и многих интернет-магазинов. DV обеспечивает шифрование, но не подтверждает юридическое лицо владельца сайта.
- OV – Organization Validation. Помимо контроля над доменом, центр сертификации проверяет существование организации и отдельные регистрационные и контактные данные. OV уместен, когда компании важно, чтобы проверенные сведения о ней были связаны с сертификатом. Однако пользователю обычно необходимо открыть подробную информацию о сертификате, чтобы увидеть эти данные.
- EV – Extended Validation. Предусматривает расширенную проверку организации в соответствии со специальными правилами центров сертификации и браузерной экосистемы. Современные браузеры больше не выделяют EV-сайты зеленой адресной строкой или названием компании в основной части адресной строки, поэтому EV следует выбирать из-за необходимости углубленной идентификации, а не ради визуального значка.
- Сертификат для одного домена. Защищает конкретное имя, указанное в полях сертификата, например example.com. Следует проверить, включена ли также версия www.example.com: технически это другое имя, которое при необходимости должно быть добавлено отдельно.
- Multi-domain или SAN-сертификат. Содержит несколько разных имен в расширении Subject Alternative Name. В одном сертификате можно объединить отдельные домены и поддомены, если это допускает продукт центра сертификации. Такой подход упрощает администрирование, но требует продуманного продления: проблема с одним общим сертификатом может одновременно затронуть несколько ресурсов.
- Wildcard-сертификат. Имя вида *.example.com покрывает поддомены одного уровня, включая blog.example.com и shop.example.com, но не a.blog.example.com. Корневой домен example.com также не покрывается самим шаблоном автоматически – его необходимо отдельно включить в SAN. Wildcard удобен для динамической структуры поддоменов, однако компрометация общего закрытого ключа создает риск для всех использующих его сервисов.
Для большинства небольших сайтов достаточно автоматизированного DV-сертификата. OV или EV не делают шифрование «сильнее», но могут потребоваться из-за внутренней политики, договорных требований или необходимости подтвердить данные юридического лица. Если проект имеет много доменов или поддоменов, выбор между отдельными сертификатами, SAN и Wildcard необходимо делать с учетом не только цены, но и разграничения закрытых ключей, автоматизации и последствий возможной компрометации.
Проверка действительности SSL-сертификата
Перед вводом пароля, платежных данных или другой чувствительной информации необходимо проверить не только наличие HTTPS, но и правильность домена. Адрес должен начинаться с https://, однако интерфейс безопасности отличается в зависимости от браузера. В Chrome вместо традиционного замка используется значок настроек сайта. В других браузерах может оставаться замок или применяться другой индикатор. Нажатие на него открывает сведения о защите соединения и разрешениях страницы.
В подробной информации о сертификате следует проверить домен, издателя и срок действия. Особенно важно внимательно прочитать сам адрес: сертификат может быть полностью действительным, но выданным для похожего мошеннического домена. Например, лишняя буква, дефис или другая доменная зона могут указывать на фишинговую копию. HTTPS подтверждает защищенное соединение с открытым доменом, а не то, что этот домен принадлежит ожидаемому бренду.
Браузер показывает блокирующее предупреждение, если сертификат просрочен, еще не вступил в силу, не соответствует имени хоста, имеет недоверенную цепочку или сервер настроен неправильно. Игнорировать такое предупреждение во время авторизации или оплаты не следует. Для внутренних корпоративных систем могут использоваться частные центры сертификации, но их корневой сертификат должен быть безопасно установлен администратором в доверенное хранилище устройства.
Владельцу сайта следует дополнительно проверять полную цепочку сертификации, поддерживаемые версии TLS, наборы шифров, настройки перенаправлений и отсутствие mixed content. Эта проблема возникает, когда HTTPS-страница загружает сценарии, стили, изображения или другие ресурсы через HTTP. Активное смешанное содержимое браузеры могут блокировать, а пассивное – автоматически переводить на HTTPS или отмечать как потенциально опасное.
Основные типы и методы шифрования данных
TLS сочетает асимметричную криптографию, цифровые подписи, хеш-функции и быстрое симметричное шифрование. Симметричные алгоритмы используют согласованный секретный ключ для защиты основного потока данных. Они работают быстро и подходят для больших объемов трафика. Асимметричная криптография использует связанные открытый и закрытый ключи и помогает аутентифицировать сервер, проверить цифровую подпись и безопасно сформировать общие секреты.
Распространенное объяснение, согласно которому браузер всегда генерирует готовый симметричный ключ, шифрует его открытым RSA-ключом из сертификата и отправляет серверу, уже не описывает типичный современный сеанс. В TLS 1.3 стороны обычно применяют эфемерный обмен ключами ECDHE или DHE, независимо вычисляют общий секрет и выводят из него сеансовые ключи. Сертификат и закрытый ключ сервера используются для аутентификации и подписания параметров рукопожатия. Такой механизм поддерживает forward secrecy: компрометация долгосрочного закрытого ключа в будущем не должна автоматически раскрыть ранее записанные сеансы.
Как устанавливается TLS-соединение?
Сначала браузер отправляет поддерживаемые параметры, включая версии протокола, криптографические группы, случайные данные и материал для обмена ключами. Сервер выбирает совместимые параметры, отправляет собственный материал обмена, сертификат и криптографическое подтверждение владения соответствующим закрытым ключом. Браузер проверяет домен, подпись, сроки действия и цепочку доверия. После этого обе стороны выводят одинаковые сеансовые ключи и подтверждают, что рукопожатие не было изменено.
Только после успешного рукопожатия начинается защищенный обмен HTTP-данными. Подробная спецификация современного протокола приведена в RFC 8446, определяющем TLS 1.3. Для владельца сайта практический вывод прост: необходимо поддерживать актуальные TLS 1.2 и TLS 1.3, отключать устаревшие SSL и ранние версии TLS, использовать надежные конфигурации и регулярно проверять их после обновлений сервера.
Шифрование при передаче не равно сквозному шифрованию. На веб-сервере, CDN, балансировщике или другой точке завершения TLS данные расшифровываются для обработки. Если затем запрос передается приложению или базе данных, внутренние каналы также необходимо защищать. Отдельно следует применять шифрование данных в хранилищах, управление ключами и принцип минимальных привилегий.
Протокол HTTPS: определение и роль в безопасности сайта
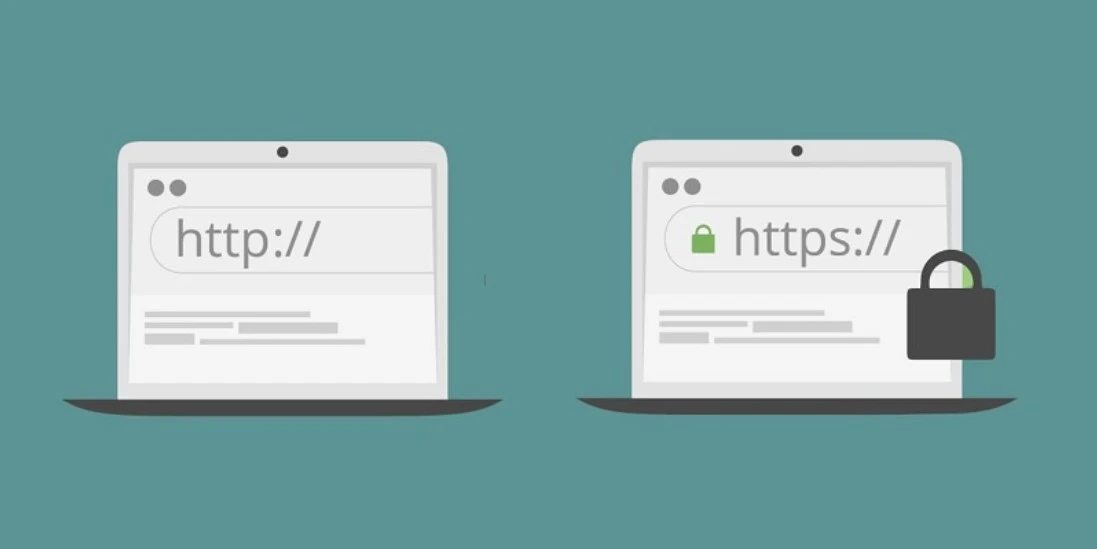
HTTPS – Hypertext Transfer Protocol Secure – это работа протокола HTTP через защищенное TLS-соединение. Он обеспечивает три основные характеристики: конфиденциальность передаваемых данных, контроль их целостности и аутентификацию сервера для домена, указанного в сертификате. Это защищает трафик от пассивного прослушивания и незаметного изменения на пути между клиентом и точкой завершения TLS.
HTTPS необходимо применять ко всему сайту, а не только к странице входа или оплаты. Незащищенная HTTP-страница может быть изменена до того, как пользователь перейдет в защищенный раздел. Постоянное перенаправление с HTTP на HTTPS уменьшает риск случайного использования открытого протокола, а заголовок HSTS после тщательного тестирования может предписать браузеру в дальнейшем обращаться к домену только через HTTPS.
HTTPS также является обязательным условием для многих современных возможностей веб-платформы и новых транспортных протоколов. Однако префикс https:// не проверяет правдивость контента, качество товара или намерения администратора сайта. Фишинговый ресурс может получить DV-сертификат для домена, который контролирует злоумышленник. Поэтому пользователю все равно необходимо проверять написание адреса, источник ссылки и репутацию продавца.
Зачем вашему сайту нужен SSL-сертификат?
TLS-сертификат нужен не для формальной отметки в техническом чек-листе. Он является частью доверенной инфраструктуры сайта, защищает передаваемые данные и позволяет браузеру выявлять подмену сервера или нарушение целостности трафика. Без HTTPS пользователь может увидеть отметку «Не защищено», а часть функций браузера будет работать с ограничениями.
Корректный переход на HTTPS охватывает сертификат, настройки сервера, перенаправления, внутренние URL, canonical-ссылки, sitemap, внешние интеграции, файлы cookie и политики безопасности. Если просто установить сертификат и не обновить остальную конфигурацию, можно получить циклические перенаправления, дубликаты страниц, смешанное содержимое или ошибки в API.
Как TLS защищает персональные данные пользователей?
При использовании обычного HTTP данные передаются без транспортного шифрования. Уязвимыми могут оказаться пароли, адреса электронной почты, ФИО, адреса доставки, содержимое форм и сеансовые cookie. TLS создает защищенный канал: информация шифруется перед передачей и проверяется на целостность во время приема. Посредник в публичной Wi-Fi-сети или на другом участке маршрута не должен иметь возможности прочитать или незаметно изменить содержимое трафика.
Конфиденциальность означает, что содержание обмена недоступно стороннему наблюдателю без сеансовых ключей. Целостность позволяет обнаружить изменение сообщений. Аутентификация сервера помогает браузеру убедиться, что сертификат соответствует открытому домену и ведет к доверенному корневому сертификату. Вместе эти свойства существенно снижают риск перехвата данных во время передачи.
Однако после поступления на сервер информацию необходимо защищать другими средствами. TLS не исправляет чрезмерный сбор данных, ошибки в правах доступа, уязвимости приложения или утечки из базы. Поэтому безопасность персональной информации должна включать минимизацию данных, контроль доступа, журналирование, своевременные обновления, резервные копии и план реагирования на инциденты.
Влияние SSL на доверие и репутацию сайта
Предупреждение браузера о незащищенном или недействительном соединении резко снижает готовность пользователя оставлять контактные данные, входить в личный кабинет или оплачивать заказ. Для бизнеса это означает потерю заявок и репутационные риски. Нормальное HTTPS-соединение сегодня воспринимается не как преимущество, а как минимальный стандарт технического качества.
При этом не следует называть значок браузера доказательством надежности компании. Команда Chromium прямо отмечает, что почти все фишинговые сайты также используют HTTPS. Доверие к бренду формируется совокупностью факторов: правильным адресом, прозрачными контактами, понятными условиями, репутацией, безопасной оплатой, защитой учетных записей и надлежащей реакцией на инциденты. TLS создает необходимую основу, но не заменяет эти элементы.
SSL и соответствие законодательным и нормативным требованиям
Для проектов, работающих с персональными или платежными данными, транспортное шифрование является важной частью соответствия требованиям, но один сертификат не делает систему автоматически соответствующей всем нормативам. Статья 32 GDPR требует применять надлежащие технические и организационные меры с учетом рисков и прямо приводит шифрование среди возможных мер. Регламент не устанавливает универсальное требование «установить SSL», однако незашифрованную передачу персональных данных через открытые сети обычно трудно обосновать как надлежащую защиту.
Для платежной инфраструктуры применяется PCI DSS. Актуальная редакция стандарта 4.0.1 требует защищать данные платежных карт при передаче по открытым публичным сетям с помощью сильной криптографии и безопасных протоколов. Точный объем требований зависит от архитектуры, способа приема платежей и области сертификации. Официальные документы доступны в библиотеке PCI Security Standards Council.
TLS защищает канал, но для соответствия требованиям также могут потребоваться политики доступа, многофакторная аутентификация, управление уязвимостями, журналы, сегментация, установленные сроки хранения данных и юридические основания для их обработки. Владельцам ресурсов, работающих в нескольких юрисдикциях или с чувствительными категориями информации, следует оценивать требования вместе со специалистами по информационной безопасности и праву.
Как SSL-сертификат влияет на позиции в поисковых системах?
Google официально использует HTTPS как сигнал ранжирования, но называет его легким сигналом. Это означает, что сертификат сам по себе не выведет страницу в топ и не компенсирует слабый контент, технические ошибки или отсутствие авторитетности. Первоисточником является публикация Google Search Central HTTPS as a ranking signal.
Не следует утверждать, что показатель отказов или продолжительность сеанса напрямую используются Google как универсальные факторы ранжирования: официального подтверждения такой упрощенной зависимости нет. Практический SEO-эффект HTTPS заключается в техническом сигнале, отсутствии предупреждений браузера, нормальной работе современных функций и сохранении доверия пользователей.
При миграции важно настроить 301-редиректы с каждого HTTP-адреса на соответствующий HTTPS-адрес, обновить canonical, hreflang, sitemap, внутренние ссылки и ресурсы страниц. Нельзя перенаправлять все старые URL только на главную, поскольку это ухудшает индексацию и пользовательский опыт. После перехода следует добавить HTTPS-версию в инструменты для веб-мастеров, проверить журналы обхода и устранить смешанное содержимое.
Роль SSL в защите от кибератак и злоумышленников
TLS противодействует прослушиванию трафика и атакам «посредника», если браузер корректно проверил сертификат, закрытый ключ не был скомпрометирован, а пользователь не проигнорировал предупреждение. Протокол также защищает целостность данных: посторонняя сторона не может незаметно подменить реквизиты, форму входа или сценарий в зашифрованном потоке без нарушения криптографической проверки.
Однако TLS не предотвращает фишинг как явление. Злоумышленник может зарегистрировать похожий домен и получить для него легитимный DV-сертификат. Сертификат подтвердит контроль именно над мошенническим доменом, а не его связь с известным брендом. TLS также не защищает от SQL-инъекций, XSS, вредоносных плагинов, кражи пароля на зараженном устройстве, DDoS-атак или ошибок бизнес-логики.
Полноценная защита требует многоуровневого подхода: своевременных обновлений, минимальных привилегий, многофакторной аутентификации, WAF при необходимости, резервных копий, мониторинга, безопасной разработки и плана реагирования. TLS отвечает за критически важный транспортный уровень и должен быть настроен на каждом участке, где чувствительные данные передаются между системами.
Срок действия сертификатов и автоматическое продление
По состоянию на 10 сентября 2026 года новые публично доверенные серверные TLS-сертификаты, выпущенные 15 марта 2026 года или позднее, могут иметь срок действия не более 200 дней. Это актуальное требование CA/Browser Forum Baseline Requirements. Следующие уже утвержденные этапы предусматривают еще более короткие сроки: не более 100 дней с 15 марта 2027 года и 47 дней с 15 марта 2029 года.
Сокращение сроков делает ручное продление все менее практичным. Надежная конфигурация должна автоматически выпускать, устанавливать и проверять новый сертификат до окончания срока действия текущего, перезагружать необходимые службы и уведомлять администратора об ошибках. Даже если хостинг-провайдер предлагает автоматизацию, следует использовать внешний мониторинг срока действия, поскольку сбой DNS-проверки, изменение прав доступа или ошибка конфигурации могут нарушить продление.
Необходимо контролировать не только конечный сертификат, но и полную цепочку, доменные имена, соответствие закрытого ключа и работу на всех узлах CDN, балансировщиках и резервных серверах. После замены сертификата целесообразно выполнять автоматическую проверку внешнего HTTPS-соединения, а не полагаться только на сообщение об успешном выпуске.
Что необходимо сделать для получения SSL-сертификата?
Получение сертификата состоит из выбора типа, подтверждения контроля над доменом, установки и полного перевода ресурса на HTTPS. Для DV этот процесс часто автоматизируется хостингом или ACME-клиентом. Для OV и EV необходимо дополнительно подготовить сведения об организации и пройти проверку центра сертификации.
- Определите перечень имен. Запишите основной домен, www-версию, все необходимые поддомены и дополнительные домены. Это поможет правильно выбрать сертификат для одного домена, SAN или Wildcard и не оставить отдельный сервис без защиты.
- Выберите уровень проверки и поставщика. Для базового шифрования обычно достаточно бесплатного автоматизированного DV-сертификата. OV или EV следует использовать, если проверенная информация об организации необходима из-за внутренней политики, аудита или договорных условий.
- Создайте закрытый ключ и CSR. Это можно сделать на сервере или в панели управления хостингом. Закрытый ключ нельзя отправлять центру сертификации или посторонним лицам. CSR содержит открытый ключ и информацию для заявки.
- Подтвердите контроль над доменом. Центр сертификации может предложить DNS-запись, HTTP-файл или другой разрешенный метод. Для OV и EV также проводится проверка организации в соответствии с правилами конкретного продукта.
- Установите сертификат и промежуточную цепочку. Сервер должен передавать правильный сертификат для каждого имени и необходимые промежуточные сертификаты. После установки проверьте конфигурацию извне, а не только в панели управления.
- Переведите сайт на HTTPS. Обновите адрес в CMS, внутренние ссылки, API, webhook, canonical, hreflang и sitemap. Настройте точные 301-редиректы с HTTP и устраните смешанное содержимое.
- Усильте конфигурацию. Включите актуальные TLS 1.2 и TLS 1.3, отключите устаревшие SSL и ранние версии TLS, настройте безопасные cookie и после тестирования рассмотрите HSTS. Проверьте также HTTPS на CDN, балансировщике и внутренних соединениях.
- Автоматизируйте продление и мониторинг. Из-за действующего ограничения до 200 дней полагаться на календарное напоминание рискованно. Настройте автоматическое продление, уведомления об ошибках и внешнюю проверку срока действия и доступности сайта.
После запуска необходимо протестировать авторизацию, формы, платежи, загрузку файлов, интеграции и перенаправления на разных устройствах. Если сайт использует несколько серверов, новый сертификат должен своевременно устанавливаться на каждый из них. Хранение резервной копии конфигурации полезно, но копию закрытого ключа необходимо защищать не слабее, чем основной ключ.
Заключение
SSL-сертификат – привычное название современного TLS-сертификата, который помогает браузеру аутентифицировать сервер и установить защищенное HTTPS-соединение. Он обеспечивает конфиденциальность и целостность трафика, защищает от прослушивания и незаметной подмены данных во время передачи. Для любого сайта, особенно для форм, личных кабинетов, API и платежей, HTTPS является базовым требованием.
При этом HTTPS не является признаком абсолютной безопасности сайта. Он не устраняет уязвимости приложения, не останавливает DDoS, не шифрует автоматически базу данных и не гарантирует, что владелец домена не является мошенником. Пользователю необходимо проверять адрес и контекст, а владельцу – выстраивать многоуровневую защиту вокруг TLS.
По состоянию на сентябрь 2026 года особенно важно автоматизировать жизненный цикл сертификатов: максимальный срок новых публичных сертификатов уже сокращен до 200 дней и будет уменьшаться дальше. Правильная стратегия включает автоматический выпуск и продление, внешний мониторинг, современные версии TLS, полный переход на HTTPS и регулярный аудит конфигурации. Именно так сертификат становится не декоративной отметкой, а реальной частью защищенной веб-инфраструктуры.