
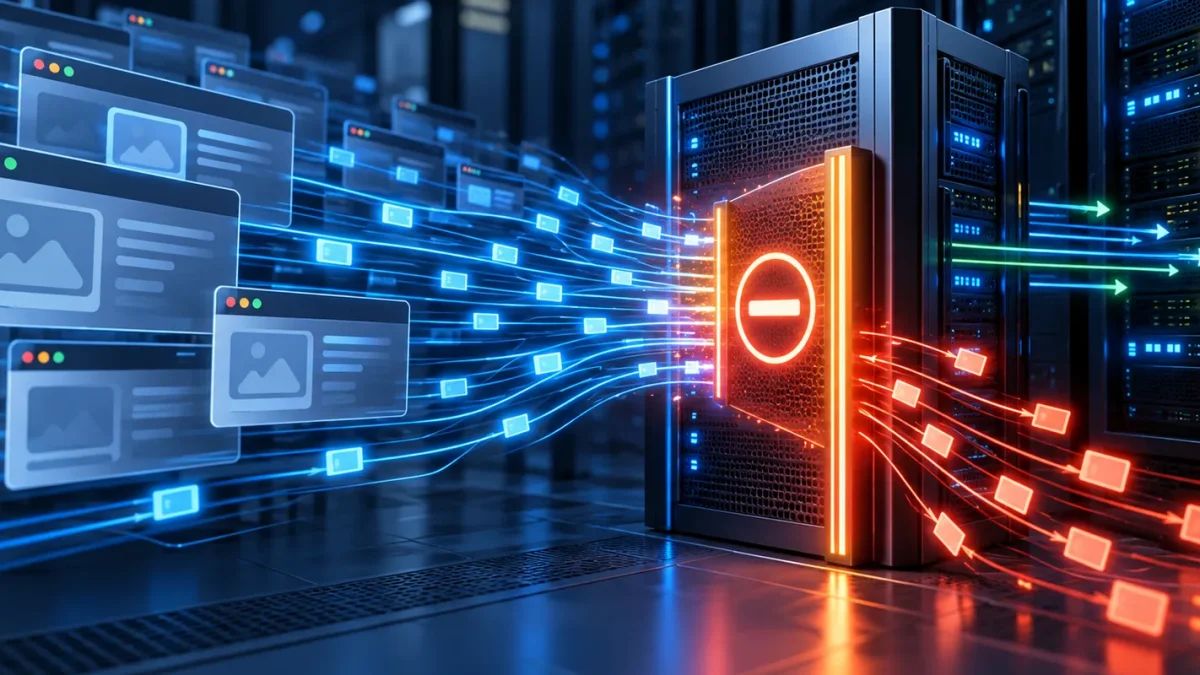
Під час відкриття вебсайту, роботи з адміністративною панеллю або використання API іноді з’являється повідомлення 429 Too Many Requests. Воно означає, що сервер або проміжний компонент інфраструктури обмежив обробку запитів через перевищення встановленого ліміту. Сторінка може тимчасово перестати відкриватися, окремі функції сайту – працювати, а програмна інтеграція – повертати помилку замість очікуваних даних.
HTTP 429 не обов’язково свідчить про несправність обладнання, програмного забезпечення чи недоступність хостингу. Часто це результат роботи механізму захисту, який контролює інтенсивність трафіку та запобігає надмірному навантаженню. Однак надто суворі правила або неправильно налаштовані застосунки можуть призводити до блокування звичайних користувачів.
Щоб усунути error 429, потрібно визначити, який компонент повертає відповідь, що спричинило перевищення ліміту та чи відповідають установлені обмеження реальному навантаженню. Розглянемо причини виникнення помилки, способи діагностики та практичні рішення для власників сайтів, адміністраторів серверів і розробників.
Що означає помилка 429 Too Many Requests?
Помилка 429 – це HTTP-код стану, який повідомляє, що клієнт надіслав надто багато запитів протягом певного часу. Статус належить до класу 4xx і визначений у стандарті RFC 6585.
У технічній документації можна зустріти різні позначення: 429 status code, 429 code або HTTP 429. Усі вони стосуються перевищення допустимої інтенсивності звернень. При цьому стандарт не встановлює універсальної кількості запитів, після якої сервер повинен повертати таку відповідь. Конкретні правила визначаються конфігурацією вебсервера, API, проксі, CDN або іншого компонента інфраструктури.
Для контролю навантаження використовується механізм rate limiting. Він обмежує кількість операцій, які клієнт може виконати протягом установленого інтервалу. Наприклад, система може дозволяти 100 звернень за хвилину для одного облікового запису або обмежувати частоту звернень до конкретного API-методу. Якщо клієнт перевищує допустиме значення, наступні операції можуть відхилятися.
Обмеження можуть застосовуватися за IP-адресою, обліковим записом, API-ключем, токеном авторизації, сесією або комбінацією параметрів. Окремі правила можуть діяти для всього сайту, певних URL, адміністративної панелі чи ресурсомістких функцій.
У деяких випадках відповідь сервера містить HTTP-заголовок Retry-After. Він указує, скільки часу рекомендовано зачекати перед повторною спробою. Значення може передаватися як кількість секунд або як конкретна дата в HTTP-форматі. Наприклад, Retry-After: 60 означає рекомендацію повторити звернення не раніше ніж через 60 секунд.
Водночас Retry-After не є обов’язковим для кожної відповіді 429. Якщо заголовок відсутній, клієнт не отримує точного часу очікування. У такому випадку доцільно використовувати поступове збільшення пауз між повторними спробами та орієнтуватися на документацію сервісу.
Важливо розуміти, що too many requests не завжди означає повне блокування IP-адреси. Обмеження може стосуватися лише одного API-методу, конкретного користувача або певного типу операцій. Інші сторінки й функції при цьому можуть продовжувати працювати.
Чому виникає помилка 429?
Основна причина появи HTTP 429 – перевищення встановленого порога активності. Однак джерела такого перевищення можуть суттєво відрізнятися. Іноді проблема виникає через звичайну поведінку користувачів, іноді – через програмні помилки, автоматизовані інструменти або невідповідність серверних налаштувань реальним умовам роботи.
Механізми обмеження можуть діяти на кількох рівнях одночасно. Наприклад, CDN контролює трафік до його надходження на сервер, вебсервер застосовує власні правила, а API додатково обмежує використання окремих методів. Тому для правильної діагностики потрібно встановити конкретний компонент, який повертає помилку.
Надто багато запитів від одного користувача або IP
Одна з найпоширеніших причин – перевищення ліміту, встановленого для конкретної IP-адреси або користувацької сесії. Такі правила використовуються для захисту форм авторизації, пошуку, особистих кабінетів та інших функцій, які можуть створювати значне навантаження.
Інтенсивна активність не обов’язково є навмисною. Користувач може багаторазово оновлювати сторінку, повторно натискати кнопку після затримки відповіді або відкривати велику кількість вкладок. Браузер також може автоматично виконувати фонові операції: перевіряти оновлення, завантажувати додаткові дані або синхронізувати інформацію.
Окрема ситуація виникає, коли кілька людей використовують одну зовнішню IP-адресу. Це характерно для корпоративних мереж, публічного Wi-Fi та підключень із технологією CGNAT. Якщо сервер враховує лише IP, активність різних користувачів може підсумовуватися. У результаті обмеження спрацьовує навіть для людини, яка особисто не виконувала надмірної кількості операцій.
Для адміністратора важливо перевірити, за яким параметром система ідентифікує клієнта. IP-адреса не завжди дозволяє коректно відокремити одного користувача від іншого, тому для авторизованих сервісів іноді доцільніше застосовувати ліміти на рівні облікових записів або токенів.
Обмеження API та rate limiting
Багато публічних і комерційних API використовують обмеження частоти звернень для розподілу ресурсів між клієнтами. Постачальник сервісу може встановлювати максимальну кількість операцій за секунду, хвилину, годину або інший період. Додатково можуть діяти квоти на добове використання, паралельні з’єднання або окремі методи.
Наприклад, застосунок синхронізує залишки товарів, ціни та замовлення із зовнішньою платформою. Якщо під час синхронізації він одночасно надсилає сотні звернень, API може повернути 429 для частини операцій. Інтеграція при цьому не обов’язково повністю припиняє роботу: успішні відповіді можуть чергуватися з відхиленими.
Важливо розрізняти обмеження швидкості та загальні квоти. Rate limiting зазвичай контролює інтенсивність протягом короткого інтервалу, тоді як квота може визначати загальний обсяг використання сервісу за день або місяць. Залежно від реалізації перевищення обох типів обмежень може супроводжуватися HTTP 429, хоча правила відновлення доступу відрізнятимуться.
Деякі API повертають додаткові заголовки з інформацією про встановлений ліміт, залишок доступних операцій та час його оновлення. Назви й формат таких заголовків залежать від конкретного сервісу. Тому під час інтеграції потрібно перевіряти офіційну документацію платформи.
Якщо програма автоматично повторює невдалу операцію без затримки, проблема може повторюватися після кожного відновлення доступу. Така поведінка створює додаткове навантаження та заважає системі повернутися до нормального режиму.
Надмірне навантаження на сервер
Різке збільшення кількості відвідувачів або одночасних операцій може активувати захисні механізми інфраструктури. Таке трапляється під час рекламних кампаній, сезонних розпродажів, публікації популярних матеріалів або інших подій, які спричиняють піковий трафік.
Водночас необхідно розрізняти високе навантаження та перевищення встановленого ліміту. Саме по собі вичерпання оперативної пам’яті або процесорних ресурсів не означає, що сервер обов’язково поверне 429. За таких обставин можуть виникати затримки, тайм-аути або помилки класу 5xx. Код 429 з’являється тоді, коли відповідний компонент застосовує політику обмеження інтенсивності звернень.
Наприклад, балансувальник навантаження або захисний сервіс може обмежувати потік звернень до ресурсомісткого URL, щоб запобігти перевантаженню серверної частини. Якщо встановлені пороги надто низькі, навіть легітимний сплеск відвідуваності призводитиме до блокування частини користувачів.
Недостатні серверні ресурси можуть опосередковано посилювати проблему. Якщо застосунок повільно обробляє операції, збільшується кількість одночасних підключень, а клієнти можуть повторювати спроби через затримки. Тому оцінювати ситуацію потрібно комплексно: аналізувати процесорне навантаження, використання пам’яті, кількість активних з’єднань, час відповіді та статистику спрацювань обмежувальних правил.
Робота ботів та автоматизованих скриптів
Автоматизовані інструменти можуть генерувати значно інтенсивніший трафік, ніж звичайні відвідувачі. До них належать пошукові краулери, парсери, системи моніторингу, інтеграційні скрипти, інструменти тестування та програми, які регулярно перевіряють зміни на сайті.
Не весь автоматизований трафік є небажаним. Пошукові системи сканують сторінки для індексації, сервіси моніторингу перевіряють доступність ресурсів, а зовнішні інтеграції забезпечують обмін даними. Проблема виникає тоді, коли частота таких звернень перевищує встановлені правила.
Наприклад, парсер може послідовно відкривати тисячі товарних сторінок без пауз, а скрипт моніторингу – перевіряти один URL надто часто. У серверних журналах така активність зазвичай проявляється великою кількістю однотипних звернень, короткими інтервалами між ними або повторюваними шаблонами URL.
Особливої уваги потребують автоматизовані спроби авторизації та підбору облікових даних. Для таких сценаріїв rate limiting є важливим захисним інструментом, який зменшує швидкість перебору паролів. Однак HTTP 429 сам по собі не доводить наявності кібератаки: для такого висновку потрібен аналіз характеру трафіку.
Неправильне налаштування кешування або програмного забезпечення
Джерелом надмірної кількості звернень іноді стає сам сайт. Помилки в JavaScript, некоректно реалізовані фонові процеси, повторні AJAX-операції або невдалі налаштування плагінів можуть створювати постійний потік запитів навіть за невеликої кількості відвідувачів.
Наприклад, програмний компонент може повторно викликати API після кожного оновлення інтерфейсу. Якщо зміна стану сторінки запускає новий виклик, а отримана відповідь знову змінює цей стан, виникає цикл. У результаті один користувач здатний створювати десятки або сотні зайвих звернень протягом короткого часу.
Подібні проблеми трапляються у фонових завданнях CMS. Некоректно налаштований планувальник може запускати однакові процеси паралельно, а модуль синхронізації – багаторазово повторювати операції після невдалого виконання. Для WordPress варто окремо перевіряти роботу WP-Cron, AJAX-обробників, REST API та встановлених розширень.
Відсутність ефективного кешування також може збільшувати кількість звернень до серверної частини. Якщо браузер або проміжний кеш не використовує вже отримані ресурси, застосунок змушений повторно звертатися до сервера. Це не обов’язково безпосередньо спричиняє 429, але за певних умов прискорює досягнення встановлених лімітів.
При цьому кешування потрібно налаштовувати вибірково. Статичні файли та публічні дані часто можна зберігати в кеші, тоді як персоналізовані відповіді, адміністративні операції й конфіденційна інформація потребують окремих правил.
Як знайти причину помилки 429?
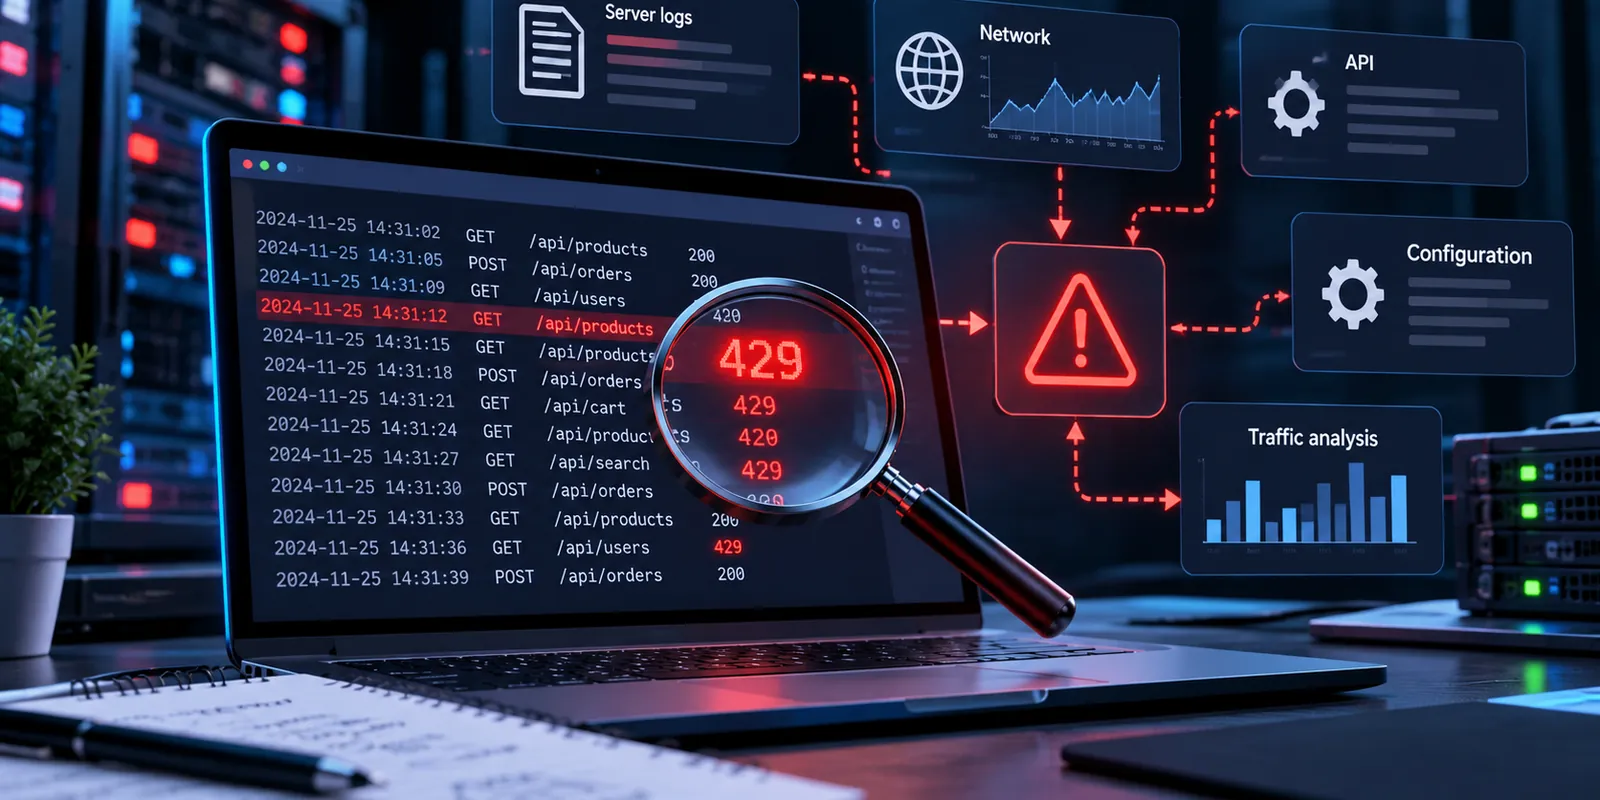
Діагностику варто починати з визначення масштабу проблеми. Насамперед потрібно з’ясувати, чи помилка виникає у всіх користувачів, лише з певної мережі, під час виконання конкретної операції або після тривалого використання сайту. Це допоможе зрозуміти, чи обмеження застосовується до IP-адреси, облікового запису, окремого URL або всієї інфраструктури.
Якщо проблема виникає у браузері, варто відкрити інструменти розробника, перейти до вкладки Network і знайти звернення зі статусом 429. У деталях можна переглянути URL, метод HTTP, заголовки відповіді, час виконання та інші параметри. Особливо корисно перевірити Retry-After, якщо сервер передає цей заголовок.
Для API аналогічні дані можна отримати через журнали застосунку, HTTP-клієнт або інструменти тестування. Важливо зберігати не лише повідомлення про помилку, а й час її виникнення, ідентифікатор операції та інформацію про відповідь сервера.
Якщо є доступ до інфраструктури, наступний етап – аналіз журналів вебсервера, проксі, CDN, WAF та самого застосунку. Потрібно враховувати, що обмеження може спрацьовувати ще до передавання запиту на основний сервер. У такому випадку в журналах вебсервера відповідного запису може не бути.
Для системної перевірки доцільно використовувати таку послідовність дій:
- Зафіксувати умови появи помилки. Визначити точний час, URL, тип операції, IP-адресу або ідентифікатор клієнта. Перевірити, чи проблема виникає постійно або лише під час пікового навантаження.
- Переглянути HTTP-відповідь. Перевірити статус, Retry-After та інші доступні заголовки, які можуть містити інформацію про ліміти або компонент, що обробив запит.
- Проаналізувати журнали. Знайти записи за відповідний проміжок часу, оцінити частоту звернень, повторювані URL, джерела трафіку та коди відповідей.
- Перевірити налаштування обмежень. Вивчити правила rate limiting на рівні CDN, WAF, проксі, вебсервера, застосунку та зовнішніх API.
- Дослідити автоматизовані процеси. Перевірити фонові завдання, плагіни, скрипти, інтеграції, системи моніторингу та поведінку ботів.
- Порівняти результати з навантаженням. Оцінити використання CPU, оперативної пам’яті, активність бази даних, кількість одночасних підключень та час відповіді сервера.
Після виконання цих кроків можна звузити коло можливих причин і визначити, чи потрібно змінювати поведінку клієнта, оптимізувати застосунок або коригувати серверні правила.
Для аналізу Nginx корисними можуть бути access log та error log. У випадку Apache також використовуються журнали доступу й помилок. Однак стандартний формат логування не завжди містить усю інформацію, необхідну для визначення конкретного правила rate limiting. Іноді потрібно додатково налаштувати журналювання або переглянути діагностичні дані захисного сервісу.
Під час перевірки важливо правильно визначати реальну IP-адресу клієнта. Якщо перед вебсервером працює зворотний проксі або CDN, у журналах може відображатися адреса проміжного сервера. Для отримання справжньої адреси використовуються спеціальні заголовки та налаштування довірених проксі. Довіряти довільно переданому клієнтом заголовку X-Forwarded-For небезпечно, оскільки його значення може бути підроблене.
Окремо потрібно дослідити часову закономірність. Якщо помилка з’являється через однакові інтервали, це може вказувати на роботу планувальника або регулярного скрипту. Якщо проблема збігається з рекламною активністю чи різким зростанням відвідуваності, варто перевірити правила захисту від пікового навантаження.
Наведена таблиця допоможе швидше визначити напрям діагностики залежно від характеру проблеми.
| Ознака | Можлива причина | Що перевірити |
|---|---|---|
| 429 виникає лише в одного користувача | Ліміт за IP, сесією або обліковим записом | Ідентифікатор клієнта, частоту операцій, правила блокування |
| Помилка з’являється під час роботи з API | Перевищення квоти або частотного обмеження | Документацію API, заголовки відповіді, кількість викликів |
| Проблема виникає під час пікового трафіку | Спрацювання захисних правил на фоні зростання навантаження | Статистику відвідуваності, ресурси сервера, налаштування CDN і WAF |
| 429 повторюється через однакові інтервали | Фонове завдання або автоматизований процес | Планувальники, інтеграції, журнали виконання скриптів |
| Після оновлення сайту різко зросла кількість звернень | Помилка в коді або поведінці плагіна | Останні зміни, JavaScript, AJAX, REST API, фонові процеси |
| Помилка є в CDN, але відсутня в логах вебсервера | Обмеження спрацьовує на проміжному рівні | Правила CDN, WAF, журнали захисту та ідентифікатори подій |
Ці ознаки допомагають сформувати гіпотезу, але не замінюють аналізу фактичних даних. Однаковий код відповіді може виникати через різні правила, а кілька механізмів обмеження здатні працювати одночасно.
Як виправити помилку 429 Too Many Requests?
Спосіб усунення проблеми залежить від того, хто керує джерелом інтенсивного трафіку та на якому рівні спрацьовує обмеження. Для звичайного відвідувача рішення часто полягає в очікуванні та припиненні повторних спроб. Для розробника API-інтеграції – у зміні алгоритму взаємодії із сервісом. Для адміністратора сайту – у перевірці правил rate limiting, програмних компонентів і навантаження.
Якщо повідомлення 429 too many requests з’явилося під час перегляду сайту, спочатку варто припинити багаторазове оновлення сторінки. Часті повторні спроби можуть продовжувати перевищувати ліміт, особливо якщо система використовує ковзне часове вікно або враховує кожне нове звернення.
Якщо сервер передає Retry-After, потрібно дотримуватися зазначеної паузи. За відсутності такого заголовка можна зачекати певний час і повторити дію. Тривалість очікування залежить від конфігурації конкретного сервісу, тому універсального інтервалу не існує.
Для власників сайтів і розробників підхід має бути системнішим. Насамперед необхідно визначити, чи є поточні обмеження обґрунтованими. Якщо вони захищають авторизацію від автоматизованого перебору паролів, просте збільшення допустимої частоти може послабити безпеку.
Оптимізація частоти звернень. Найефективніше рішення в багатьох випадках – усунути непотрібні операції. Наприклад, пошукове поле не повинно обов’язково звертатися до сервера після кожного введеного символу. Механізм debounce дозволяє запускати пошук після короткої паузи у введенні, а throttle – обмежувати частоту викликів функції.
Для API-інтеграцій доцільно застосовувати черги завдань, обмеження паралельності та контроль швидкості виконання. Замість одночасного надсилання великої кількості операцій застосунок може обробляти їх невеликими групами з урахуванням установлених квот.
Правильна реалізація повторних спроб. Якщо сервер повертає 429, клієнт не повинен безперервно повторювати ту саму операцію. Для автоматизованих систем використовується exponential backoff – алгоритм, за якого пауза між повторними спробами поступово збільшується. Наприклад, після першої невдалої спроби клієнт може зачекати одну секунду, після наступної – дві, потім чотири. Це лише ілюстрація принципу, а не універсальна схема для всіх API.
До затримок часто додають випадковий компонент, відомий як jitter. Він допомагає уникати ситуацій, коли велика кількість клієнтів одночасно повторює звернення після однакової паузи. Якщо API передає Retry-After або інші правила відновлення, їх потрібно враховувати в алгоритмі.
Повторювати операції також потрібно з урахуванням їхньої ідемпотентності. Наприклад, автоматичне повторення операції створення замовлення або платежу без відповідних механізмів захисту може призвести до дублювання дій. Тому політика повторних спроб має враховувати HTTP-метод, тип операції та можливість безпечного повторного виконання.
Налаштування кешування. Кешування допомагає скоротити кількість повторних звернень до серверної частини та зменшити витрати ресурсів. Для статичних файлів можна використовувати браузерний кеш і CDN. Для публічних даних API – кешування відповідей із відповідним терміном актуальності. Для динамічних сторінок – серверне кешування там, де це сумісно з логікою застосунку.
Водночас кеш не є універсальним рішенням. Якщо 429 генерується на рівні CDN до звернення до основного сервера, оптимізація серверного кешу може не вплинути на конкретне обмеження. Так само кешування не виправить нескінченний цикл у JavaScript, якщо браузер продовжує надсилати нові операції.
Коригування серверних лімітів. Після аналізу реального трафіку можна змінити допустиму інтенсивність звернень, тривалість вікна обліку або правила для окремих маршрутів. Наприклад, сторінка публічного каталогу та форма входу до адміністративної панелі не обов’язково повинні мати однакові обмеження.
У Nginx для контролю частоти використовується, зокрема, модуль ngx\_http\_limit\_req\_module. Він дозволяє задавати зони обліку, швидкість обробки та параметри короткочасних сплесків. Деталі конфігурації описані в офіційній документації Nginx.
Важлива технічна особливість: стандартний код відповіді для відхилених запитів у цьому модулі – 503, якщо адміністратор не налаштував інше значення. Для повернення саме 429 використовується директива limit\_req\_status 429. Тому наявність rate limiting не гарантує, що сервер автоматично повертатиме HTTP 429.
Перевірка програмного забезпечення. Якщо проблему спричиняють плагіни, фонові завдання або помилки в коді, необхідно усунути зайві виклики. Доцільно перевірити останні оновлення CMS, змінені компоненти, повторювані AJAX-операції, планувальники та інтеграції із зовнішніми сервісами.
Для WordPress окремої уваги потребують розширення, які регулярно взаємодіють із REST API або admin-ajax.php. За великої кількості відвідувачів чи некоректних налаштувань вони можуть створювати значний потік фонових операцій. Водночас не варто автоматично вважати ці механізми причиною проблеми без підтвердження в журналах.
Оцінка ресурсів інфраструктури. Якщо обмеження регулярно спрацьовує під час нормального пікового трафіку, потрібно перевірити, чи відповідає поточна конфігурація фактичним потребам сайту. Оптимізація бази даних, налаштування кешування або збільшення доступних обчислювальних ресурсів можуть допомогти зменшити навантаження.
Для проєктів, яким потрібен контроль над серверним середовищем, можна розглянути VDS/VPS від Hostpark або оренду виділеного сервера в Україні. Вибір рішення залежить від навантаження, архітектури застосунку та необхідних ресурсів. Водночас перехід на інший сервер не усуне 429, якщо причиною є фіксована квота зовнішнього API, правило WAF або програмна помилка.
Як відрізнити 429 від інших помилок сервера?
HTTP-коди стану допомагають визначити характер проблеми під час взаємодії клієнта із сервером. Однак однакові зовнішні симптоми – сторінка не відкривається, дані не завантажуються або функція перестає працювати – можуть супроводжуватися різними відповідями.
Помилка 429 належить до класу 4xx і вказує на перевищення допустимої кількості звернень. Водночас інші коди цього класу можуть свідчити про некоректний формат запиту, заборону доступу або відсутність ресурсу. Коди 5xx зазвичай повідомляють про проблеми на стороні сервера або проміжного компонента.
Нижче наведено порівняння найпоширеніших HTTP-кодів, які можуть зустрічатися під час діагностики недоступності сайту.
| HTTP-код | Значення | Основна відмінність від 429 |
|---|---|---|
| 400 Bad Request | Сервер не може або не буде обробляти запит через помилку, яку сприймає як клієнтську | Проблема пов’язана з некоректним запитом, а не обов’язково з його частотою |
| 403 Forbidden | Сервер зрозумів запит, але відмовляється його виконувати | Доступ заборонений, проте причина не обов’язково пов’язана з перевищенням ліміту |
| 404 Not Found | Сервер не знайшов відповідний ресурс або не бажає розкривати його існування | Проблема стосується доступності конкретного ресурсу за адресою |
| 429 Too Many Requests | Клієнт перевищив допустиму інтенсивність звернень | Обмеження пов’язане саме з частотою або кількістю операцій |
| 500 Internal Server Error | На сервері виникла непередбачена ситуація, яка завадила виконанню запиту | Вказує на внутрішню проблему обробки, а не на встановлений частотний ліміт |
| 502 Bad Gateway | Шлюз або проксі отримав некоректну відповідь від сервера, до якого звертався | Проблема виникає під час взаємодії між серверними компонентами |
| 503 Service Unavailable | Сервер тимчасово не може обробити запит, наприклад через перевантаження або технічне обслуговування | Повідомляє про тимчасову недоступність обслуговування, а не обов’язково про перевищення клієнтського ліміту |
Особливо важливо розрізняти 429 та 503. Обидва коди можуть з’являтися під час інтенсивного трафіку, але мають різне значення. HTTP 429 повідомляє про надмірну активність клієнта відповідно до встановлених правил. HTTP 503 указує, що сервер тимчасово не може обробити запит. При цьому конкретна реалізація захисного механізму може використовувати 503 замість 429.
Код 403 також іноді плутають із 429, оскільки обидва можуть з’являтися після спрацювання системи безпеки. Наприклад, WAF може повернути 403, якщо вважає запит підозрілим, або 429, якщо перевищено частотний поріг. Вибір статусу залежить від налаштувань захисного компонента.
Окремо варто враховувати, що Retry-After може використовуватися не лише разом із 429, а й з іншими статусами, зокрема 503. Тому наявність цього заголовка сама по собі не визначає тип проблеми.
Для точної діагностики необхідно аналізувати фактичний HTTP-статус, заголовки, журнали та конфігурацію інфраструктури. Текст повідомлення, який бачить користувач у браузері, не завжди містить достатньо інформації про першопричину.
Як запобігти появі помилки 429 у майбутньому?
Профілактика HTTP 429 передбачає збалансоване налаштування обмежень і контроль фактичного навантаження. Завдання полягає не в тому, щоб повністю вимкнути rate limiting, а в тому, щоб захист не перешкоджав нормальній роботі користувачів і водночас стримував надмірну автоматизовану активність.
Насамперед потрібно визначити, які операції створюють найбільше навантаження. Для одного сайту це можуть бути пошукові запити до бази даних, для іншого – авторизація, API-інтеграції, фонові завдання або масове завантаження динамічних сторінок.
Правила обмеження бажано встановлювати відповідно до призначення конкретних функцій. Наприклад, для форми входу можуть бути виправдані суворіші обмеження, ніж для перегляду публічного каталогу. Для авторизованих API-клієнтів можна застосовувати індивідуальні квоти, а для ресурсомістких операцій – додатковий контроль паралельного виконання.
Під час вибору алгоритму rate limiting потрібно враховувати характер трафіку. Фіксоване часове вікно просте в реалізації, але може дозволяти короткочасні сплески на межі двох інтервалів. Ковзне вікно точніше контролює активність протягом заданого періоду. Алгоритми token bucket та leaky bucket використовуються для регулювання швидкості з можливістю керування короткими сплесками або вирівнюванням потоку операцій.
Універсально найкращого алгоритму немає. Вибір залежить від вимог застосунку, допустимої затримки, очікуваної нерівномірності трафіку та можливостей інфраструктури.
Для довгострокової стабільності варто впровадити кілька практичних заходів:
- Контролювати інтенсивність трафіку. Відстежувати кількість запитів, частку відповідей 429, джерела активності та найбільш навантажені URL.
- Налаштовувати ліміти для різних операцій. Використовувати окремі правила для авторизації, API, публічних сторінок і ресурсомістких функцій.
- Оптимізувати роботу застосунку. Усувати зайві AJAX-виклики, нескінченні цикли, дублювання фонових завдань і неконтрольовані повторні спроби.
- Використовувати кешування там, де це доречно. Зменшувати повторне завантаження статичних ресурсів і публічних даних без порушення актуальності та конфіденційності інформації.
- Контролювати автоматизований трафік. Аналізувати поведінку ботів, парсерів, краулерів та інтеграцій, не блокуючи без потреби легітимні сервіси.
- Правильно обробляти відповіді API. Враховувати квоти, Retry-After, використовувати черги та алгоритми повторних спроб із поступовим збільшенням пауз.
- Регулярно переглядати конфігурацію. Коригувати обмеження після змін відвідуваності, функціональності сайту або архітектури інфраструктури.
Такі заходи допомагають зменшити кількість помилкових блокувань і підтримувати передбачувану роботу сервісу. Особливо важливо регулярно переглядати налаштування після запуску нових функцій, інтеграцій або рекламних кампаній, оскільки характер навантаження з часом змінюється.
Для API доцільно передбачити централізований механізм керування частотою операцій. Якщо кілька процесів використовують один ключ доступу, кожен із них не повинен самостійно витрачати всю доступну квоту. Спільна черга або координатор дозволяє контролювати загальну інтенсивність та уникати конкуренції між компонентами.
У розподілених системах також потрібно враховувати, де саме зберігаються лічильники rate limiting. Якщо кожен сервер застосовує власний незалежний ліміт, поведінка системи може залежати від того, на який вузол потрапляє клієнт. Для узгодженого контролю іноді використовують централізоване сховище лічильників або механізми балансувальника чи API-шлюзу.
Ще один важливий напрям – моніторинг. Варто відстежувати не лише загальну кількість відповідей 429, а й частку відхилених операцій для окремих маршрутів, клієнтів і часових інтервалів. Різке збільшення цього показника може свідчити про зміну поведінки ботів, помилку після оновлення або невідповідність поточних правил реальному трафіку.
Для критично важливих сервісів корисно налаштувати автоматичні сповіщення, якщо кількість відповідей 429 перевищує звичайний рівень. При цьому пороги сповіщень бажано визначати на основі історичних даних, щоб система не реагувала на кожне незначне коливання.
Не менш важливо тестувати конфігурацію перед впровадженням. Навантажувальне тестування допомагає перевірити, як поводиться застосунок під час короткочасних сплесків, чи правильно повертаються HTTP-статуси та чи відновлюється нормальна обробка після завершення обмежувального періоду. Такі перевірки потрібно проводити контрольовано, у погоджених умовах і з урахуванням допустимого навантаження на інфраструктуру.
Окремої уваги потребує взаємодія з пошуковими роботами. Якщо пошуковий краулер регулярно отримує 429, це може ускладнювати сканування ресурсу. Не слід без перевірки надавати необмежений доступ будь-якому клієнту, який називає себе пошуковим ботом: User-Agent можна підробити. Для перевірки легітимності краулерів потрібно використовувати рекомендовані відповідними пошуковими системами методи.
Для сайтів на WordPress профілактика також включає контроль установлених плагінів, регулярну перевірку фонових процесів, оптимізацію роботи бази даних і коректне налаштування кешування. Якщо кілька розширень виконують схожі функції або одночасно звертаються до зовнішніх API, доцільно перевірити можливість скорочення дубльованих операцій.
Зрештою, ефективний захист ґрунтується на балансі. Надто слабкі обмеження можуть не стримувати небажану активність, а надто суворі – блокувати реальних відвідувачів і порушувати роботу інтеграцій. Регулярний аналіз трафіку дозволяє підтримувати цей баланс без необґрунтованого збільшення лімітів.
Висновок
429 Too Many Requests – це HTTP-помилка, яка виникає після перевищення встановленої частоти або кількості звернень до сервера чи API. Найчастіше вона є результатом роботи механізму rate limiting, призначеного для контролю навантаження та захисту інфраструктури. Сам по собі код 429 не означає критичної несправності сервера, хоча може свідчити про проблеми з конфігурацією, програмною логікою або характером трафіку.
Щоб виправити помилку, насамперед потрібно визначити джерело надмірної активності, перевірити HTTP-заголовки, проаналізувати журнали та з’ясувати, який компонент застосовує обмеження. Після цього можна оптимізувати роботу застосунку, скоротити зайві операції, налаштувати кешування або переглянути правила rate limiting. Просте збільшення допустимої кількості запитів без аналізу причини не завжди вирішує проблему та іноді послаблює захист.
Якщо HTTP 429 регулярно виникає на сайті, варто перевірити не лише програмне забезпечення, а й конфігурацію серверної інфраструктури. Hostpark пропонує VDS/VPS та виділені сервери для розміщення вебпроєктів із різними вимогами до ресурсів. Фахівці Hostpark допоможуть підібрати відповідне серверне рішення з урахуванням потреб проєкту. Можливість додаткових робіт із налаштування застосунку або його захисних механізмів узгоджується окремо.